
در شبکههای سازمانی که چندین شعبه، دفتر مرکزی یا دیتاسنتر به یکدیگر متصل هستند، فقط برقراری ارتباط کافی نیست؛ کیفیت، پایداری، مدیریت ترافیک و قابلیت کنترل مسیر انتقال داده نیز اهمیت دارد. در چنین زیرساختهایی، تجهیزاتی مانند سوییچ سیسکو در کنار فناوریهای مسیریابی و انتقال داده، نقش مهمی در ایجاد یک شبکه پایدار و قابل مدیریت دارند. یکی از فناوریهایی که سالها برای پاسخ به این نیازها مورد استفاده قرار گرفته، MPLS است.
اما MPLS چیست و چرا هنوز در بسیاری از شبکههای سازمانی استفاده میشود؟ در این مقاله قصد داریم فناوری MPLS را به زبان ساده اما تخصصی بررسی کنیم. ابتدا مفهوم، ساختار و نحوه عملکرد آن را توضیح میدهیم، سپس کاربردها، مزایا و محدودیتهای MPLS را بررسی خواهیم کرد و در ادامه تفاوت آن با VPN و SD-WAN را مقایسه میکنیم تا مشخص شود هر راهکار برای چه نوع سازمانی مناسبتر است.
MPLS چیست؟ تعریف ساده فناوری MPLS
MPLS یک فناوری انتقال داده در شبکه است که با استفاده از Label یا برچسب، مسیر عبور بسته های اطلاعاتی را مدیریت می کند. در شبکه های سنتی IP، روترها برای ارسال هر Packet مقصد آن را بررسی و بر اساس جدول مسیریابی، مسیر مناسب را انتخاب می کنند.
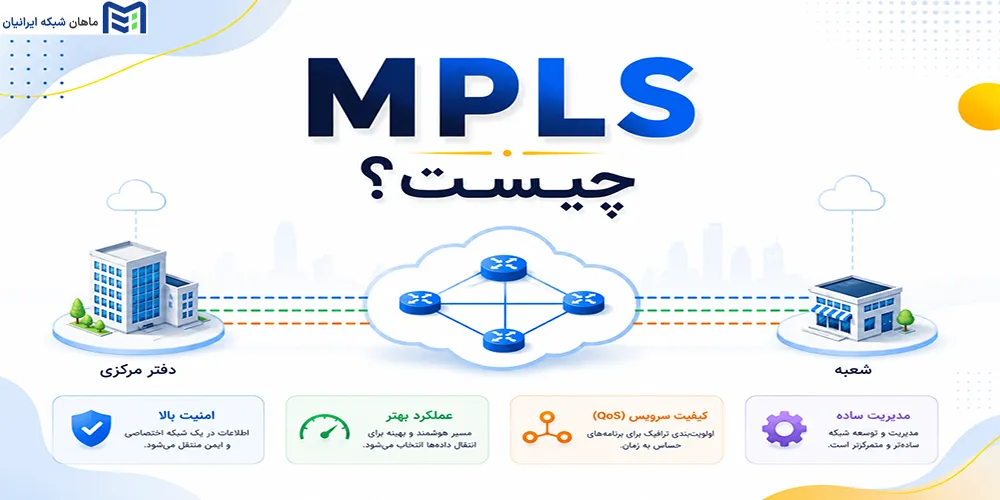
در MPLS، پس از ورود بسته به شبکه، یک Label به آن اختصاص داده می شود و روترهای Core بر اساس این برچسب، Packet را در مسیر مشخص شده هدایت می کنند. این روش امکان مدیریت بهتر مسیر، اولویت بندی ترافیک، استفاده از QoS و ایجاد ارتباط پایدارتر را فراهم می کند. به همین دلیل، MPLS بیشتر در شبکه های سازمانی بزرگ، اتصال شعب، دیتاسنترها و ارتباطات حساس استفاده می شود.
MPLS مخفف چیست؟
MPLS مخفف Multiprotocol Label Switching است. این عبارت از سه بخش تشکیل شده که هر کدام بخشی از مفهوم این فناوری را توضیح میدهند.
Multi Protocol
به پشتیبانی MPLS از انواع مختلف پروتکلها و ترافیکهای شبکه اشاره دارد. بنابراین MPLS به یک نوع خاص از اطلاعات یا یک پروتکل مشخص محدود نیست.
Label
Label یا برچسب، اطلاعاتی است که برای شناسایی مسیر یا نحوه پردازش Packet مورد استفاده قرار میگیرد. این برچسب توسط تجهیزات مشخصی در شبکه به بسته اضافه میشود و تجهیزات Core میتوانند بر اساس آن بسته را به سمت مقصد هدایت کنند.
Switching:
Switching به فرآیند هدایت Packet در شبکه اشاره دارد. در MPLS، تصمیمگیری برای انتقال بسته در بخشهای مختلف شبکه بر اساس Label انجام میشود.
بنابراین اگر بخواهیم عبارت Multiprotocol Label Switching را خیلی ساده توضیح دهیم، میتوان گفت MPLS روشی برای انتقال اطلاعات در شبکه است که با استفاده از برچسبها، نحوه عبور Packetها را قابل کنترلتر میکند.
MPLS چگونه کار میکند؟
برای درک عملکرد MPLS بهتر است مسیر یک Packet را از لحظه ورود تا رسیدن به مقصد بررسی کنیم.
ورود Packet به شبکه MPLS
ابتدا Packet از شبکه مشتری وارد شبکه Provider میشود. این Packet میتواند مربوط به سرویسهای مختلفی مانند نرمافزار سازمانی، تماس VoIP، انتقال فایل یا ارتباط با دیتاسنتر باشد.
در نقطه ورود، تجهیزات مرزی اطلاعات مربوط به Packet را بررسی میکنند تا مشخص شود باید در شبکه MPLS چگونه پردازش شود.
اضافه شدن Label توسط روتر Edge
روتر Edge که معمولاً همان روتر PE است، Label مناسب را به Packet اختصاص میدهد. این Label به تجهیزات شبکه کمک میکند بدانند Packet باید از چه مسیر یا مسیر منطقی عبور کند.
در این مرحله، ویژگیهایی مانند مقصد، نوع سرویس و سیاستهای تعریفشده برای شبکه میتوانند در نحوه اختصاص Label و مسیر انتقال تأثیر داشته باشند.
انتقال بسته توسط روترهای MPLS Core
پس از ورود Packet به Core شبکه، روترهای P آن را بر اساس Label موجود هدایت میکنند. این روترها معمولاً نیازی به شناخت جزئیات شبکه داخلی مشتری ندارند و بیشتر وظیفه انتقال Packet در هسته شبکه را بر عهده دارند.
این ساختار باعث میشود پردازش مربوط به شبکه مشتری در Core توزیع نشود و معماری شبکه Provider قابل مدیریتتر باقی بماند.
حذف Label در مقصد
در نزدیکی مقصد، Label حذف میشود و Packet به سمت شبکه مقصد هدایت میشود. سپس روتر PE مقصد، Packet را به روتر CE و در نهایت به تجهیزات موجود در شبکه مشتری تحویل میدهد.
در عمل، فرآیند MPLS به مراتب پیچیدهتر از این توضیح ساده است و قابلیتهایی مانند LSP، LDP، RSVP-TE و انواع مختلف MPLS VPN نیز میتوانند در پیادهسازی آن نقش داشته باشند. با این حال، مفهوم اصلی را میتوان در سه مرحله خلاصه کرد: شناسایی و Labelگذاری، انتقال بر اساس Label و تحویل Packet به مقصد.
معماری و اجزای اصلی شبکه MPLS
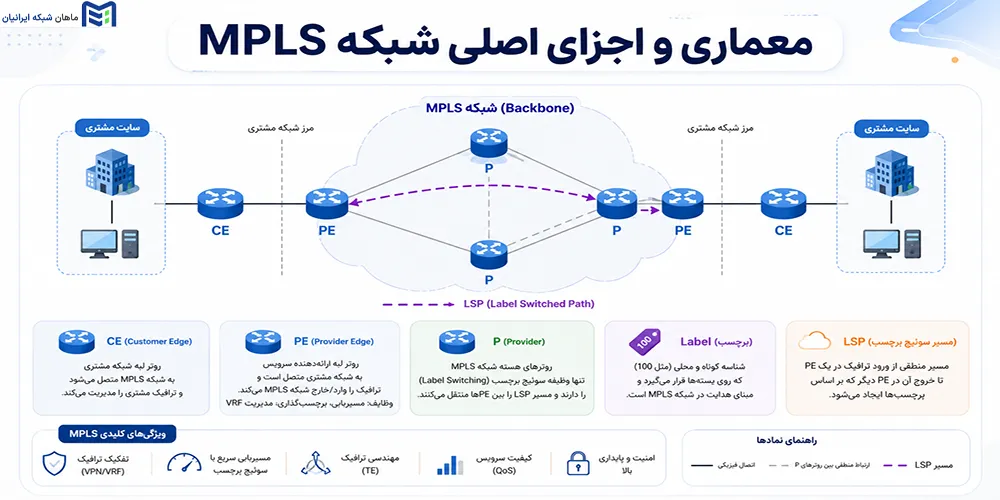
برای شناخت شبکه MPLS باید سه جزء اصلی معماری آن را بشناسیم: CE، PE و P. این تجهیزات نقش های متفاوتی دارند و هر کدام در بخش مشخصی از ارتباط قرار می گیرند.
| جزء شبکه | نام کامل | وظیفه اصلی |
|---|---|---|
| CE | Customer Edge | اتصال شبکه مشتری به Provider |
| PE | Provider Edge | مدیریت ارتباط مشتری با شبکه MPLS و پردازش Label |
| P | Provider Router | انتقال Packet در Core شبکه Provider |
در یک ساختار معمول، روتر CE در محل سازمان قرار دارد. CE به PE متصل می شود و PE نیز ارتباط میان شبکه مشتری و Core شبکه MPLS را برقرار می کند. روترهای P در بخش مرکزی Provider قرار گرفته اند و وظیفه انتقال ترافیک میان نقاط مختلف شبکه را بر عهده دارند.
روتر CE در MPLS چیست؟
CE یا Customer Edge روتر سمت مشتری است. این تجهیز میتواند در دفتر مرکزی، شعبه، دیتاسنتر یا هر نقطه دیگری از سازمان قرار داشته باشد. وظیفه اصلی CE برقراری ارتباط میان شبکه داخلی مشتری و شبکه Provider است. برای مثال، اگر یک سازمان در چند شهر شعبه داشته باشد، روتر CE در هر شعبه میتواند شبکه محلی آن شعبه را به سرویس MPLS متصل کند.
CE معمولاً مسئول مدیریت Labelهای داخلی MPLS نیست. در واقع از دید شبکه مشتری، این روتر بیشتر شبیه نقطه خروجی شبکه سازمان به سمت Provider عمل میکند.
روتر PE در MPLS چه کاری انجام میدهد؟
PE یا Provider Edge در مرز میان شبکه مشتری و شبکه Provider قرار دارد و یکی از مهمترین اجزای MPLS محسوب میشود.
این روتر وظایفی مانند دریافت اطلاعات از CE، شناسایی شبکه مشتری، اضافه کردن یا پردازش Label و ارسال Packet به سمت شبکه مقصد را انجام میدهد.
در پیادهسازیهای MPLS VPN، روتر PE همچنین میتواند اطلاعات مربوط به شبکههای مختلف مشتریان را به صورت منطقی از یکدیگر جدا کند. این قابلیت برای Providerهایی که به صورت همزمان به چند سازمان سرویس میدهند، اهمیت زیادی دارد.
روتر P چیست؟
P یا Provider Router در Core شبکه MPLS قرار دارد. این روترها معمولاً مستقیماً به تجهیزات مشتری متصل نیستند و وظیفه اصلی آنها انتقال Packet در هسته شبکه است.
یکی از ویژگیهای مهم P Router این است که معمولاً نیازی به نگهداری اطلاعات کامل شبکههای مشتری ندارد. این موضوع به Provider کمک میکند ساختار Core را سادهتر و مقیاسپذیرتر نگه دارد.
به زبان ساده، CE در سمت مشتری قرار دارد، PE مرز مشتری و Provider را مدیریت میکند و P وظیفه انتقال ترافیک در Core را بر عهده دارد.
MPLS چگونه باعث افزایش سرعت شبکه می شود؟
MPLS را نباید صرفا فناوری افزایش سرعت اینترنت دانست. مفهوم اصلی آن مدیریت بهتر نحوه انتقال ترافیک است. در شبکه های سازمانی، کیفیت ارتباط تنها به عدد پهنای باند محدود نمی شود و عواملی مانند تأخیر، Jitter، Packet Loss، پایداری و اولویت ترافیک نیز اهمیت زیادی دارند.
MPLS می تواند با قابلیت هایی مانند QoS و Traffic Engineering به سازمان یا Provider کمک کند ترافیک را بر اساس اهمیت آن مدیریت کند.
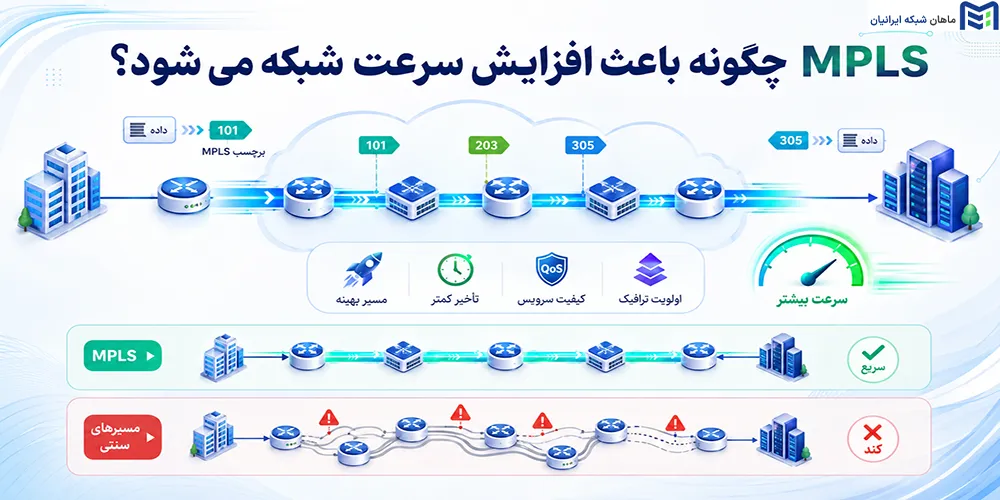
برای مثال، فرض کنید یک سازمان همزمان تماس VoIP، نرم افزار مالی و انتقال فایل های حجیم دارد. در شرایطی که ظرفیت لینک محدود شده است، همه Packetها اهمیت یکسانی ندارند. ترافیک صوتی به تأخیر و Jitter حساس است، در حالی که انتقال یک فایل حجیم معمولا می تواند با تأخیر بیشتری انجام شود.
در چنین شرایطی، سیاست های QoS می توانند ترافیک حساس را در اولویت قرار دهند.
نقش Label Switching در MPLS
در مسیریابی سنتی IP، روترها بر اساس آدرس مقصد و جدول Routing درباره مسیر Packet تصمیم می گیرند. در MPLS، Label اطلاعاتی را در اختیار تجهیزات قرار می دهد که برای هدایت Packet در شبکه استفاده می شود.
| ویژگی | IP Routing | MPLS |
|---|---|---|
| مبنای هدایت | آدرس IP | Label و اطلاعات مسیر |
| مدیریت مسیر | وابسته به Routing | کنترلپذیرتر |
| مهندسی ترافیک | قابل پیادهسازی | یکی از قابلیتهای مهم |
| QoS | قابل استفاده | مناسب برای مدیریت ترافیک حساس |
| کاربرد رایج | شبکههای IP | شبکههای Provider و سازمانی |
یکی از مفاهیم مهم در MPLS، LSP یا Label Switched Path است. LSP را می توان یک مسیر منطقی در شبکه دانست که Packetهای دارای Label مشخص در آن حرکت می کنند. این ساختار امکان کنترل بهتر جریان ترافیک را فراهم می کند.
در شبکه های بزرگ، Traffic Engineering نیز می تواند به Provider کمک کند ترافیک را از مسیرهایی عبور دهد که منابع شبکه در آنها وضعیت مناسب تری دارند. بنابراین ارزش MPLS بیشتر در مدیریت ترافیک و کنترل شبکه دیده می شود تا صرفا افزایش سرعت پردازش Packet.
کاربردهای MPLS در شبکه های سازمانی
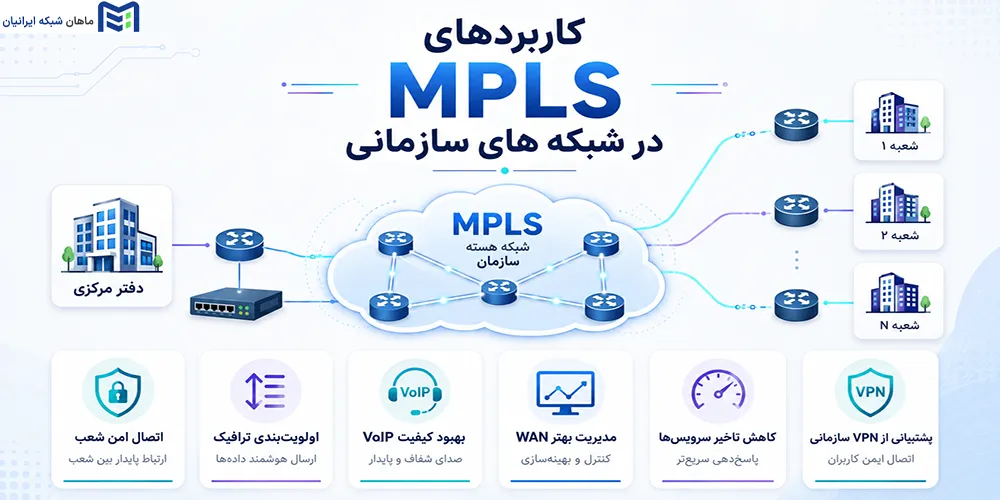
کاربرد MPLS زمانی بیشتر مشخص می شود که یک سازمان تعداد زیادی نقطه ارتباطی داشته باشد. در چنین سازمانی، اتصال شعب با اینترنت عمومی و مدیریت تعداد زیادی Tunnel می تواند پیچیدگی عملیاتی ایجاد کند.
مهم ترین کاربردهای MPLS عبارتند از:
- اتصال شعب سازمان ها
- ارتباط دفتر مرکزی با شعب
- اتصال دیتاسنترها
- شبکه بانک ها و موسسات مالی
- انتقال ترافیک VoIP
- انتقال ویدئو
- ارتباط سیستم های سازمانی حساس
- مدیریت اولویت ترافیک
- ایجاد شبکه WAN سازمانی
برای سازمانی که تعداد زیادی شعبه دارد، MPLS می تواند یک زیرساخت ارتباطی متمرکز فراهم کند. در این ساختار، Provider وظیفه بخش زیادی از مدیریت شبکه ارتباطی را بر عهده می گیرد.
استفاده از MPLS برای اتصال شعب سازمان
فرض کنید یک شرکت ۲۰ شعبه در شهرهای مختلف دارد و همه این شعب باید به دفتر مرکزی و سرویسهای سازمانی دسترسی داشته باشند.
هر شعبه ممکن است از نرمافزار حسابداری، ERP، سیستم تلفن داخلی، فایل سرور یا سرویسهای دیتابیس مرکزی استفاده کند. قطع شدن یا ناپایداری ارتباط میتواند مستقیماً روی فعالیت سازمان تأثیر بگذارد.
MPLS میتواند برای چنین سازمانی یک شبکه WAN مدیریتشده ایجاد کند. در این حالت، شعب مختلف از طریق شبکه Provider به یکدیگر متصل میشوند و سیاستهای مسیریابی و کیفیت سرویس میتوانند به صورت متمرکز مدیریت شوند.
مزیت دیگر این ساختار این است که سازمان مجبور نیست برای هر ارتباط، معماری جداگانهای طراحی کند. Provider میتواند ارتباط نقاط مختلف را در قالب یک سرویس مدیریتشده ارائه دهد.
البته مناسب بودن MPLS به تعداد شعب به تنهایی وابسته نیست. هزینه، نوع سرویس، میزان ترافیک، زیرساخت مخابراتی و اهمیت ارتباطات نیز باید بررسی شود.
کاربرد MPLS در VoIP و تماس سازمانی
VoIP یکی از نمونههای مناسب برای نشان دادن اهمیت QoS در شبکه است. تماس صوتی به پهنای باند بسیار زیادی نیاز ندارد، اما نسبت به تأخیر، Jitter و Packet Loss حساس است.
اگر Packetهای صوتی با تأخیر زیاد به مقصد برسند، صدای مکالمه میتواند قطع و وصل شود یا کیفیت آن کاهش پیدا کند.
MPLS با استفاده از قابلیتهای QoS میتواند امکان اولویتبندی ترافیک Voice را فراهم کند. برای مثال، سازمان میتواند ترافیک مربوط به تماسهای صوتی را نسبت به انتقال فایلهای حجیم در اولویت قرار دهد.
همین موضوع در انتقال Video نیز اهمیت دارد. سرویسهای ویدئویی زنده، جلسات آنلاین و سیستمهای نظارت تصویری به ارتباط پایدار و قابل پیشبینی نیاز دارند.
مزایا و محدودیت های MPLS چیست؟
MPLS یکی از فناوری های بالغ در شبکه های WAN است، اما استفاده از آن برای همه سازمان ها ضروری یا اقتصادی نیست.
| مزایا | محدودیتها |
|---|---|
| پایداری مناسب ارتباط | هزینه بیشتر نسبت به برخی راهکارهای اینترنتی |
| مدیریت بهتر ترافیک | وابستگی به Provider |
| پشتیبانی از QoS | انعطافپذیری کمتر در برخی سناریوها |
| مناسب برای اتصال شعب متعدد | تغییرات سرویس ممکن است به Provider وابسته باشد |
| مناسب برای Voice و Video | هزینه توسعه در برخی مناطق بالا است |
| امکان مدیریت مسیر | نیاز به زیرساخت مناسب Provider |
از نظر امنیت نیز باید یک نکته مهم را در نظر گرفت: MPLS ذاتا یک فناوری رمزنگاری نیست. به همین دلیل نباید MPLS را صرفا به دلیل خصوصی بودن مسیر، معادل یک VPN رمزنگاری شده دانست. اگر سازمان به رمزنگاری End-to-End نیاز داشته باشد، باید راهکار امنیتی مناسب در کنار زیرساخت ارتباطی در نظر گرفته شود.
تفاوت MPLS و VPN چیست؟
MPLS و VPN ممکن است هر دو برای اتصال شعب و ایجاد ارتباط میان نقاط مختلف سازمان استفاده شوند، اما ماهیت یکسانی ندارند.
MPLS بیشتر به نحوه انتقال و مدیریت ترافیک در یک شبکه Provider مربوط می شود. VPN معمولا با ایجاد یک Tunnel منطقی روی یک شبکه موجود، ارتباط خصوصی میان دو یا چند نقطه ایجاد می کند.
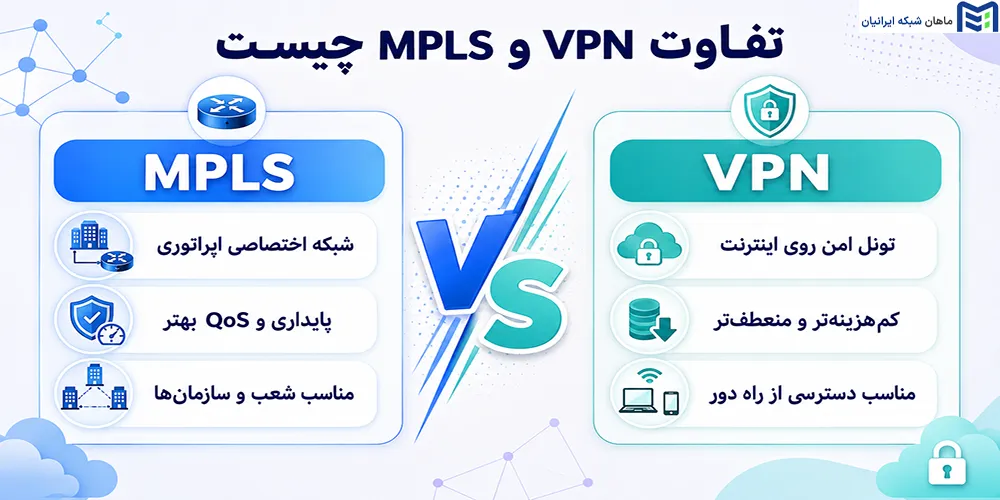
در بسیاری از انواع VPN، اطلاعات هنگام انتقال رمزنگاری می شوند. همین ویژگی باعث شده VPN برای اتصال امن کاربران، دفاتر و شعب روی اینترنت بسیار رایج باشد.
| ویژگی | MPLS | VPN |
|---|---|---|
| هدف اصلی | انتقال و مدیریت ترافیک | ایجاد ارتباط خصوصی و امن |
| بستر رایج | شبکه Provider | اینترنت یا شبکه IP |
| رمزنگاری ذاتی | ندارد | در بسیاری از انواع VPN دارد |
| QoS | قابلیت مدیریت مناسب | وابسته به بستر و پیادهسازی |
| هزینه | معمولاً بالاتر | معمولاً پایینتر |
| انعطافپذیری | متوسط | بالا |
| وابستگی | Provider | کیفیت اینترنت و تجهیزات |
| کاربرد مناسب | WAN سازمانی بزرگ | ارتباط امن و اقتصادی |
بنابراین MPLS و VPN را نمی توان صرفا بر اساس یک معیار مانند سرعت با یکدیگر مقایسه کرد. نوع نیاز سازمان، امنیت، هزینه، تعداد شعب و کیفیت مورد انتظار باید همزمان بررسی شود.
MPLS بهتر است یا VPN؟
هیچ پاسخ یکسانی برای همه سازمانها وجود ندارد.
اگر سازمان دارای شعب متعدد باشد و به کیفیت ارتباط، QoS و مدیریت متمرکز نیاز داشته باشد، MPLS میتواند گزینه مناسبی باشد.
اگر بودجه محدود باشد و هدف اصلی ایجاد یک ارتباط امن روی اینترنت باشد، VPN معمولاً انتخاب اقتصادیتری خواهد بود.
برای مثال، یک شرکت کوچک با سه دفتر ممکن است با VPN نیازهای خود را برطرف کند، در حالی که یک سازمان بزرگ با دهها یا صدها شعبه و سرویسهای حساس میتواند از MPLS یا معماری ترکیبی استفاده کند.
در سازمانهایی که تعداد زیادی سرویس Cloud دارند نیز SD-WAN میتواند گزینه جذابی باشد.
به صورت خلاصه:
شعب زیاد + نیاز به کیفیت ثابت و QoS → MPLS
بودجه محدود + نیاز به ارتباط امن → VPN
چند نوع لینک + استفاده گسترده از Cloud → SD-WAN/VPN
تفاوت MPLS با SD-WAN چیست؟
SD-WAN یکی از راهکارهای جدیدتر برای مدیریت شبکه WAN است. برخلاف MPLS که بیشتر یک فناوری و سرویس ارتباطی مدیریت شده محسوب می شود، SD-WAN یک لایه مدیریتی و کنترلی هوشمند برای استفاده از مسیرهای مختلف شبکه فراهم می کند.
در معماری SD-WAN می توان از چند نوع ارتباط مانند اینترنت، MPLS، لینک های بی سیم و سایر WANها استفاده کرد. سیستم می تواند بر اساس سیاست های تعریف شده و وضعیت مسیرها تصمیم بگیرد هر نوع ترافیک از کدام مسیر عبور کند.
| ویژگی | MPLS | SD-WAN |
|---|---|---|
| ماهیت فناوری | زیرساخت ارتباطی سختافزاری و اختصاصی | لایه نرمافزاری مدیریت شبکه (Overlay) |
| مسیریابی (Routing) | ثابت و متکی به تنظیمات از پیشتعیینشده روترها | کاملاً هوشمند، داینامیک و بر اساس وضعیت لحظهای لینکها |
| وابستگی به بستر | وابسته به لینکهای اختصاصی Provider | مستقل از بستر (پشتیبانی از اینترنت، 4G/5G و MPLS) |
| هزینه | بالا | معمولاً اقتصادیتر (بهدلیل امکان استفاده ترکیبی از اینترنت) |
| انعطافپذیری | پایین (تغییرات زمانبر است) | بسیار بالا (Agile و مدیریت متمرکز) |
یکی از مزایای مهم SD-WAN امکان استفاده همزمان از چند مسیر است. برای مثال، سازمان می تواند یک لینک MPLS را برای سرویس های حساس نگه دارد و از اینترنت برای ترافیک عمومی یا سرویس های Cloud استفاده کند. به همین دلیل SD-WAN لزوما به معنای حذف MPLS نیست. معماری ترکیبی MPLS و SD-WAN در برخی سازمان ها می تواند راهکاری مناسب باشد. در چنین ساختاری، MPLS می تواند برای ارتباطات حساس استفاده شود و SD-WAN مدیریت هوشمند مسیرها را بر عهده بگیرد.
آیا MPLS هنوز در شبکه های امروزی استفاده می شود؟
بله. MPLS هنوز در بسیاری از شبکه های سازمانی بزرگ مورد استفاده قرار می گیرد. بانک ها، موسسات مالی، شرکت های بزرگ، سازمان های دولتی و مجموعه هایی که به ارتباطات پایدار و قابل مدیریت نیاز دارند، همچنان می توانند از این فناوری استفاده کنند.
با این حال، شرایط شبکه های سازمانی نسبت به گذشته تغییر کرده است. رشد Cloud Computing، افزایش استفاده از سرویس های SaaS، توسعه اینترنت پرسرعت و ظهور SD-WAN باعث شده سازمان ها گزینه های بیشتری برای طراحی WAN داشته باشند.
در گذشته ممکن بود یک سازمان تقریبا تمام ارتباطات خود را روی MPLS قرار دهد. امروزه همان سازمان می تواند از معماری ترکیبی استفاده کند؛ برای مثال MPLS برای ترافیک حساس، اینترنت برای سرویس های عمومی و SD-WAN برای مدیریت هوشمند مسیرها.
در نتیجه، نمی توان گفت MPLS منسوخ شده است. این فناوری همچنان برای برخی سازمان ها ارزش زیادی دارد، اما جایگاه آن در معماری شبکه نسبت به گذشته تغییر کرده است.
انتخاب بین MPLS، VPN، SD-WAN یا ترکیب آنها باید بر اساس شرایط واقعی شبکه انجام شود. تعداد شعب، نوع سرویس ها، میزان ترافیک، نیاز به QoS، بودجه، امنیت و کیفیت لینک های موجود، همگی باید در تصمیم گیری در نظر گرفته شوند.
کلام آخر
در این مقاله بررسی کردیم که MPLS چیست و چرا این فناوری همچنان در بسیاری از شبکه های سازمانی مورد استفاده قرار می گیرد. ابتدا مفهوم Multiprotocol Label Switching و نحوه عملکرد آن را بررسی کردیم و با نقش روترهای CE، PE و P آشنا شدیم. سپس کاربرد MPLS در اتصال شعب، دیتاسنترها، VoIP و مدیریت ترافیک را توضیح دادیم و مزایا و محدودیت های آن را بررسی کردیم. در ادامه تفاوت MPLS و VPN و همچنین MPLS و SD-WAN را مقایسه کردیم. در نهایت مشخص شد که MPLS برای سازمان های بزرگ و ارتباطات حساس می تواند انتخاب مناسبی باشد، اما برای تصمیم نهایی باید تعداد شعب، بودجه، امنیت، QoS و زیرساخت شبکه را در کنار یکدیگر بررسی کرد.
سوالات متداول
MPLS چیست؟
MPLS یا Multiprotocol Label Switching یک فناوری انتقال داده در شبکه است که با استفاده از Label، نحوه عبور Packetها را مدیریت می کند. این فناوری بیشتر در شبکه های سازمانی و شبکه های Provider برای اتصال شعب، مدیریت ترافیک و ایجاد ارتباط پایدار میان نقاط مختلف استفاده می شود.
آیا MPLS امن تر از VPN است؟
نمی توان گفت MPLS به صورت ذاتی امن تر از VPN است. MPLS به خودی خود اطلاعات را رمزنگاری نمی کند، در حالی که بسیاری از انواع VPN از رمزنگاری برای محافظت از داده ها استفاده می کنند. امنیت نهایی به معماری شبکه، تجهیزات و سیاست های امنیتی سازمان بستگی دارد.
MPLS برای چه سازمان هایی مناسب است؟
MPLS بیشتر برای سازمان های متوسط و بزرگ، بانک ها، موسسات مالی، شرکت های چندشعبه ای و مجموعه هایی مناسب است که به پایداری، مدیریت ترافیک و کیفیت سرویس قابل پیش بینی نیاز دارند.
تفاوت اصلی MPLS و VPN چیست؟
MPLS بیشتر برای انتقال و مدیریت ترافیک در شبکه Provider استفاده می شود، در حالی که VPN معمولا یک ارتباط خصوصی روی شبکه موجود ایجاد می کند و در بسیاری از پیاده سازی ها از رمزنگاری استفاده می کند. تفاوت هزینه، کیفیت سرویس، انعطاف پذیری و امنیت باید در انتخاب میان این دو در نظر گرفته شود.
آیا MPLS منسوخ شده است؟
خیر. MPLS همچنان در بسیاری از شبکه های سازمانی بزرگ و زیرساخت های حساس استفاده می شود. البته رشد SD-WAN و سرویس های Cloud باعث شده برخی سازمان ها به سمت معماری ترکیبی MPLS، اینترنت و SD-WAN حرکت کنند.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور اچ پی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.