
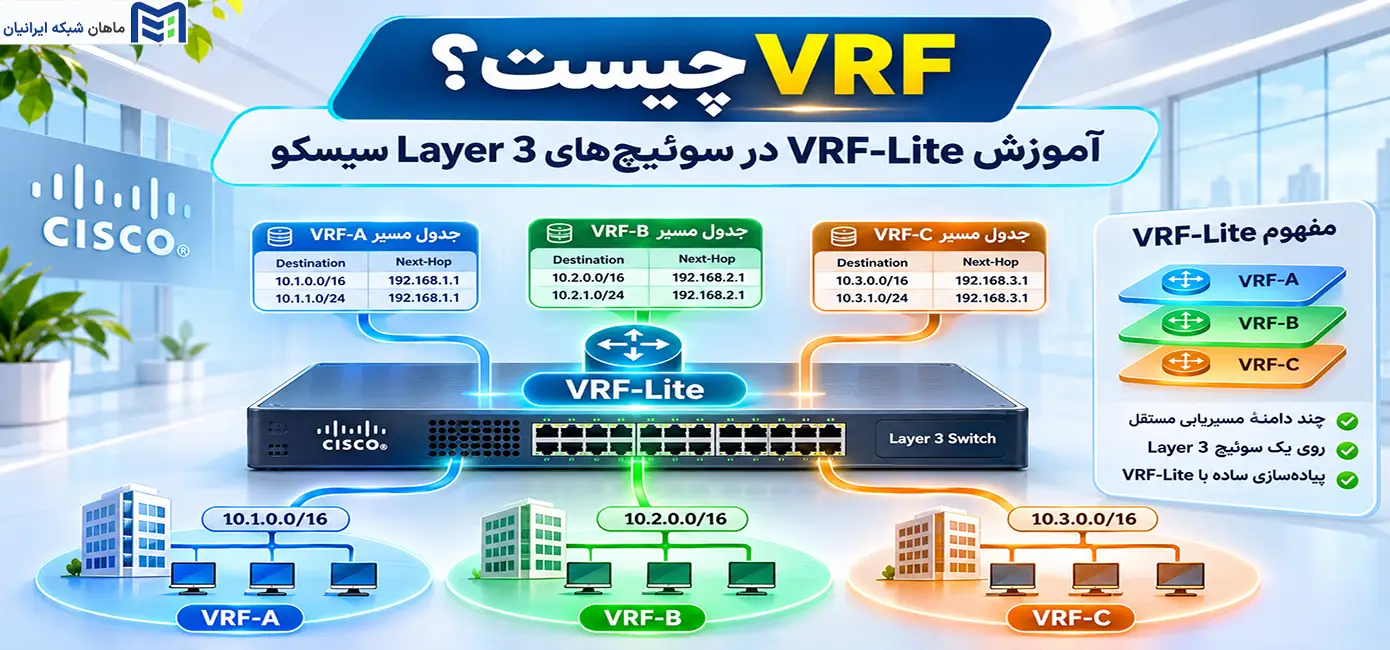
در شبکههای سازمانی، تفکیک کاربران با VLAN همیشه برای جداسازی مسیرهای ارتباطی کافی نیست. زمانی که واحدهای مالی، کارکنان و مهمانان از یک سوئیچ لایه ۳ استفاده میکنند، چگونه میتوان مسیریابی هر بخش را مستقل نگه داشت؟ VRF چیست و چه نقشی در مدیریت ترافیک شبکه دارد؟ فناوری Virtual Routing and Forwarding با ایجاد چند جدول مسیریابی مستقل روی یک دستگاه، امکان جداسازی منطقی شبکهها را بدون نیاز به روترهای مجزا فراهم میکند.
قابلیت VRF-Lite نیز این جداسازی را بدون نیاز به زیرساخت MPLS پیادهسازی میکند. آشنایی با این فناوری، بهویژه هنگام خرید سوئیچ سیسکو برای شبکههای سازمانی، در انتخاب تجهیزات مناسب اهمیت دارد. در این مقاله، تفاوت VRF با VLAN و MPLS را بررسی میکنیم و آموزش گامبهگام پیکربندی VRF-Lite در سوئیچهای Cisco Catalyst، بررسی جدولهای مسیریابی، تست ارتباط و رفع خطاهای رایج را ارائه میدهیم.
VRF چیست و چه کاربردی در شبکه دارد؟
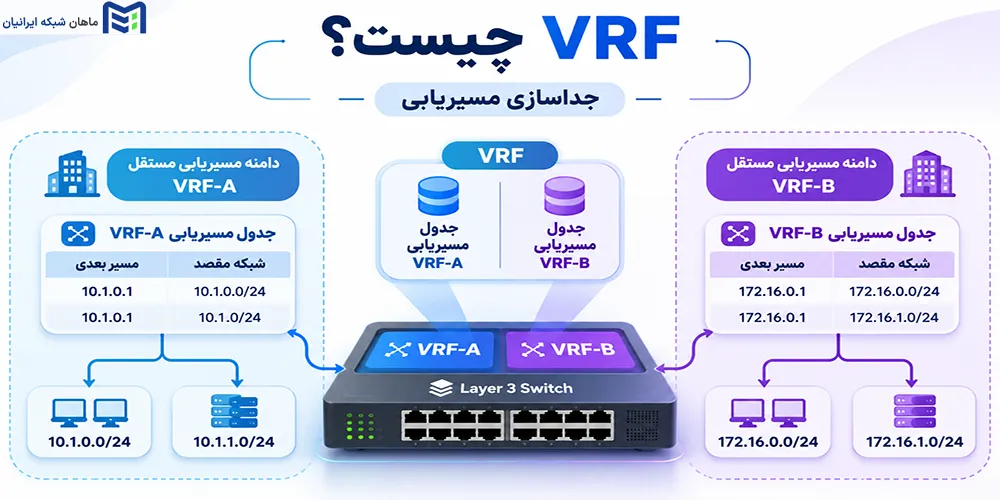
VRF مخفف Virtual Routing and Forwarding و قابلیتی در لایه ۳ است که چند جدول مسیریابی منطقی مستقل روی یک روتر یا سوئیچ ایجاد میکند. هر اینترفیس عضو یک VRF از جدول همان دامنه برای یافتن مقصد استفاده میکند؛ بنابراین وجود یک Route در VRF دیگر، بهتنهایی مجوز استفاده از آن نیست.
چرا به VRF در شبکههای سازمانی نیاز داریم؟
فرض کنید واحد مالی، IT و مهمانان سه VLAN دارند، اما SVIهای آنها همگی در جدول Global قرار گرفتهاند. با فعالبودن Inter-VLAN Routing، شبکهها مسیر رسیدن به یکدیگر را میشناسند و محدودسازی دسترسی وابسته به سیاستهای فیلترینگ میشود. VRF دامنههای Routing را از ابتدا مستقل میکند؛ ارتباطهای ضروری بعداً بهصورت کنترلشده طراحی میشوند.
مهمترین مزایای استفاده از VRF
مهمترین مزیتهای این قابلیت را میتوان در چند مورد خلاصه کرد:
- جداسازی دامنههای مسیریابی: هر بخش جدول Route اختصاصی دارد.
- پشتیبانی از IP همپوشان: دو مشتری میتوانند از Subnet یکسان در VRFهای جدا استفاده کنند.
- کاهش تجهیزات فیزیکی: چند دامنه Routing روی یک دستگاه پشتیبانیشده اجرا میشوند.
- مدیریت سادهتر: مسیرها و خطاهای هر بخش مستقل بررسی میشوند.
- کنترل ارتباطات: اشتراک مسیرها نیازمند پیکربندی آگاهانه است.
VRF-Lite چیست و چه تفاوتی با VRF معمولی دارد؟
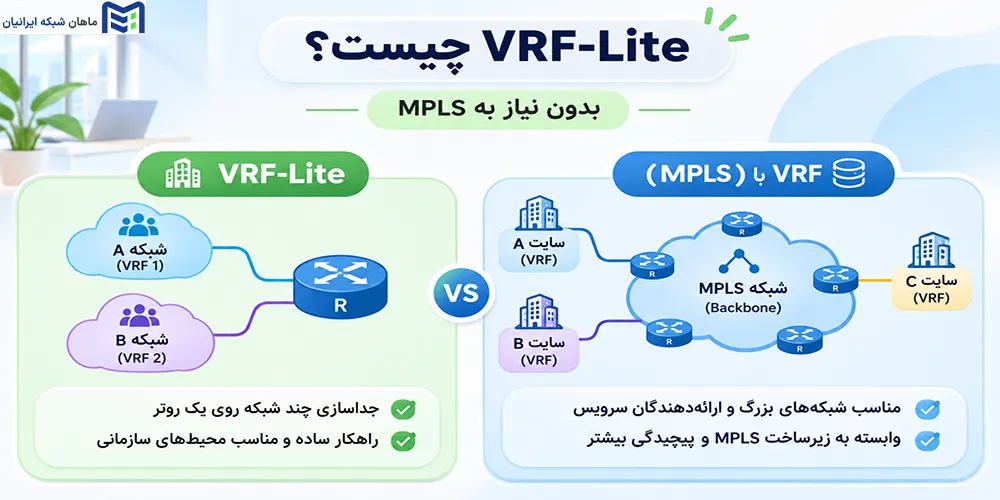
VRF-Lite نام رایج استفاده از قابلیت VRF بدون MPLS در همان دامنه جداسازی است، نه فناوری متفاوتی از VRF. این روش برای شبکه داخلی شرکت، شعب و زیرساخت چندمشتری مناسب است؛ جایی که استقلال Routing لازم است، اما Backbone سرویسدهنده مبتنی بر MPLS وجود ندارد.
تفاوت VRF-Lite با MPLS L3VPN
در MPLS L3VPN، روترهای Provider Edge برای مشتریها VRF نگه میدارند، معمولاً مسیرهای VPN را با MP-BGP مبادله میکنند و از Label برای انتقال بسته در Backbone استفاده میشود. در VRF-Lite محلی، جدولهای مستقل و اینترفیسهای عضو کفایت میکنند؛ نه MP-BGP VPNv4 لازم است و نه MPLS Core.
آیا برای راهاندازی VRF-Lite به MPLS نیاز داریم؟
خیر. برای سناریوی پایه، ایجاد VRF، اختصاص SVI یا اینترفیس لایه ۳ و وجود Routeهای مرتبط کافی است. مسیرهای Connected پس از فعالشدن اینترفیس وارد جدول مربوط میشوند؛ برای مقصدهای دورتر میتوان Static Route یا پروتکل مسیریابی مناسب افزود.
تفاوت VRF با VLAN، ACL و MPLS چیست؟
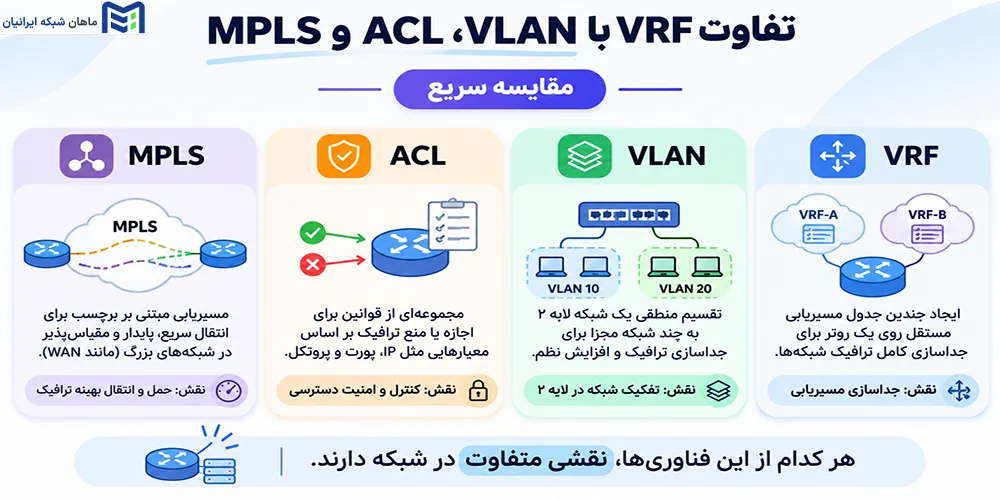
این چهار فناوری ممکن است همزمان در یک معماری استفاده شوند، اما مسئله یکسانی را حل نمیکنند.
تفاوت VRF و VLAN در شبکه
VLAN دامنه Broadcast را در لایه ۲ جدا میکند؛ VRF دامنه تصمیمگیری مسیریابی را در لایه ۳. دو VLAN با SVIهای موجود در یک جدول Routing میتوانند به یکدیگر Route شوند؛ دو VRF مستقل بدون مسیر بیندامنهای چنین قابلیتی ندارند.
تفاوت VRF و ACL
ACL بستهها را طبق قواعد Permit/Deny فیلتر میکند، اما جدول مسیریابی جدید نمیسازد. VRF نیز جایگزین ACL نیست؛ حتی پس از ایجاد ارتباط بین دو VRF، فیلتر ترافیک همچنان ضروری است.
تفاوت VRF و MPLS
VRF مسیرها را تفکیک میکند؛ MPLS بستهها را با Label Forward میکند. ترکیب آنها در VPNهای سرویسدهنده رایج است، ولی MPLS پیشنیاز VRF-Lite نیست.
جدول زیر، تفاوت نقش این چهار فناوری را در یک نگاه نشان میدهد.
| فناوری | نقش اصلی | سطح عملکرد | نمونه کاربرد |
|---|---|---|---|
| VLAN | جداسازی Broadcast Domain | لایه ۲ | تفکیک پورتهای مهمان |
| VRF | جدولهای Routing/Forwarding مستقل | لایه ۳ | جداسازی مالی و مهمان |
| ACL | مجاز یا مسدودکردن ترافیک | وابسته به محل اعمال | اجازه HTTPS به سرور |
| MPLS | انتقال بسته براساس Label | میان لایه ۲ و ۳ | Backbone ارائهدهنده خدمات |
VRF چگونه کار میکند؟ بررسی معماری و جدول مسیریابی
بسته هنگام ورود از یک اینترفیس لایه ۳، در دامنه VRF همان اینترفیس بررسی میشود. دستگاه مسیر مقصد را در جدول مربوط جستوجو کرده و طبق اطلاعات Forwarding، بسته را به Next Hop یا اینترفیس خروجی مناسب میفرستد. Routeهای دامنه Global بهصورت پیشفرض وارد VRF نمیشوند.
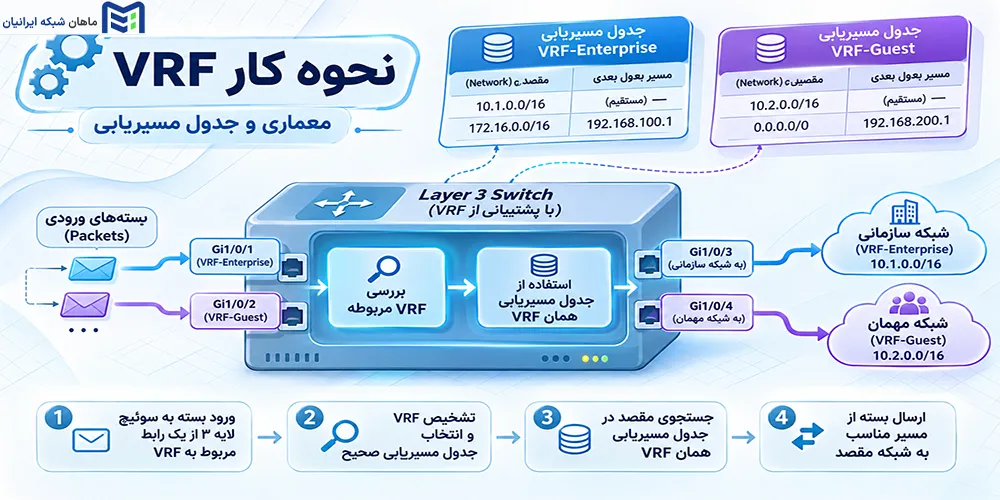
نقش Routing Table و Forwarding Table در VRF
Routing Information Base یا RIB مسیرهای Connected، Static و آموختهشده از پروتکلها را ثبت میکند. FIB اطلاعات لازم برای Forwarding سریع بسته را از مسیرهای انتخابشده میسازد. هر VRF دامنه منطقی مسیریابی و Forwarding خود را دارد.
جدول مسیریابی Global با VRF چه تفاوتی دارد؟
Global Routing Table جدول پیشفرض دستگاه است. پس از اختصاص Vlan10 به STAFF، مسیر Connected این SVI را باید در show ip route vrf STAFF جستوجو کنید، نه صرفاً خروجی show ip route.
آیا دو VRF میتوانند از آدرس IP یکسان استفاده کنند؟
بله. برای مثال CUSTOMER-A و CUSTOMER-B میتوانند هر دو شبکه 192.168.10.0/24 داشته باشند؛ چون Lookup در دو جدول مستقل انجام میشود. البته اگر بعداً این شبکهها به ارتباط مشترک نیاز داشته باشند، باید تداخل آدرسها در طراحی NAT یا ارتباط میاندامنهای مدیریت شود.
کاربردهای VRF-Lite در شبکههای سازمانی
کاربرد VRF-Lite به تفکیک شبکه کاربران محدود نمیشود. هرجا چند گروه یا مشتری از زیرساخت مشترک استفاده میکنند، اما باید مسیرهای مستقلی داشته باشند، میتوان برای هرکدام یک دامنه مسیریابی جدا تعریف کرد. سه کاربرد زیر این موضوع را روشنتر میکنند.
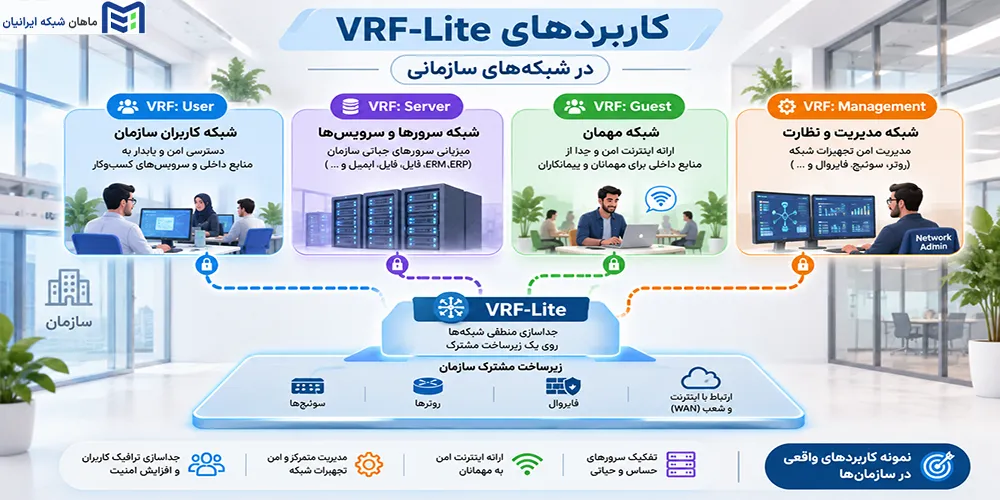
جداسازی شبکه کاربران، سرورها و مهمانان
یک دفتر میتواند کاربران را در VRF سازمانی و مهمانان را در GUEST قرار دهد. برای دسترسی به DNS یا اینترنت مشترک، فقط مسیر و مجوز لازم ایجاد میشود؛ نه دسترسی آزاد میان همه Subnetها.
مدیریت چند مشتری روی زیرساخت مشترک
شرکت خدمات شبکه میتواند برای دو مشتری روی یک سوئیچ، دو VRF ایجاد کند؛ حتی اگر هر مشتری از 10.0.0.0/8 استفاده کند. با این روش، Routeهای مشتریان یکدیگر را آلوده نمیکنند.
استفاده از VRF برای شبکههای مدیریتی
پورت مدیریت برخی Catalystها در Mgmt-vrf قرار میگیرد و از شبکه کاربران مستقل است. بااینحال، سرویسهایی مانند DNS، NTP، AAA یا Syslog باید از نظر پشتیبانی VRF-Aware و مسیر بازگشت در همان نسخه بررسی شوند؛ وجود Management VRF بهتنهایی دسترسی مدیریتی را تضمین نمیکند.
پیشنیازهای راهاندازی VRF-Lite در سوئیچهای Layer 3 سیسکو
پیش از شروع پیکربندی، لازم است پشتیبانی دستگاه از VRF-Lite، نسخه سیستمعامل و سطح لایسنس بررسی شود. وضعیت اینترفیسهای لایه ۳ و ظرفیت سختافزاری نیز بر اجرای موفق این سناریو اثر میگذارند.
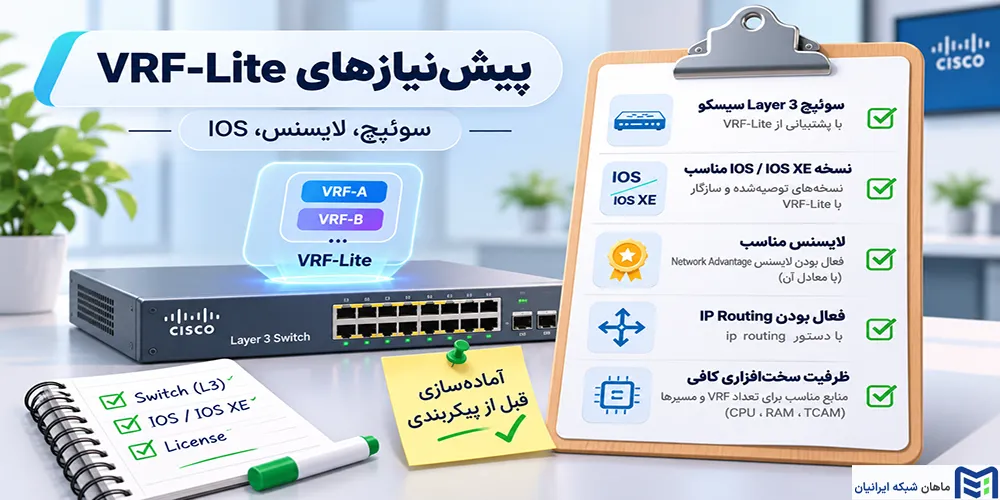
کدام سوئیچهای سیسکو از VRF-Lite پشتیبانی میکنند؟
خانوادههای Catalyst 9200، 9300، 9500 و 9600 گزینههای قابل بررسیاند؛ نه تضمین پشتیبانی در تمام SKUها و Licenseها. در 3560، 3750 و 3850 نیز Image، Feature Set و نسخه تعیینکنندهاند. برای نمونه، Cisco در راهنمای Multi-VRF CE مربوط به Catalyst 9300، Network Advantage را شرط استفاده از این قابلیت معرفی میکند.
بررسی IOS، لایسنس و قابلیت IP Routing
قبل از تغییر، مدل و Release را با show version، سطح مجوز را با show license summary، پشتیبانی VRF را در Configuration Guide همان نسخه و وضعیت SVIها را با show ip interface brief بررسی کنید. VLANها، آدرسها و اینترفیسها را مشخص و از Running Configuration نسخه پشتیبان تهیه کنید.
محدودیتهای سختافزاری و TCAM
VRFها از ظرفیت مشترک ASIC، FIB و TCAM استفاده میکنند. تعداد مجاز VRF و Route به پلتفرم و قابلیتهای فعال وابسته است. برای نمونه، مستند Multi-VRF CE در Catalyst 9300 سقف ۲۵۶ VRF را ذکر میکند، اما این عدد به همه سوئیچها قابل تعمیم نیست.
برای جمعبندی پیشنیازها، میتوانید از جدول بررسی زیر استفاده کنید.
| پیشنیاز | روش بررسی | اهمیت |
|---|---|---|
| مدل و IOS XE | show version | تطبیق Syntax |
| Feature و License | show license summary و اسناد Cisco | جلوگیری از دستور پشتیبانینشده |
| IP Routing و SVI | Config و show ip interface brief | فعالبودن لایه ۳ |
| ظرفیت سختافزاری | Datasheet و Configuration Guide | کنترل مقیاس VRF/Route |
| نسخه پشتیبان | ذخیره Config | امکان بازگشت تغییر |
آموزش کانفیگ VRF-Lite در سوئیچ لایه 3 سیسکو؛ مرحلهبهمرحله
در این آموزش، Catalyst C9300-48P با Cisco IOS XE 17.15.6 و مجوز Network Advantage را مبنای سناریو قرار میدهیم. ساختار جدید vrf definition و vrf forwarding در اسناد Cisco برای Catalyst 9300 مستند است؛ راهنمای Multi-VRF CE همین خانواده نمونههایی با Syntax قدیمیتر ip vrf نیز دارد. این دو روش را در یک پیکربندی ترکیب نکنید.
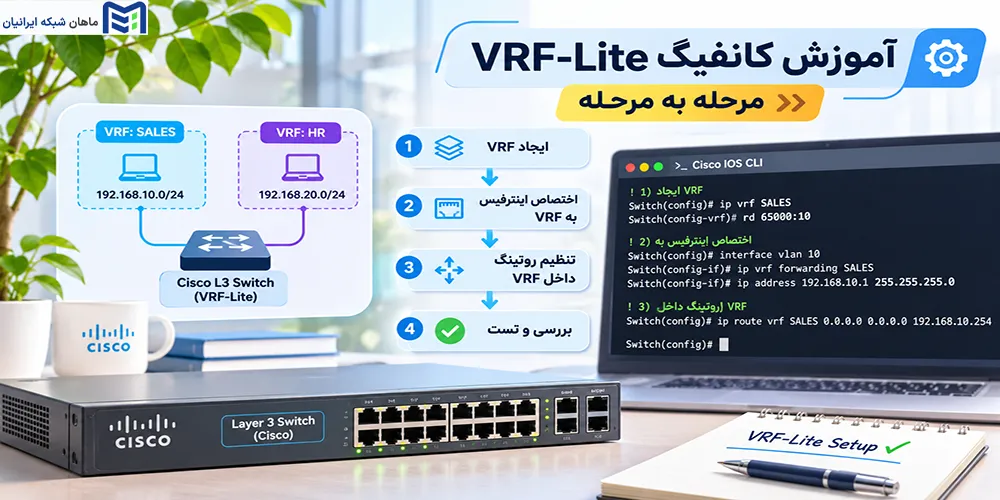
محدودیت آزمایش: کدها با مستندات رسمی تطبیق داده شدهاند، اما در این نگارش روی سوئیچ فیزیکی اجرا نشدهاند؛ بنابراین نتایج زیر «انتظار منطقی» هستند، نه خروجی واقعی CLI. پیش از استفاده در Production، مجوز، نسخه و رفتار دستگاه خود را تأیید کنید.
| مشخصه | شبکه داخلی | شبکه مهمان |
|---|---|---|
| VRF | STAFF | GUEST |
| VLAN | 10 | 20 |
| Network | 192.168.10.0/24 | 192.168.20.0/24 |
| Gateway | 192.168.10.1 | 192.168.20.1 |
| Test Host | 192.168.10.10 | 192.168.20.10 |
مرحله اول: فعالسازی IP Routing در سوئیچ سیسکو
در صورت غیرفعالبودن Routing IPv4، وارد Configuration Mode شوید. این دستور فقط مسیریابی IP را فعال میکند و VRF نمیسازد؛ ممکن است از قبل در دستگاه فعال باشد.
configure terminalمرحله دوم: ایجاد VRFهای مستقل
دو دامنه STAFF و GUEST بسازید. vrf definition فضای مسیریابی را تعریف میکند و address-family ipv4 خانواده آدرس IPv4 آن را مشخص میسازد. خروج از Address Family با exit-address-family انجام میشود.
vrf definition STAFFنقش RD و Route Target در پیکربندی VRF
Route Distinguisher یا RD شناسهای هشتبایتی است که در BGP/MPLS VPN، همراه Prefix، مسیر VPN-IPv4 را یکتا میکند. Route Target یا RT یک BGP Extended Community برای کنترل سیاست Import و Export مسیرهای VPN است. این دو مفهوم یکسان نیستند: RD برای تمایز آدرس و RT برای عضویت و توزیع مسیر کاربرد دارد. در سناریوی ساده Connected/Static VRF-Lite به RD و RT نیاز نداریم.
مرحله سوم: ایجاد VLAN و اختصاص SVI به هر VRF
ابتدا VLANهای ۱۰ و ۲۰ را بسازید. سپس اینترفیس مجازی هر VLAN یا Switch Virtual Interface (SVI) را به VRF متناظر اختصاص دهید.
vlan 10
چهار نکته عملی اهمیت دارد. نخست، VRF به اینترفیس لایه ۳ ازجمله SVI تعلق میگیرد، نه مستقیم به پورت Access لایه ۲. دوم، هر اینترفیس در هر لحظه فقط عضو یک VRF است. سوم، اعمال یا تغییر vrf forwarding روی اینترفیس دارای IP میتواند آدرس آن را پاک کند؛ پس ابتدا VRF و سپس IP را تنظیم کنید. چهارم، no shutdown بهتنهایی SVI را Up نمیکند: VLAN باید فعال باشد و شرایط عملیاتی پورت مرتبط، ازجمله وضعیت Forwarding، برقرار شود.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
مرحله چهارم: اختصاص پورتهای سوئیچ به VLANها
در C9300-48P، نامهای GigabitEthernet1/0/1 و GigabitEthernet1/0/2 برای پورتهای نمونه قابل استفادهاند. هر پورت را به VLAN میزبان خود اختصاص دهید؛ شماره پورت در سایر مدلها ممکن است متفاوت باشد.
interface GigabitEthernet1/0/1میزبان اول باید IP برابر 192.168.10.10/24 و Gateway برابر 192.168.10.1 داشته باشد. میزبان دوم نیز بهترتیب 192.168.20.10/24 و 192.168.20.1 خواهد داشت. اتصال کابل، فعالبودن NIC و عدم مسدودسازی ICMP در Firewall میزبان را کنترل کنید.
مرحله پنجم: بررسی عملکرد و جداسازی دو VRF
دستورات مشاهده زیر را در Privileged EXEC اجرا کنید؛ اینها دستور پیکربندی نیستند:
show vrfshow vrf باید دو نام STAFF و GUEST را نشان دهد؛ نبود هرکدام یعنی تعریف VRF یا Syntax آن را بررسی کنید. show vrf interfaces باید عضویت Vlan10 در STAFF و Vlan20 در GUEST را تأیید کند؛ اگر جابهجا هستند، تنظیمات SVI را اصلاح کنید.
در جدول STAFF، وقتی Vlan10 فعال است، انتظار مسیر Connected (`C`) برای 192.168.10.0/24 و Local (`L`) برای 192.168.10.1/32 داریم. در GUEST نیز بهترتیب 192.168.20.0/24 و 192.168.20.1/32 انتظار میرود. غیبت مسیر Connected معمولاً بررسی IP، عضویت VRF یا وضعیت SVI را ضروری میکند. این توصیف، خروجی آزمایشگاهی واقعی نیست.
سپس ارتباط سوئیچ با میزبان هر دامنه را آزمایش کنید:
ping vrf STAFF 192.168.10.10در حالت سالم، هر Ping باید پاسخ بگیرد. در صورت شکست، ابتدا Link و VLAN پورت، سپس SVI، IP/Mask میزبان، Gateway، ARP و Firewall/ACL را بررسی کنید. Ping بدون مشخصکردن VRF ممکن است از Global Routing Table استفاده کند و نتیجه گمراهکننده بدهد.
چگونه مطمئن شویم دو VRF واقعاً مستقل هستند؟
ابتدا هر دو Ping داخلی را موفق کنید تا سلامت میزبانها و ارتباط لایه ۲/۳ ثابت شود. سپس در جدول STAFF نبود مسیر 192.168.20.0/24 و در جدول GUEST نبود 192.168.10.0/24 را بررسی کنید؛ همچنین مطمئن شوید Default Route، Route Leaking یا Transit Firewall برای ارتباط این دامنهها تعریف نشده است. اکنون از میزبان STAFF به 192.168.20.10 Ping بفرستید. در این طراحی، پاسخنگرفتن با نبود مسیر بین VRFها سازگار است، نه خرابی اثباتنشده میزبان. برای بررسی قطعیتر، شمارندههای Drop و Route Lookup را هم ارزیابی کنید.
دستورات بررسی و عیبیابی VRF در سوئیچ سیسکو
پس از تعریف VRFها، باید مطمئن شوید هر اینترفیس در دامنه درست قرار گرفته و مسیرهای مورد انتظار در جدول مربوط ثبت شدهاند. برای این کار، بررسی را از فهرست VRFها آغاز کنید و سپس سراغ جدول مسیریابی و آزمون ارتباط بروید.
مشاهده VRFهای تعریفشده و اینترفیسهای مرتبط
show vrf موجودبودن VRFها و show vrf interfaces عضویت SVIها را بررسی میکند. اگر یک Interface غایب بود، دستور show running-config interface Vlan10 را برای تعیین VRF و IP اجرا کنید.
مشاهده جدول مسیریابی هر VRF
show ip route vrf STAFF
در خروجی، C یعنی مسیر شبکه متصل، L مسیر Host به IP خود اینترفیس و S مسیر ایستای نصبشده. وجود صرف یک VRF لزوماً به معنی وجود Route فعال در آن نیست.
تست ارتباط با Ping و Traceroute در VRF
ping vrf STAFF 192.168.10.10Ping دسترسپذیری و Traceroute مسیر Hopها را بررسی میکند. برای میزبان مستقیم، Traceroute معمولاً اطلاعات محدودی دارد؛ برای مقصدهای دورتر مفیدتر است. تفسیر شکست باید با ACL، مسیر برگشت و احتمال فیلترشدن ICMP انجام شود.
دستورهای پرکاربرد و اقدام پیشنهادی در صورت مشاهده مغایرت در جدول زیر آمدهاند.
| دستور | کاربرد | اقدام در صورت مغایرت |
|---|---|---|
| show vrf | نام VRFها | بررسی تعریف VRF |
| show vrf interfaces | عضویت Interfaceها | بررسی vrf forwarding |
| show ip route vrf STAFF | Routeهای STAFF | بررسی Up بودن SVI و Next Hop |
| show running-config interface Vlan10 | تنظیمات SVI | بررسی VRF و IP |
| ping vrf STAFF 192.168.10.10 | ارتباط داخلی | بررسی Host، ARP و ACL |
| traceroute vrf STAFF 192.168.10.10 | مسیر بسته | بررسی مسیر و پاسخ ICMP |
| show vlan brief | VLAN و پورتها | بررسی عضویت VLAN |
پیکربندی مسیریابی Static و Dynamic در VRF-Lite
Connected Route با Up شدن اینترفیس عضو VRF نصب میشود. برای رسیدن به شبکهای که مستقیم متصل نیست، باید Static یا Dynamic Route در همان دامنه تعریف شود.
تعریف Static Route اختصاصی برای VRF
این نمونه فرضی فقط زمانی کاربرد دارد که روتر 192.168.10.254 در VLAN 10 حاضر باشد و شبکه 10.30.0.0/16 را مسیریابی کند:
configure terminalNext Hop باید در STAFF قابل Resolve باشد و مقصد نیز مسیر برگشت داشته باشد. این دستور فقط در جدول STAFF مسیر میافزاید؛ ارتباط STAFF و GUEST را ایجاد نمیکند. پس از اجرا، وجود Route را در جدول همان VRF بررسی کنید.
استفاده از OSPF و BGP در شبکههای دارای VRF
برای دامنههای دارای چند روتر، میتوان در پلتفرم پشتیبانیشده، OSPF را با Process مربوط به VRF یا BGP را با Address Family مربوط پیکربندی کرد. این پروتکلها مسیرهای هر دامنه را یاد میگیرند؛ ولی خودکار میان VRFها Route Leak نمیکنند. پشتیبانی دقیق و License باید پیش از اجرا بررسی شود.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
ارتباط بین VRFها چگونه برقرار میشود؟ آشنایی با VRF Route Leaking
فرض کنید کارکنان و واحد مالی به یک Shared Server نیاز دارند، اما نباید به همه شبکههای یکدیگر دسترسی پیدا کنند. راهحل، تعریف مسیرهای محدود همراه با سیاست امنیتی است.
VRF Route Leaking چیست؟
VRF Route Leaking یعنی در دسترس قرار دادن مسیرهای منتخب از یک VRF برای VRF دیگر. این کار با ادغام کامل جدولها تفاوت دارد و باید Prefixهای موردنیاز، مسیر بازگشت و سیاست دسترسی بهصورت صریح تعیین شوند.
روشهای ارتباط بین VRFها
بسته به مدل و Release، روشها میتوانند Static Route Leaking پشتیبانیشده، Import/Export مبتنی بر BGP یا اتصال هر دامنه به Router/Firewall واسط باشند. راهکار فایروال زمانی مناسب است که علاوه بر Route، بررسی Stateful و محدودسازی سرویسها هم لازم باشد.
آیا Route Leaking امنیت VRF را کاهش میدهد؟
اگر همه مسیرها بیقیدوشرط منتشر شوند، سطح دسترسی گسترش مییابد. اما اشتراک فقط Prefix سرور مشترک، همراه با ACL یا Firewall و مسیر بازگشت درست، میتواند دسترسی محدود ایجاد کند. وجود Route به معنی مجازبودن ترافیک نیست.
خطاهای رایج در تنظیم VRF-Lite سیسکو و روش رفع آنها
در اجرای VRF-Lite، بعضی خطاها به ترتیب اعمال دستورات مربوطاند و بعضی دیگر از وضعیت اینترفیس، مسیرها یا تفاوت نسخههای نرمافزار ناشی میشوند. در ادامه، هر مشکل را براساس نشانه و روش بررسی آن مرور میکنیم.
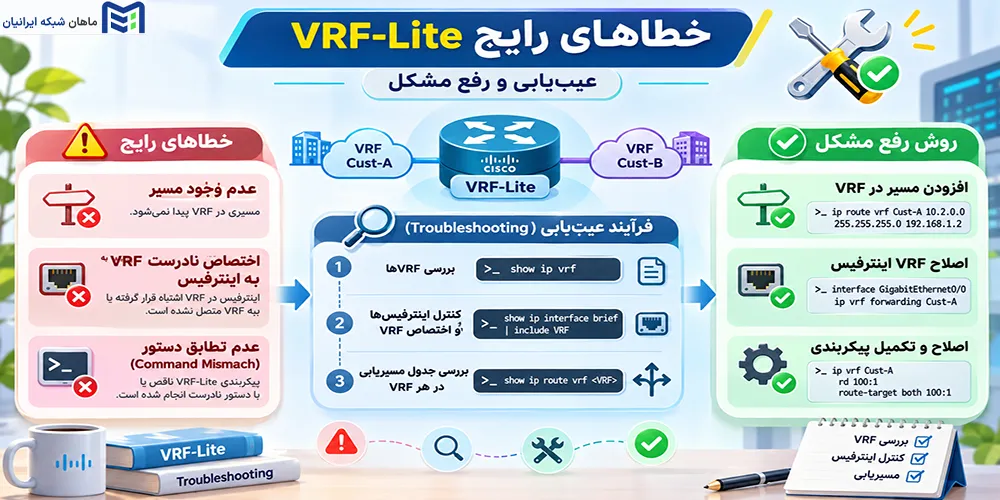
حذف آدرس IP پس از اعمال VRF Forwarding
نشانه: IP روی Vlan10 ناپدید شده است. علت: تغییر VRF اینترفیس میتواند آدرس قبلی را پاک کند. رفع: عضویت VRF را پیش از تخصیص آدرس انجام دهید؛ سپس IP را دوباره تنظیم و با دستور زیر تأیید کنید:
show running-config interface Vlan10
نمایشندادن مسیرها در جدول VRF
نشانه: مسیر Connected دیده نمیشود. ابتدا وضعیت SVI، IP و عضویت VRF را بررسی کنید. اگر SVI Down باشد، وجود VLAN و پورت فعال را کنترل کنید؛ برای Static Route نیز به Resolve شدن Next Hop توجه کنید.
مشکل Ping بین تجهیزات داخل یک VRF
نشانه: Ping داخلی شکست میخورد. از Link و VLAN شروع کنید؛ IP/Mask/Gateway و SVI را بسنجید، سپس show ip arp vrf STAFF و Routeها را ببینید. در پایان Firewall میزبان، ACL و مسیر بازگشت را بررسی کنید.
خطای پشتیبانینشدن دستورات VRF
نشانه: پیام Invalid Input یا عدم شناسایی دستور دریافت میشود. در نمونههای قدیمی IOS، ip vrf و ip vrf forwarding دیده میشود؛ در Syntax جدید، vrf definition و vrf forwarding. اینها را بدون توجه به راهنمای مدل و نسخه مخلوط نکنید.
چکلیست سریع عیبیابی VRF-Lite
این جدول، نشانههای متداول و اولین اقدام مناسب برای بررسی هرکدام را کنار هم نشان میدهد.
| مشکل | علت محتمل | بررسی یا اصلاح |
|---|---|---|
| SVI Down | VLAN یا Port غیرفعال | show vlan brief و Port Status |
| IP حذف شده | تغییر VRF Interface | تخصیص مجدد IP بعد از VRF |
| جدول VRF خالی | Interface Down یا Route نامعتبر | show vrf interfaces و جدول Route |
| Ping ناموفق | Host، ACL یا مسیر برگشت | بررسی رفتوبرگشت و ARP |
| Syntax ناشناخته | نسخه یا License متفاوت | show version و اسناد همان Release |
ملاحظات امنیتی و محدودیتهای VRF-Lite
جداسازی جدولهای مسیریابی یک مزیت مهم است، اما نباید آن را با اجرای کامل سیاستهای امنیتی یکی دانست. علاوه بر کنترل ترافیک میان دامنهها، باید محدودیتهای مدل سوئیچ و نسخه نرمافزار نیز در طراحی لحاظ شوند.
آیا VRF بهتنهایی شبکه را امن میکند؟
خیر. VRF جداسازی منطقی Routing ایجاد میکند، نه Firewall، احراز هویت یا Inspection. مخصوصاً هنگام Route Leaking باید ACL، فایروال، کنترل دسترسی مدیریتی، ثبت رویداد و سیاست حداقل دسترسی بهکار گرفته شوند.
محدودیتهای VRF در سوئیچهای Cisco Catalyst
ظرفیت TCAM، تعداد VRF، مقیاس Route، قابلیتهای VRF-Aware و پشتیبانی IPv6 و Multicast به مدل و IOS XE وابستهاند. برای مثال، راهنمای Multi-VRF CE در C9300 درباره VPN Multicast محدودیت مشخص دارد؛ این حکم را نباید به همه قابلیتهای Multicast یا همه نسخهها تعمیم داد.
نمونه سناریوی واقعی استفاده از VRF-Lite در یک شرکت
یک شرکت فرضی سه بخش دارد. برای هر بخش، SVI در VRF مستقل قرار میگیرد تا Inter-VLAN Routing عمومی، دسترسی ناخواسته ایجاد نکند. سرویس مشترک فقط از مسیر فایروال واسط عرضه میشود.
در جدول زیر، نمونهای از تفکیک سه بخش سازمانی و سیاست دسترسی هرکدام را میبینید.
| بخش | VRF پیشنهادی | VLAN | سیاست دسترسی |
|---|---|---|---|
| مالی | FINANCE | 10 | سرورهای مالی و سرویسهای مجاز |
| کاربران | OFFICE | 20 | سرویسهای سازمانی مجاز |
| مهمان | GUEST | 30 | اینترنت و منابع صریحاً مجاز |
این سناریوی طراحی سازمانی مستقل از آزمایش دو VRF به نام STAFF/GUEST است؛ بنابراین تغییر شماره VLAN 20 در این جدول، به معنای تغییر توپولوژی آزمایش اصلی نیست.
سؤالات متداول درباره VRF و VRF-Lite در سیسکو
پرسشهای زیر، نکات کلیدی این راهنما را درباره مفهوم VRF، تفاوت آن با VRF-Lite، مشاهده مسیرها و ارتباط میان دامنههای مسیریابی مرور میکنند.
VRF در شبکه چیست و مخفف چه عبارتی است؟
VRF مخفف Virtual Routing and Forwarding است و چند جدول مستقل برای مسیریابی و Forwarding روی یک دستگاه ایجاد میکند. بهاینترتیب شبکههای مختلف میتوانند زیرساخت فیزیکی مشترک داشته باشند، اما مسیرهای یکدیگر را بهصورت پیشفرض استفاده نکنند.
تفاوت VRF و VRF-Lite چیست؟
VRF مکانیزم اصلی جداسازی جدولهای مسیریابی است. VRF-Lite به استفاده از همین قابلیت در سناریوهای بدون MPLS، مانند شبکه داخلی سازمان یا Customer Edge، گفته میشود. در MPLS L3VPN نیز VRF وجود دارد، اما انتقال و توزیع مسیرها پیچیدهتر است.
آیا VRF-Lite بدون MPLS کار میکند؟
بله. روی سوئیچ پشتیبانیشده، تعریف VRF، اختصاص اینترفیس لایه ۳ و مسیرهای مناسب برای جداسازی محلی کافی است. MPLS Label Switching و MP-BGP VPNv4 برای سناریوی پایه این مقاله لازم نیستند؛ هرچند ممکن است در معماریهای سرویسدهنده استفاده شوند.
آیا میتوان چند VRF روی یک سوئیچ سیسکو ایجاد کرد؟
بله، بهشرط پشتیبانی مدل، نسخه نرمافزار و License. برای مثال، Cisco در مستند Multi-VRF CE مربوط به Catalyst 9300، امکان چند VRF را توصیف میکند. تعداد نهایی قابل پشتیبانی باید با مستندات همان دستگاه و ظرفیت سختافزار بررسی شود.
آیا دو VRF میتوانند آدرس IP یکسان داشته باشند؟
بله. چون هر VRF جدول Routing مستقلی دارد، دو شبکه در دامنههای جدا میتوانند از یک Subnet مانند 192.168.10.0/24 استفاده کنند. چالش زمانی پیش میآید که بخواهیم این دامنهها را به سرویس مشترک متصل کنیم؛ آنجا ممکن است NAT لازم شود.
تفاوت VRF با VLAN چیست؟
VLAN در لایه ۲ Broadcast Domain را جدا میکند؛ VRF در لایه ۳ جدول مسیریابی را. دو VLAN در یک جدول Global میتوانند از طریق Inter-VLAN Routing با یکدیگر ارتباط داشته باشند، ولی دو VRF مستقل بدون مسیر ارتباطی طراحیشده چنین دسترسیای ندارند.
چگونه جدول مسیریابی یک VRF را مشاهده کنیم؟
در Cisco IOS XE میتوان دستور show ip route vrf STAFF را برای VRF نمونه STAFF اجرا کرد. خروجی، مسیرهای Connected، Local، Static و Dynamic همان دامنه را نشان میدهد. برای تشخیص غیبت Route، عضویت Interface و وضعیت عملیاتی آن را هم بررسی کنید.
چگونه میتوان ارتباط بین دو VRF برقرار کرد؟
با Route Leaking انتخابی، قابلیتهای BGP Import/Export یا اتصال VRFها به فایروال و روتر واسط میتوان ارتباط برقرار کرد. برای عملکرد صحیح، مسیر رفتوبرگشت لازم است؛ برای امنیت نیز فقط Route کافی نیست و باید ACL یا Firewall Policy تنظیم شود.
جمعبندی؛ چه زمانی استفاده از VRF-Lite بهترین انتخاب است؟
اگر میپرسید VRF چیست، پاسخ کاربردی آن ایجاد چند دامنه Routing مستقل روی زیرساخت مشترک است. VRF-Lite برای تفکیک شبکههای سازمانی، مشتریان یا مدیریت، بدون نیاز به MPLS Backbone انتخاب مناسبی است. برخلاف VLAN تنها، جداسازی را به جدولهای مسیریابی لایه ۳ گسترش میدهد. البته برای ارتباطهای مجاز، Route Leaking یا فایروال و کنترل امنیتی لازم است. پیش از خرید یا کانفیگ سوئیچ، مدل دقیق Catalyst، نسخه IOS XE، لایسنس، ظرفیت سختافزاری و سرویسهای VRF-Aware را بررسی کنید؛ در طراحی پیچیده، مشاوره متخصص شبکه میتواند از خطاهای پرهزینه جلوگیری کند.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور سازمانی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.