
وقتی امنیت اطلاعات و پایداری زیرساخت سازمان اهمیت بالایی دارد، آیا مدیریت از راه دور سرور بهتنهایی کافی است؟ فناوری HPE iLO 8 که همراه سرورهای نسل جدید ProLiant Gen13 معرفی شده، با قابلیتهایی مانند رمزنگاری خودکار دادهها، تأیید چندنفره عملیات حساس و فناوریهای امنیتی پیشرفته، رویکرد تازهای به مدیریت سرور اچ پی ارائه میدهد. اما iLO 8 دقیقاً چه تفاوتی با iLO 7 و iLO 6 دارد و آیا امکانات جدید آن، ارتقا به نسل جدید سرورهای HPE را توجیه میکند؟ در این مقاله، قابلیتهای iLO 8، تفاوتهای فنی و امنیتی، سازگاری سختافزاری و ارزش واقعی آن برای زیرساختهای سازمانی را بررسی میکنیم.
HPE iLO 8 چیست؟ پاسخ سریع و کاربرد آن در سرورهای HP
HPE iLO 8 نسل هشتم فناوری مدیریت از راه دور سرورهای HPE است که همراه با سرورهای ProLiant Gen13 معرفی شد. این فناوری امکان نظارت بر سلامت سختافزار، مدیریت مستقل از سیستمعامل و کنترل عملیات سرور را فراهم میکند و با قابلیتهای امنیتی جدید، حفاظت از دادهها و کنترل دسترسیهای حساس را بهبود میبخشد.
iLO 8 از طریق یک پردازنده مدیریتی اختصاصی (BMC) فعالیت میکند؛ بنابراین حتی زمانی که سیستمعامل سرور اجرا نمیشود، مدیر شبکه میتواند با وجود برق کمکی و ارتباط شبکه، وضعیت دستگاه را بررسی و بسیاری از عملیات مدیریتی را انجام دهد.
تفاوت مهم این نسل، تمرکز بیشتر بر خودکارسازی امنیت، اعتبارسنجی سختافزار و کاهش خطاهای انسانی است. البته iLO 8 صرفاً یک نرمافزار قابل نصب روی سرورهای قدیمی نیست و استفاده از آن به پلتفرم سختافزاری سازگار نیاز دارد.
فناوری HPE iLO چگونه کار میکند و چه نقشی در مدیریت سرور دارد؟
تصور کنید سیستمعامل سرور از کار افتاده یا دستگاه هنگام راهاندازی با خطا مواجه شده است. چگونه میتوان بدون حضور فیزیکی در دیتاسنتر مشکل را شناسایی کرد؟ فناوری HPE Integrated Lights-Out یا همان iLO، با فراهمکردن یک مسیر مدیریتی مستقل، امکان دسترسی به اطلاعات سختافزاری و انجام عملیات کنترلی را حتی هنگام اختلال سیستمعامل فراهم میکند.
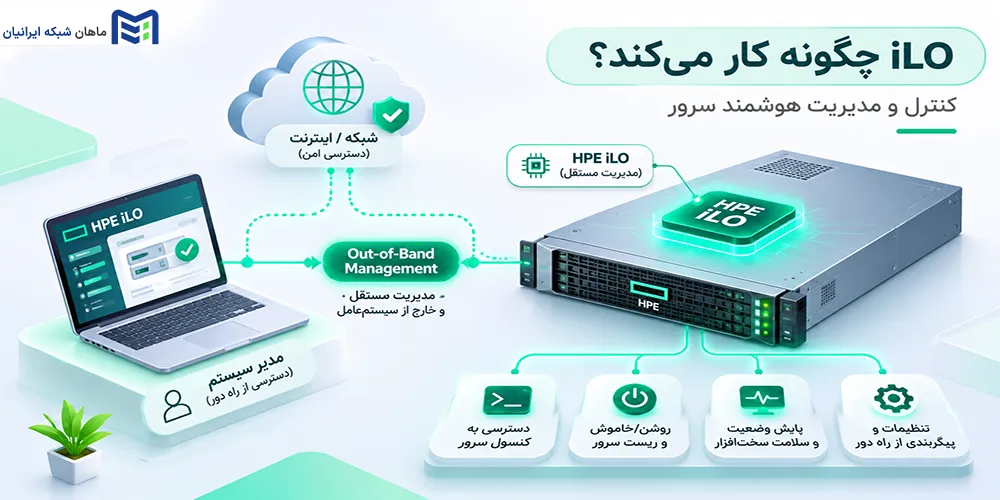
مدیریت خارج از باند یا Out-of-Band Management چیست؟
مدیریت خارج از باند (Out-of-Band Management) روشی برای کنترل تجهیزات شبکه و سرور از طریق مسیری مستقل از سیستمعامل و شبکه عملیاتی است. در سرورهای HPE، پردازنده مدیریتی iLO این ارتباط را از طریق رابط تحت وب یا API برقرار میکند.
برای مثال، اگر سرور هنگام بوت متوقف شود، مدیر شبکه میتواند وضعیت سختافزار و گزارش خطاها را بررسی کند و در صورت برخورداری از مجوز لازم، از کنسول راه دور برای عیبیابی استفاده کند. البته این قابلیت به وجود برق کمکی و اتصال شبکه مدیریتی وابسته است.
تفاوت iLO با BIOS و ابزارهای مدیریت سیستمعامل
برخلاف BIOS/UEFI که وظیفه راهاندازی و پیکربندی اولیه سختافزار را بر عهده دارد، iLO برای مدیریت و نظارت مستقل بر سرور طراحی شده است. همچنین ابزارهای مدیریتی داخل ویندوز یا لینوکس معمولاً به اجرای سیستمعامل وابستهاند؛ درحالیکه iLO حتی هنگام توقف آن نیز امکان بررسی وضعیت سرور را فراهم میکند.
قابلیتهای جدید HPE iLO 8؛ چه فناوریهایی به نسل هشتم اضافه شده است؟
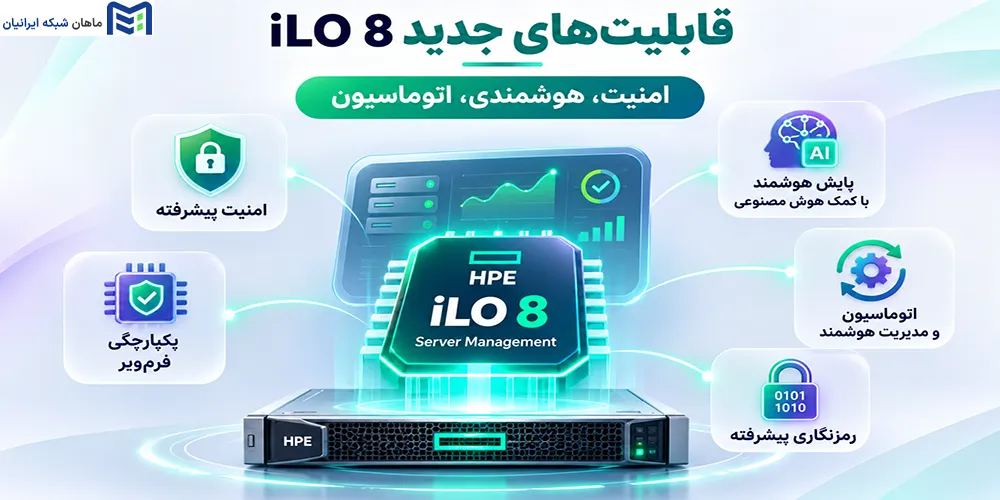
مهمترین پیشرفت HPE iLO 8 تنها به مدیریت از راه دور محدود نمیشود؛ بلکه این نسل با تمرکز بر امنیت خودکار، حفاظت از اطلاعات و کاهش وابستگی به اقدامات دستی مدیران شبکه توسعه یافته است. چهار قابلیت کلیدی Auto-SED، تأیید چندنفره، رمزنگاری پساکوانتومی و اعتبارسنجی پیشرفته قطعات، مهمترین تغییرات معرفیشده در سرورهای HPE ProLiant Gen13 هستند. اما این فناوریها در محیط واقعی چه مزیتی ایجاد میکنند؟
رمزنگاری خودکار اطلاعات با Auto-SED
یکی از مهمترین ویژگیهای امنیتی iLO 8، فناوری Automatic Self-Encrypting Drive یا Auto-SED است که با هدف حفاظت خودکار از دادههای ذخیرهشده معرفی شده است. این قابلیت در پیکربندیهای سختافزاری پشتیبانیشده، امکان محافظت از اطلاعات از نخستین راهاندازی سرور را بدون نیاز به فعالسازی دستی یا استفاده از سرویس خارجی مدیریت کلید فراهم میکند.
اهمیت این فناوری زمانی مشخص میشود که سرور میزبان اطلاعات حساس مالی، پایگاههای داده سازمانی یا اطلاعات محرمانه مشتریان باشد. در چنین شرایطی، خودکارسازی حفاظت از دادهها میتواند احتمال فراموشی تنظیمات امنیتی و خطاهای انسانی را کاهش دهد.
تفاوت Auto-SED با رمزنگاری سنتی ذخیرهسازی چیست؟
در بسیاری از روشهای متداول، فعالسازی رمزنگاری و مدیریت کلیدها به تنظیمات جداگانه یا ابزارهای مکمل وابسته است؛ اما Auto-SED این فرایند را در معماری سازگار سرور خودکار میکند.
البته پشتیبانی از Auto-SED به معنای رمزنگاری خودکار تمام دیسکهای موجود در بازار نیست. سازگاری درایو، کنترلر و پیکربندی ذخیرهسازی باید بررسی شود. همچنین رمزنگاری دادههای ذخیرهشده جایگزین پشتیبانگیری یا کنترل دسترسی نخواهد بود.
تأیید چندنفره عملیات حساس با Multi-Party Authorization
آیا منطقی است که یک مدیر سیستم بتواند بهتنهایی تمام اطلاعات سرور سازمان را پاک کند؟ فناوری Multi-Party Authorization یا MPA برای کاهش چنین ریسکهایی طراحی شده است.
این قابلیت در HPE iLO 8 امکان اعمال سیاست تأیید چندنفره را برای عملیات حساس فراهم میکند. برای مثال، تأمین کلیدهای رمزنگاری یا پاکسازی امن اطلاعات میتواند به موافقت حداقل دو کاربر مجاز نیاز داشته باشد.
در نتیجه، حتی اگر حساب مدیریتی یک کاربر به خطر بیفتد، اجرای عملیات مشمول این سیاست بدون تأیید سایر افراد مجاز امکانپذیر نخواهد بود. این سازوکار برای سازمانهای مالی، مراکز داده و زیرساختهایی که تفکیک وظایف امنیتی اهمیت دارد، ارزشمند است.
تفاوت MPA با احراز هویت دومرحلهای چیست؟
احراز هویت چندعاملی (MFA) هویت یک کاربر را با استفاده از چند عامل بررسی میکند؛ اما MPA برای انجام یک عملیات حساس، تأیید چند شخص مجاز را درخواست میکند.
بنابراین MFA از فرایند ورود محافظت میکند، درحالیکه MPA کنترل بیشتری بر تصمیمها و اقدامات حساس مدیریتی ایجاد میکند. این دو فناوری مکمل یکدیگر هستند، نه جایگزین هم.
رمزنگاری پساکوانتومی در HPE iLO 8
رمزنگاری پساکوانتومی یا Post-Quantum Cryptography مجموعهای از روشهای رمزنگاری است که برای مقاومت در برابر حملات احتمالی رایانههای کوانتومی آینده طراحی شدهاند.
HPE پیشتر در iLO 7 از الگوریتمهای امضای مقاوم در برابر حملات کوانتومی برای حفاظت از Firmware استفاده کرده بود. در iLO 8، آمادگی رمزنگاری پساکوانتومی فراتر از Firmware گسترش یافته و مسیرهای ارتباطی سرور را نیز در بر میگیرد.
این پیشرفت بهویژه برای سازمانهایی اهمیت دارد که اطلاعات آنها باید برای سالهای طولانی محرمانه باقی بماند. بااینحال، میزان حفاظت واقعی به الگوریتمهای پیادهسازیشده، تنظیمات امنیتی و نسخه Firmware بستگی دارد.
آیا iLO 8 در برابر تمام حملات کوانتومی ایمن است؟
خیر؛ پشتیبانی از رمزنگاری پساکوانتومی به معنای مصونیت کامل در برابر تمام حملات سایبری یا کوانتومی نیست. این فناوری بخشی از راهبرد امنیتی آیندهنگر است و باید در کنار مدیریت دسترسی، بهروزرسانی Firmware و سایر کنترلهای امنیتی استفاده شود.
اعتبارسنجی اصالت قطعات با Component Verification
امنیت سرور تنها به نرمافزار و اطلاعات محدود نمیشود؛ اصالت قطعات سختافزاری نیز نقش مهمی در حفاظت از زیرساخت دارد. فناوری Component Verification در HPE iLO 8 با تکیه بر معماری Silicon Root of Trust، اعتبارسنجی اصالت و یکپارچگی قطعات حیاتی را در طول چرخه عمر سرور گسترش میدهد.
برای مثال، هنگام تعویض یک قطعه در دیتاسنتر، سازوکارهای اعتبارسنجی میتوانند در شناسایی قطعات ناسازگار، غیرمعتبر یا دارای وضعیت امنیتی مشکوک کمک کنند. این موضوع بهویژه برای سازمانهایی اهمیت دارد که تجهیزات آنها مرتباً ارتقا یا تعمیر میشوند.
ارتباط Component Verification با SPDM و Silicon Root of Trust چیست؟
Silicon Root of Trust مبنای سختافزاری ایجاد زنجیره اعتماد در سرورهای HPE است. از سوی دیگر، استاندارد Security Protocol and Data Model یا SPDM امکان احراز هویت و بررسی یکپارچگی قطعات سازگار را فراهم میکند.
این فناوریها پیش از iLO 8 نیز در سرورهای HPE وجود داشتهاند؛ بنابراین نوآوری نسل هشتم، ایجاد اولیه آنها نیست، بلکه گسترش دامنه اعتبارسنجی قطعات و تقویت کنترلهای امنیتی در طول چرخه عمر سرور است.
تفاوت iLO 8 با iLO 7، iLO 6 و نسخههای قدیمیتر
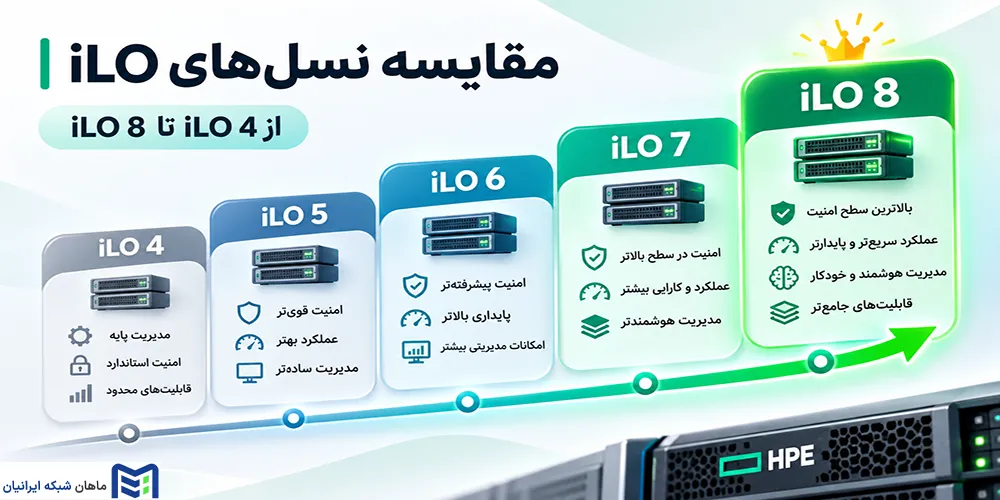
تفاوت اصلی HPE iLO 8 با نسخههای قبلی، گسترش امنیت خودکار و کنترل عملیات حساس در سطح سختافزار است. درحالیکه iLO 6 بر اعتبارسنجی قطعات و iLO 7 بر امنیت پیشرفته Firmware و Secure Enclave تمرکز داشتند، iLO 8 قابلیتهایی مانند Auto-SED، تأیید چندنفره و حفاظت پساکوانتومی گستردهتر را به نسل جدید سرورهای HPE اضافه کرده است.
تفاوت iLO 8 و iLO 7 از نظر امنیت و مدیریت
فناوری iLO 7 که همراه سرورهای HPE ProLiant Gen12 معرفی شد، با بهرهگیری از Secure Enclave، مدیریت امن کلیدهای رمزنگاری و امضای Firmware مقاوم در برابر حملات کوانتومی، پیشرفت قابلتوجهی در امنیت سختافزاری ایجاد کرد.
در مقابل، iLO 8 تمرکز بیشتری بر محافظت خودکار از اطلاعات و جلوگیری از اقدامات مدیریتی پرخطر دارد. فناوری Auto-SED حفاظت از دادههای ذخیرهشده را در پیکربندیهای سازگار خودکار میکند و Multi-Party Authorization امکان الزام تأیید چند کاربر برای عملیات حساس را فراهم میسازد. همچنین دامنه آمادگی رمزنگاری پساکوانتومی از Firmware فراتر رفته و مسیرهای ارتباطی سرور را نیز پوشش میدهد.
بنابراین، تفاوت iLO 8 و iLO 7 صرفاً افزایش تعداد امکانات نیست؛ بلکه کاهش وابستگی امنیت سرور به تصمیمها و تنظیمات دستی نیز اهمیت پیدا کرده است.
تفاوت iLO 8 و iLO 6 در مدیریت سرورهای سازمانی
نسخه iLO 6 که در سرورهای Gen11 و برخی مدلهای Gen12 استفاده میشود، قابلیتهایی مانند مدیریت از راه دور، پایش سلامت سختافزار، Redfish API و اعتبارسنجی قطعات با استاندارد SPDM را ارائه میدهد.
iLO 8 این قابلیتهای پایه را در معماری جدید توسعه داده و امکانات پیشرفتهتری برای حفاظت از دادهها، کنترل عملیات حساس و اعتبارسنجی قطعات فراهم کرده است. بااینحال، برای سازمانهایی که صرفاً به مانیتورینگ، مدیریت Firmware و عیبیابی از راه دور نیاز دارند، iLO 6 همچنان میتواند پاسخگوی نیازهای عملیاتی باشد.
تفاوت iLO 8 با iLO 5 و iLO 4
نسخه iLO 4 در سرورهای Gen8 و Gen9، امکانات اصلی مدیریت مستقل از سیستمعامل را فراهم میکرد. در iLO 5، فناوری Silicon Root of Trust جایگاه مهمی در حفاظت از Firmware و اعتبارسنجی زنجیره راهاندازی سرور پیدا کرد.
نسلهای بعدی با توسعه استانداردهای امنیتی، کنترلهای سختافزاری و امکانات مدیریتی، این معماری را تکمیل کردند. در نتیجه، فاصله iLO 8 با نسخههای قدیمی فقط در قابلیتهای نرمافزاری نیست؛ بلکه تفاوت در معماری امنیتی و سختافزار مدیریتی نیز اهمیت دارد.
جدول مقایسه نسخههای iLO و نسل سرورهای HPE
| نسخه iLO | نسل سرور سازگار |
|---|---|
| iLO 4 | ProLiant Gen8 و Gen9 |
| iLO 5 | ProLiant Gen10 و Gen10 Plus |
| iLO 6 | ProLiant Gen11 و برخی Gen12 |
| iLO 7 | ProLiant Gen12 |
| iLO 8 | ProLiant Gen13 |
جدول مقایسه پیشرفتهای امنیتی iLO
| نسخه | فناوریها و قابلیتهای شاخص |
|---|---|
| iLO 4 | مدیریت خارج از باند و نظارت سختافزاری |
| iLO 5 | Silicon Root of Trust |
| iLO 6 | اعتبارسنجی قطعات با SPDM |
| iLO 7 | Secure Enclave و امضای Firmware مقاوم در برابر حملات کوانتومی |
| iLO 8 | Auto-SED، MPA، گسترش PQC و اعتبارسنجی پیشرفته قطعات |
توجه داشته باشید که قابلیتهای معرفیشده در هر نسل لزوماً به همان نسخه محدود نیستند و بسیاری از آنها در نسلهای جدیدتر نیز ادامه یافتهاند. همچنین ارتقا از iLO 7 به iLO 8 با بهروزرسانی ساده Firmware امکانپذیر نیست؛ زیرا نسخه iLO به سختافزار مدیریتی سرور وابسته است.
امکانات مدیریتی و مانیتورینگ سرور در HPE iLO 8
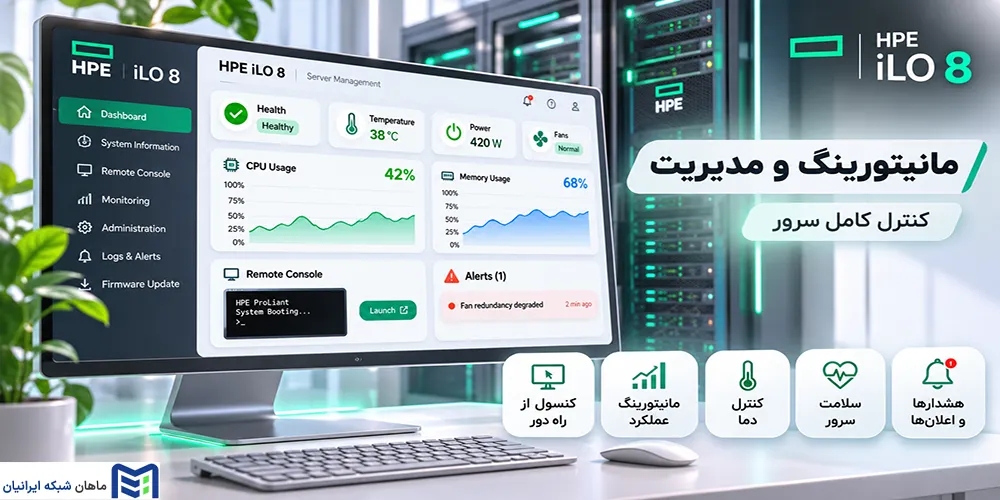
مدیریت یک سرور سازمانی تنها به روشن و خاموش کردن آن محدود نمیشود. مدیران شبکه باید بتوانند وضعیت سختافزار، مصرف انرژی و خطاهای احتمالی را پیش از ایجاد اختلال جدی شناسایی کنند. فناوری HPE iLO 8 با ارائه امکانات نظارتی و مدیریتی یکپارچه، به کاهش زمان عیبیابی و افزایش پایداری زیرساخت کمک میکند.
کنترل و عیبیابی سرور از راه دور
iLO 8 امکان بررسی وضعیت روشن یا خاموش بودن سرور، مدیریت توان و مشاهده گزارش رویدادهای سختافزاری را از طریق رابط مدیریتی فراهم میکند. همچنین قابلیتهایی مانند Remote Console و Virtual Media به مدیر شبکه اجازه میدهند، با داشتن مجوز مناسب، به کنسول سرور متصل شود یا عملیات نصب و بازیابی سیستمعامل را بدون حضور فیزیکی انجام دهد.
این امکانات بهویژه برای سازمانهایی که سرورهای آنها در دیتاسنترهای خارج از محل شرکت قرار دارند، کاربردی هستند.
مانیتورینگ سلامت، دما و مصرف انرژی
یکی از کاربردهای مهم iLO 8، پایش مستمر وضعیت پردازنده، حافظه، فنها، منابع تغذیه و سنسورهای دما است. اطلاعات ثبتشده در گزارشهای مدیریتی به کارشناسان کمک میکند نشانههای خرابی سختافزار یا افزایش غیرعادی دما را سریعتر شناسایی کنند.
همچنین بررسی وضعیت انرژی و عملکرد تجهیزات میتواند به بهینهسازی مصرف برق و برنامهریزی نگهداری سرورها کمک کند.
ارتباط iLO 8 با HPE Compute Ops Management
برای سازمانهایی با تعداد زیادی سرور، مدیریت جداگانه هر دستگاه زمانبر است. پلتفرم HPE Compute Ops Management امکان نظارت متمرکز بر سرورها، بررسی وضعیت سلامت و مدیریت چرخه عمر تجهیزات را فراهم میکند.
این پلتفرم یک سرویس مدیریتی مستقل و مکمل iLO است که با تجمیع اطلاعات زیرساخت، مدیریت محیطهای گسترده و چندمکانی را سادهتر میکند.
اتوماسیون مدیریت سرور با Redfish API در iLO 8
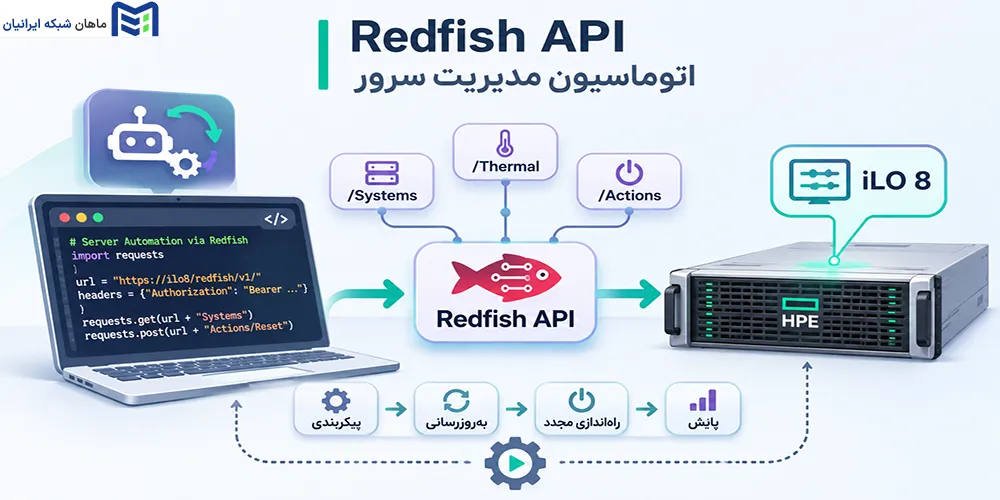
مدیریت دستی دهها یا صدها سرور، علاوه بر زمانبر بودن، احتمال خطاهای انسانی را افزایش میدهد. فناوری HPE iLO 8 با پشتیبانی از Redfish API، امکان خودکارسازی عملیات مدیریتی، جمعآوری اطلاعات سختافزاری و یکپارچهسازی سرورها با ابزارهای مانیتورینگ و اتوماسیون را فراهم میکند.
Redfish API چیست و چه کاربردی در iLO 8 دارد؟
Redfish یک استاندارد مدیریتی مبتنی بر RESTful API است که از پروتکل HTTPS و قالب داده JSON برای تبادل اطلاعات استفاده میکند. مدیران شبکه میتوانند بدون ورود جداگانه به پنل هر سرور، اطلاعاتی مانند وضعیت سلامت، پردازنده، حافظه و رویدادهای سیستم را دریافت کنند.
برای مثال، درخواست GET /redfish/v1/Systems فهرست سیستمهای تحت مدیریت سرویس Redfish را برمیگرداند. استفاده از این قابلیت به احراز هویت و دسترسی مناسب نیاز دارد.
نمونه سناریوی اتوماسیون در دیتاسنتر
فرض کنید سازمانی دارای ۵۰ سرور HPE است. بهجای بررسی دستی هر دستگاه، میتوان با استفاده از اسکریپتهای Python یا ابزارهای اتوماسیون، وضعیت سلامت سرورها و گزارش خطاها را بهصورت دورهای جمعآوری و برای تیم فنی ارسال کرد.
البته Redfish قابلیت اختصاصی iLO 8 نیست و نسخههای قبلی نیز از آن پشتیبانی میکنند. مزیت آن، فراهمکردن یک رابط استاندارد برای مدیریت یکپارچه سرورها و کاهش فعالیتهای تکراری است.
HPE iLO 8 روی کدام سرورهای HP پشتیبانی میشود؟
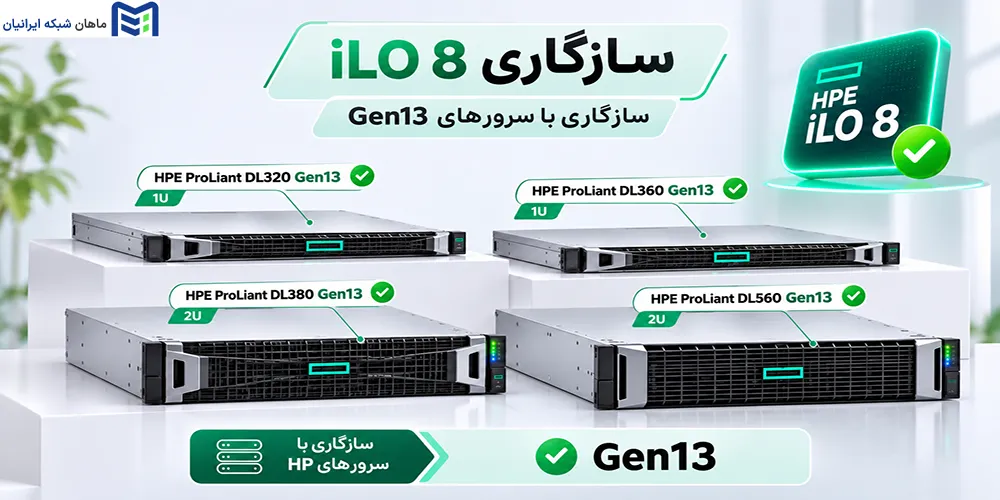
فناوری HPE iLO 8 برای سرورهای نسل سیزدهم HPE ProLiant Gen13 توسعه یافته و برخلاف یک نرمافزار مدیریتی مستقل، به پردازنده اختصاصی تعبیهشده روی مادربورد سرور وابسته است. بنابراین، سازگاری این فناوری مستقیماً به نسل و معماری سختافزاری دستگاه بستگی دارد.
سازگاری iLO 8 با سرورهای HPE ProLiant Gen13
شرکت HPE در اکتبر ۲۰۲۶، نخستین سرورهای نسل سیزدهم را با تمرکز بر پردازشهای سنگین، هوش مصنوعی و امنیت پیشرفته معرفی کرد. مدلهای اعلامشده شامل موارد زیر هستند:
- HPE ProLiant DL525 Gen13: سرور تکپردازندهای 1U برای پردازشهای فشرده و تحلیل داده.
- HPE ProLiant DL585a Gen13: سرور قدرتمند مجهز به ظرفیت بالای پردازش گرافیکی برای هوش مصنوعی.
- HPE ProLiant XD245 و XD285: سیستمهای پردازشی پرتراکم برای زیرساختهای HPC و هوش مصنوعی.
زمان عرضه این مدلها متفاوت است؛ بنابراین هنگام خرید، باید موجودی واقعی و مشخصات فنی نسخه انتخابی بررسی شود.
آیا میتوان iLO 8 را روی سرور Gen12 یا Gen11 نصب کرد؟
خیر، نصب iLO 8 روی سرورهای Gen11 یا Gen12 از طریق بهروزرسانی Firmware امکانپذیر نیست. نسخه iLO به تراشه مدیریتی یا ASIC تعبیهشده روی مادربورد وابسته است و ارتقای نرمافزاری نمیتواند نسل این تراشه را تغییر دهد.
برای بهرهمندی از قابلیتهای اختصاصی iLO 8، استفاده از سرور سازگار Gen13 ضروری است. بااینحال، سرورهای نسل قبل همچنان میتوانند با نسخه iLO مخصوص خود مدیریت شوند.
راهنمای اولیه راهاندازی و ایمنسازی HPE iLO 8
راهاندازی صحیح HPE iLO 8 نخستین گام برای بهرهمندی از امکانات مدیریتی و امنیتی این فناوری است. اگرچه دسترسی اولیه به پنل iLO پیچیدگی زیادی ندارد، پیکربندی نادرست شبکه یا حسابهای مدیریتی میتواند امنیت سرور را به خطر بیندازد. بنابراین، چه تنظیماتی باید پیش از ورود سرور به محیط عملیاتی بررسی شوند؟
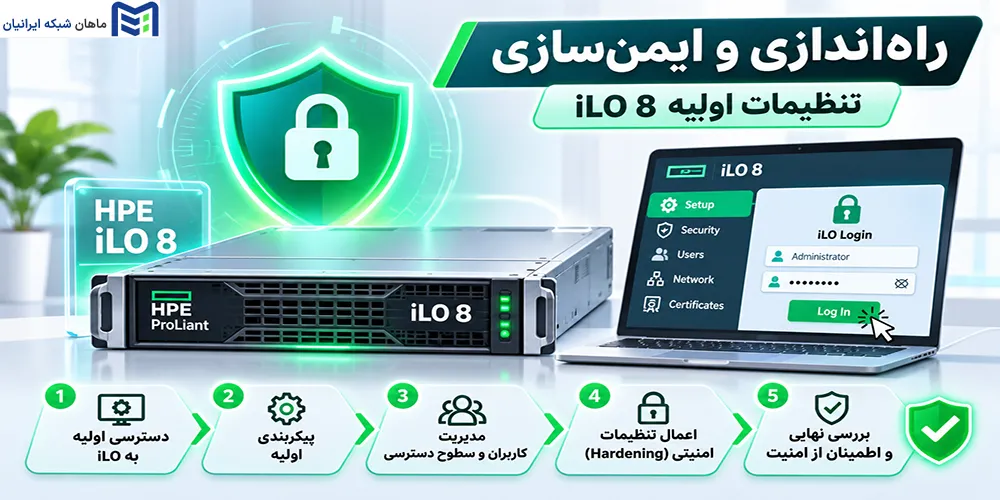
مراحل دسترسی اولیه به پنل مدیریتی iLO 8
برای راهاندازی اولیه iLO 8 در سرورهای سازگار HPE ProLiant Gen13، مراحل زیر را دنبال کنید:
- اتصال سرور: کابل شبکه مدیریتی را متصل کرده و از وجود برق کمکی سرور اطمینان حاصل کنید.
- شناسایی آدرس IP: آدرس اختصاصیافته از طریق DHCP را پیدا کنید یا تنظیمات IP ثابت را از طریق ابزار پیکربندی سرور انجام دهید.
- ورود به پنل: آدرس IP را با پروتکل HTTPS در مرورگر وارد کنید.
- احراز هویت: با اطلاعات اولیه درجشده روی برچسب تنظیمات iLO دستگاه وارد شوید و رمز عبور پیشفرض را تغییر دهید.
- بررسی وضعیت سرور: نسخه Firmware، وضعیت سلامت سختافزار و اطلاعات مدیریتی را بررسی کنید.
- آزمایش دسترسی: اتصال مدیریتی و قابلیتهای موردنیاز را بررسی کرده و تنظیمات نهایی را مستندسازی کنید.
تنظیمات امنیتی پیشنهادی بعد از راهاندازی
آیا استفاده از رمز عبور قدرتمند برای تأمین امنیت iLO 8 کافی است؟ خیر؛ حفاظت از رابط مدیریتی سرور نیازمند چندین لایه امنیتی است.
مهمترین اقدامات پیشنهادی عبارتاند از:
- تفکیک شبکه مدیریتی: دسترسی به iLO را از طریق VLAN یا شبکه اختصاصی مدیریت محدود کنید.
- کنترل حسابهای کاربری: برای هر مدیر حساب مستقل تعریف کرده و اصل حداقل سطح دسترسی را رعایت کنید.
- ارتباط امن: از HTTPS و گواهی معتبر TLS استفاده کنید.
- بهروزرسانی Firmware: نسخههای تأییدشده و اصلاحیههای امنیتی HPE را مطابق برنامه نگهداری نصب کنید.
- محدودسازی دسترسی: از اتصال مستقیم پنل iLO به اینترنت عمومی جلوگیری کرده و دسترسی راه دور را از مسیرهای امن برقرار کنید.
در نهایت، پیش از تحویل سرور به محیط عملیاتی، تنظیمات امنیتی، دسترسی مدیران و ثبت رویدادهای مدیریتی را بررسی کنید. رعایت این موارد، احتمال دسترسی غیرمجاز و اختلالات ناشی از پیکربندی نادرست را کاهش میدهد.
تفاوت لایسنس iLO Standard و iLO Advanced در نسل هشتم
آیا برای استفاده از قابلیتهای HPE iLO 8 باید لایسنس جداگانه خریداری کرد؟ خیر؛ امکانات پایه این فناوری بهصورت رایگان همراه سرور ارائه میشوند، اما دسترسی به برخی قابلیتهای مدیریتی پیشرفته به لایسنس HPE iLO Advanced نیاز دارد.
چه امکاناتی همراه سرور ارائه میشوند؟
نسخه iLO Standard بدون هزینه اضافی در سرورهای سازگار HPE فعال است و امکاناتی مانند مشاهده سلامت سختافزار، بررسی رویدادهای سیستم، مدیریت پایه توان و نظارت بر وضعیت دما و تجهیزات را فراهم میکند.
این قابلیتها برای بسیاری از فعالیتهای روزمره مدیران شبکه کافی هستند و به خرید مجوز مستقل نیاز ندارند.
چه زمانی خرید iLO Advanced ضروری است؟
اگر سازمان به امکاناتی مانند کنسول گرافیکی کامل از راه دور (Remote Console)، رسانه مجازی (Virtual Media)، ضبط جلسات کنسول یا کنترلهای مدیریتی پیشرفته نیاز داشته باشد، بررسی خرید لایسنس iLO Advanced ضروری است.
البته دسترسی دقیق به هر قابلیت به نسل سختافزار، نسخه Firmware و شرایط مجوز بستگی دارد. بنابراین، پیش از خرید باید امکانات موردنیاز با مستندات رسمی HPE تطبیق داده شوند.
آیا ارتقا به سرور دارای iLO 8 ارزش دارد؟
آیا قابلیتهای امنیتی HPE iLO 8 بهاندازهای اهمیت دارند که هزینه خرید سرور نسل جدید را توجیه کنند؟ پاسخ به این سؤال به حساسیت اطلاعات، نیازهای عملیاتی و بودجه سازمان بستگی دارد. اگرچه iLO 8 امکانات امنیتی پیشرفتهتری ارائه میدهد، اما ارتقا برای تمام زیرساختها ضروری نیست.
چه سازمانهایی بیشترین بهره را از iLO 8 میبرند؟
سازمانهایی که با اطلاعات محرمانه، تراکنشهای مالی یا زیرساختهای حیاتی سروکار دارند، بیشترین بهره را از قابلیتهای امنیتی نسل هشتم میبرند. برای مثال، تأیید چندنفره عملیات حساس میتواند احتمال حذف غیرمجاز اطلاعات را کاهش دهد و Auto-SED حفاظت از دادههای ذخیرهشده را در پیکربندیهای سازگار سادهتر کند.
همچنین برای دیتاسنترهایی که قصد نوسازی تجهیزات و افزایش توان پردازشی دارند، سرورهای Gen13 میتوانند گزینهای قابل بررسی باشند.
چه زمانی ادامه استفاده از iLO 6 یا iLO 7 منطقی است؟
اگر سرورهای فعلی عملکرد پایداری دارند و نیاز سازمان به مانیتورینگ، مدیریت Firmware و کنترل از راه دور محدود میشود، ارتقای فوری صرفاً برای دستیابی به iLO 8 توجیه اقتصادی ندارد.
برای تصمیمگیری دقیقتر، معیارهای زیر را در نظر بگیرید:
| نیاز سازمان | پیشنهاد |
|---|---|
| مدیریت و مانیتورینگ روزمره | بررسی کفایت iLO فعلی |
| حفاظت پیشرفته از اطلاعات حساس | ارزیابی Gen13 و iLO 8 |
| افزایش توان پردازشی و امنیت | مقایسه هزینه و امکانات نسلهای جدید |
| محدودیت بودجه | حفظ زیرساخت پشتیبانیشده و بهینهسازی آن |
در نهایت، انتخاب سرور باید بر اساس هزینه کل مالکیت، الزامات امنیتی و برنامه توسعه زیرساخت انجام شود، نه صرفاً جدیدتر بودن نسخه iLO.
اشتباهات رایج درباره iLO 8 و نکاتی که باید بدانید
با معرفی HPE iLO 8، برخی برداشتهای نادرست درباره قابلیتها و سازگاری این فناوری شکل گرفته است. شناخت این موارد به انتخاب آگاهانهتر سرور کمک میکند.
- ارتقای iLO 7 به iLO 8 با آپدیت Firmware: این تصور اشتباه است؛ زیرا نسخه iLO به سختافزار مدیریتی سرور وابسته است.
- نصب iLO 8 مانند یک نرمافزار معمولی: iLO یک فناوری مدیریتی تعبیهشده در سختافزار سرور است.
- یکسان بودن MPA و MFA: اولی تأیید چندنفره عملیات حساس را فراهم میکند، اما دومی برای احراز هویت چندعاملی کاربرد دارد.
- جدید بودن تمام فناوریهای امنیتی iLO 8: قابلیتهایی مانند Silicon Root of Trust و SPDM در نسلهای قبلی نیز وجود داشتهاند.
- یکسان بودن iLO 8 و Compute Ops Management: این دو فناوری مکمل یکدیگرند، اما وظایف و امکانات مستقلی دارند.
شناخت این تفاوتها از انتظارات غیرواقعی هنگام خرید یا ارتقای سرور جلوگیری میکند.
سوالات متداول درباره HPE iLO 8
HPE iLO 8 چیست؟
HPE iLO 8 جدیدترین نسل فناوری مدیریت از راه دور سرورهای HPE ProLiant Gen13 است که امکانات نظارت سختافزاری، کنترل سرور و حفاظت پیشرفته از اطلاعات را فراهم میکند.
تفاوت اصلی iLO 8 و iLO 7 چیست؟
مهمترین تفاوت، اضافه شدن Auto-SED، تأیید چندنفره عملیات حساس، گسترش رمزنگاری پساکوانتومی و اعتبارسنجی پیشرفته قطعات در معماری امنیتی نسل هشتم است.
آیا iLO 8 روی سرورهای Gen12 و Gen11 نصب میشود؟
خیر؛ iLO 8 به سختافزار مدیریتی مخصوص سرورهای سازگار Gen13 وابسته است و نمیتوان نسخههای قدیمیتر را با آپدیت Firmware به آن تبدیل کرد.
آیا iLO 8 بدون سیستمعامل کار میکند؟
بله؛ iLO 8 مستقل از سیستمعامل فعالیت میکند و در صورت وجود برق کمکی و اتصال شبکه مدیریتی، امکان بررسی وضعیت سرور و انجام عملیات کنترلی را فراهم میسازد.
آیا استفاده از HPE iLO 8 رایگان است؟
امکانات پایه iLO Standard همراه سرور ارائه میشوند، اما استفاده از برخی قابلیتهای پیشرفته مانند امکانات کامل کنسول راه دور به لایسنس iLO Advanced نیاز دارد.
قابلیت Auto-SED در iLO 8 چه کاربردی دارد؟
Auto-SED با خودکارسازی حفاظت از دادههای ذخیرهشده در تجهیزات سازگار، نیاز به تنظیمات دستی رمزنگاری را کاهش میدهد و به افزایش امنیت اطلاعات سازمان کمک میکند.
آیا iLO 8 در برابر حملات کوانتومی کاملاً ایمن است؟
خیر؛ فناوریهای رمزنگاری پساکوانتومی مقاومت در برابر برخی تهدیدات آینده را افزایش میدهند، اما امنیت کامل به پیکربندی صحیح و سایر کنترلهای حفاظتی وابسته است.
آیا برای استفاده از iLO 8 باید سرور جدید خریداری کرد؟
بله؛ بهرهمندی از iLO 8 به سرور سازگار Gen13 نیاز دارد. بااینحال، خرید سرور جدید باید بر اساس نیاز امنیتی، عملکرد موردانتظار و بودجه سازمان ارزیابی شود.
جمعبندی؛ HPE iLO 8 چه آیندهای برای مدیریت سرورهای HP ایجاد میکند؟
فناوری HPE iLO 8 با تمرکز بر امنیت خودکار، حفاظت از دادهها و کنترل دقیقتر عملیات حساس، گام مهمی در تکامل مدیریت سرورهای HPE محسوب میشود. قابلیتهایی مانند Auto-SED، تأیید چندنفره و توسعه رمزنگاری پساکوانتومی، تفاوتهای کلیدی این نسل با نسخههای قبلی هستند.
بااینحال، آیا ارتقا به Gen13 برای تمام سازمانها ضروری است؟ پاسخ به نیازهای امنیتی، ظرفیت پردازشی و بودجه زیرساخت بستگی دارد. اگر قصد خرید یا نوسازی سرورهای سازمانی را دارید، کارشناسان ماهان شبکه ایرانیان میتوانند در انتخاب نسل مناسب سرور HP، بررسی کانفیگ و ارزیابی هزینه ارتقا به شما مشاوره تخصصی ارائه دهند.