


با انتشار Cisco IOS XE 26، سیسکو تغییرات مهمی در امنیت، مدیریت و عملکرد سوئیچهای سازمانی معرفی کرده است. این تغییرات از توسعه رمزنگاری پساکوانتومی (PQC) و تقویت امنیت پیشفرض تا بهبود اتوماسیون شبکه، مدیریت آسیبپذیریها و پشتیبانی از نسل جدید سوئیچهای Catalyst را شامل میشوند. شناخت این قابلیتها برای مدیران شبکه و سازمانهایی که قصد خرید سوئیچ سیسکو یا ارتقای زیرساخت شبکه خود را دارند، اهمیت زیادی دارد.
بااینحال، قابلیتهای IOS XE 26 روی تمام تجهیزات سیسکو یکسان نیستند. برخی امکانات فقط برای مدلهای مشخص ارائه شدهاند و ارتقا نیز ممکن است بر پیکربندیهای قدیمی، سرویسهای مدیریتی و ارتباط با سرورهای احراز هویت تأثیر بگذارد.
در این مقاله بررسی میکنیم Cisco IOS XE 26 چیست، نسخههای 26.1 و 26.2 چه تفاوتهایی دارند، کدام سوئیچها از آن پشتیبانی میکنند و پیش از ارتقای سیستمعامل چه مواردی باید بررسی شوند.
Cisco IOS XE 26 چیست و چه تفاوتی با نسخههای قبلی دارد؟
Cisco IOS XE 26 خانواده انتشارهای سال ۲۰۲۶ سیستمعامل Cisco IOS XE است که با ساختار شمارهگذاری جدید و تغییراتی در امنیت، مدیریت و پشتیبانی سختافزاری عرضه شده است.
IOS XE سیستمعامل مبتنی بر لینوکس سیسکو برای مدیریت Switching، Routing، سیاستهای امنیتی و سرویسهای شبکه است. این سیستمعامل با پشتیبانی از APIها، مدلهای داده و Telemetry، امکان مدیریت برنامهپذیر تجهیزات را نیز فراهم میکند.
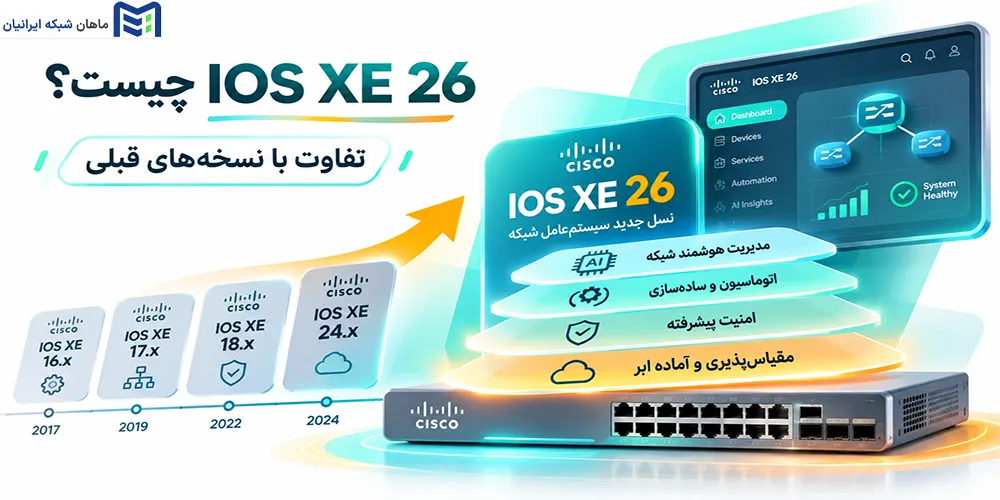
ساختار جدید شمارهگذاری IOS XE در سال ۲۰۲۶
سیسکو برای انتشارهای جدید IOS XE از ساختار Year.Release.Maintenance استفاده میکند. در این ساختار، عدد اول سال انتشار، عدد دوم شاخه نرمافزاری و عدد سوم نسخه نگهداری را مشخص میکند. بنابراین عدد 26 به سال ۲۰۲۶ اشاره دارد و نباید آن را صرفاً ادامه عددی نسخه 17 دانست.
اعداد 26.1.1 و 26.2.1 چه معنایی دارند؟
نسخه 26.1.1 نخستین Maintenance Release از شاخه 26.1 است؛ درحالیکه 26.2.1 به نخستین انتشار نگهداری شاخه دوم سال ۲۰۲۶ اشاره دارد.
برای مثال، 26.1.2 نسخه نگهداری بعدی همان شاخه 26.1 محسوب میشود. پسوندهایی مانند a یا ea نیز میتوانند انتشارهای ویژه برای اصلاح مشکلات یا پشتیبانی سختافزار را مشخص کنند.
تغییر مدل پشتیبانی Cisco به Extended Maintenance Release
در سیاست جدید، سیسکو معمولاً دو شاخه Extended Support در سال منتشر میکند. دوره پشتیبانی نگهداری این شاخهها معمولاً ۴۸ ماه از زمان General Availability است؛ مگر آنکه سیاست رسمی محصول استثنایی تعیین کرده باشد.
این تغییر برنامهریزی چرخه ارتقا را برای سازمانها سادهتر میکند. بااینحال، طول دوره پشتیبانی نباید با پایداری عملیاتی یا Recommended Release بودن نسخه اشتباه گرفته شود.
بهطور خلاصه، Cisco IOS XE 26 خانواده نسخههای سال ۲۰۲۶ سیستمعامل IOS XE است که با شمارهگذاری سالمحور، چرخه پشتیبانی توسعهیافته و قابلیتهای امنیتی، مدیریتی و شبکهای جدید برای تجهیزات پشتیبانیشده ارائه میشود.
مهمترین قابلیتهای جدید Cisco IOS XE 26 چیست؟
مهمترین قابلیتهای Cisco IOS XE 26 شامل توسعه رمزنگاری پساکوانتومی، پشتیبانی از Cisco Live Protect، تقویت تنظیمات Secure by Default، گسترش امکانات SD-Access و EVPN VXLAN، بهبود Flexible NetFlow و کاهش اختلال هنگام ارتقا با xFSU است. این تغییرات با هدف افزایش امنیت و پایداری شبکه معرفی شدهاند، اما پشتیبانی از آنها به نسخه نرمافزار و مدل سوئیچ بستگی دارد.
| قابلیت | کارکرد اصلی | نسخه و دامنه |
|---|---|---|
| Post-Quantum Cryptography | تقویت تبادل کلید و اعتبارسنجی رمزنگاری | 26.1 و 26.2؛ پلتفرممحور |
| Cisco Live Protect | کاهش خطر بهرهبرداری از آسیبپذیریها | 26.2؛ مدلهای واجد شرایط |
| SD-Access و EVPN VXLAN | توسعه امکانات Fabric و Segmentation | 26.1 و 26.2؛ مدلمحور |
| Secure by Default | محدودسازی تنظیمات و سرویسهای ناامن | از 26.1 |
| Flexible NetFlow | تحلیل پیشرفتهتر جریانهای ترافیکی | 26.2؛ مدلهای منتخب |
| xFSU | کاهش اختلال هنگام Upgrade | بهبود در 26.1؛ سناریوهای مشخص |
نکته مهم این است که معرفی یک قابلیت در خانواده IOS XE 26، لزوماً به معنای پشتیبانی تمام سوئیچهای Catalyst از آن نیست.
تفاوت IOS XE 26.1 و IOS XE 26.2 چیست؟
نسخه 26.1 آغاز ساختار انتشار جدید IOS XE بود و تغییراتی در امنیت پیشفرض، رمزنگاری و Fabric معرفی کرد. نسخه 26.2 این امکانات را توسعه داد و قابلیتهای تازهای برای مدیریت آسیبپذیری، مانیتورینگ و سختافزارهای جدید ارائه کرد.
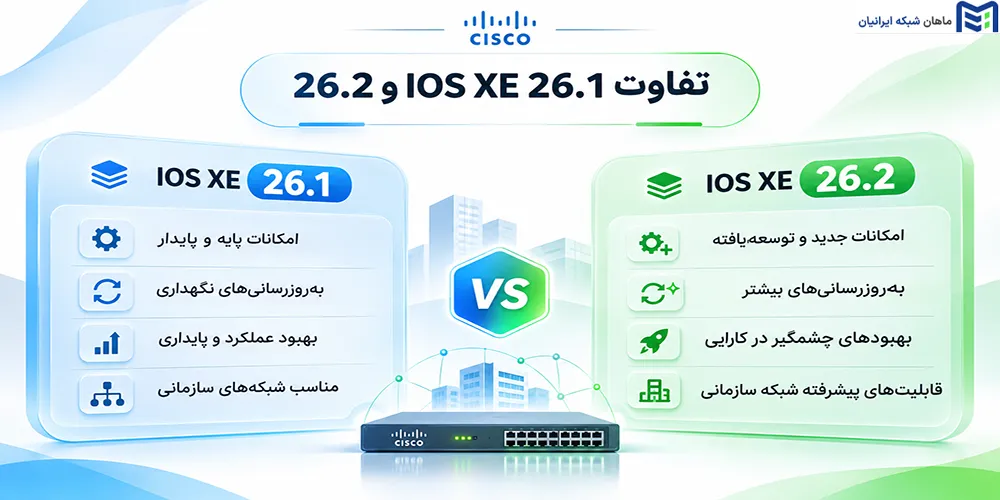
قابلیتهای معرفیشده در IOS XE 26.1
مهمترین تغییرات این شاخه شامل تقویت Secure by Default، پشتیبانی اولیه از برخی مکانیزمهای رمزنگاری پساکوانتومی و توسعه قابلیتهای Fabric در C9350 است.
همچنین امکاناتی مانند Hardware NAT، BFD و بهبود xFSU در برخی Smart Switchهای واجد شرایط معرفی شدند.
قابلیتهای تکمیلی IOS XE 26.2
در نسخه 26.2، پشتیبانی از Cisco Live Protect، قابلیتهای تکمیلی PQC، تغییرات امنیتی RADIUS و امکانات جدید Flexible NetFlow توسعه یافت.
این شاخه همچنین از مدلهای جدید C9550 پشتیبانی میکند و تغییراتی در MACsec، YANG و امکانات مسیریابی ارائه میدهد.
| شاخص | IOS XE 26.1 | IOS XE 26.2 |
|---|---|---|
| مدل انتشار | آغاز شمارهگذاری جدید | ادامه ساختار سالمحور |
| PQC | قابلیتهای اولیه در مدلهای منتخب | توسعه کاربردها و الگوریتمها |
| xFSU | بهبود در پلتفرمهای واجد شرایط | تداوم پشتیبانی |
| Live Protect | قابلیت اصلی این شاخه نیست | پشتیبانی در Smart Switchهای منتخب |
| C9550 | مدلهای جدید هنوز عرضه نشده بودند | معرفی مدلهای جدید |
| NetFlow | امکانات وابسته به پلتفرم | توسعه قابلیتها در مدلهای مشخص |
بنابراین انتخاب میان 26.1 و 26.2 باید براساس قابلیتهای موردنیاز، سازگاری دستگاه و وضعیت پایداری نسخه انجام شود.
قابلیتهای امنیتی جدید IOS XE 26 در سوئیچهای سیسکو
امنیت یکی از محورهای اصلی توسعه IOS XE 26 است. تغییرات این خانواده علاوه بر رمزنگاری، اعتبارسنجی نرمافزار، مدیریت آسیبپذیریها و ارتباطات احراز هویت را شامل میشوند.
پشتیبانی از رمزنگاری مقاوم در برابر تهدیدات کوانتومی (PQC)
Post-Quantum Cryptography مجموعهای از الگوریتمهای رمزنگاری است که برای مقاومت در برابر حملات احتمالی کامپیوترهای کوانتومی قدرتمند طراحی شدهاند.
یکی از تهدیدات مطرح، Harvest Now, Decrypt Later است؛ یعنی مهاجم ترافیک رمزگذاریشده را امروز ذخیره میکند تا احتمالاً در آینده بتواند آن را رمزگشایی کند.
در IOS XE 26.1، پشتیبانی از ML-KEM برای برخی ارتباطات MACsec در C9350 و امضای Bootloader مبتنی بر LMS در C9610 معرفی شد. در شاخه 26.2 نیز کاربرد مکانیزمهای پساکوانتومی توسعه یافت.
البته پشتیبانی از PQC به معنای مقاوم شدن تمام ارتباطات سوئیچ در برابر تهدیدات کوانتومی نیست.
نقش ML-KEM و ML-DSA در امنیت IOS XE 26
ML-KEM براساس استاندارد NIST FIPS 203، مکانیزمی برای ایجاد کلید مشترک رمزنگاری است. این الگوریتم در سناریوهایی مانند تبادل کلید MACsec کاربرد دارد.
برای مثال، پشتیبانی از MACsec PQC مبتنی بر ML-KEM در IOS XE 26.2.1 برای برخی مدلهای Catalyst 9300 مستند شده است.
در مقابل، ML-DSA براساس FIPS 204 برای تولید و اعتبارسنجی امضای دیجیتال استفاده میشود.
در نسخه 26.2.1، پشتیبانی از Dual Signing با RSA و ML-DSA-87 برای اعتبارسنجی Image در Smart Switchهایی مانند C9350، C9550 و C9610 معرفی شده است.
بنابراین ML-KEM برای ایجاد کلید مشترک و ML-DSA برای تأیید اصالت و یکپارچگی اطلاعات کاربرد دارد. پشتیبانی از هرکدام باید در Release Notes همان مدل بررسی شود.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
قابلیت Cisco Live Protect چیست و چگونه امنیت سوئیچ را افزایش میدهد؟
Cisco Live Protect راهکاری برای کاهش ریسک بهرهبرداری از آسیبپذیریهای نرمافزاری است؛ بهویژه زمانی که نصب فوری Patch یا ارتقای سیستمعامل امکانپذیر نیست.
این قابلیت از Vulnerability Shield برای شناسایی یا مسدودسازی رفتارهای مرتبط با آسیبپذیریهای مشخص استفاده میکند. در پلتفرمهای واجد شرایط، اعمال Shield میتواند بدون Reload انجام شود.
دو حالت عملیاتی اصلی آن عبارتاند از:
- Monitoring Mode: پایش رفتارهای مشکوک بدون مسدودسازی.
- Enforce Mode: اعمال سیاست حفاظتی برای کاهش احتمال بهرهبرداری.
فرض کنید یک سوئیچ Core دارای آسیبپذیری مهمی است، اما سازمان نمیتواند فوراً آن را Restart کند. در صورت پشتیبانی دستگاه و وجود Shield مناسب، Live Protect میتواند تا زمان اجرای Upgrade ریسک را کاهش دهد.
این قابلیت در IOS XE 26.2.1 برای C9350، C9550 و C9610 مستند شده است.
Live Protect جایگزین دائمی Patch یا Upgrade نیست و باید بهعنوان بخشی از برنامه مدیریت آسیبپذیری استفاده شود.
تغییرات Secure by Default و جلوگیری از پیکربندیهای ناامن
سیسکو در IOS XE 26.1 سیاست Secure by Default را با هدف محدودسازی سرویسها و تنظیمات ناامن تقویت کرده است.
این تغییرات میتوانند دستورات مدیریتی، پروتکلهای انتقال فایل، تنظیمات SNMP و روشهای احراز هویت را تحت تأثیر قرار دهند.
در پلتفرمهای پشتیبانیشده، دستور زیر برای شناسایی برخی تنظیمات ناامن کاربرد دارد:
show system insecure configuration
این دستور پیش از IOS XE 26 نیز در برخی نسخهها وجود داشته است.
در بعضی سناریوهای Upgrade، سیستم برای حفظ سازگاری با کانفیگ قدیمی ممکن است اجازه ادامه استفاده از تنظیمات ناامن را بدهد. این رفتار نباید به معنای تأیید امنیت آن تنظیمات تلقی شود.
همچنین تغییر رفتار پیشفرض HTTPS، SSH یا سرویسهای مدیریتی ممکن است دسترسی ابزارهای اتوماسیون را مختل کند. بررسی کانفیگ و آزمایش سازگاری پیش از ارتقا ضروری است.
بهبود امنیت RADIUS، Cisco TrustSec و MACsec
در IOS XE 26.2.1، تغییرات امنیتی RADIUS شامل استفاده سختگیرانهتر از Attribute 80 یا Message-Authenticator است.
در پلتفرمهای مربوط، کلاینت RADIUS این Attribute را به درخواستهای Access-Request اضافه کرده و پاسخهای فاقد Message-Authenticator معتبر را رد میکند.
این تغییر به کاهش ریسک حملاتی مانند Blast-RADIUS کمک میکند، اما ممکن است با Cisco ISE یا سرورهای AAA قدیمی ناسازگاری ایجاد کند. بنابراین آزمون 802.1X و MAB پیش از ارتقا اهمیت دارد.
در حوزه Cisco TrustSec نیز قابلیتهای مرتبط با SGT و سیاستهای SGACL توسعه یافتهاند تا کنترل دسترسی مبتنی بر هویت بهبود یابد.
از طرف دیگر، MACsec برای حفاظت از ارتباطات لایه دوم استفاده میشود. توسعه ML-KEM در تبادل کلید MACsec میتواند امنیت ارتباطات پشتیبانیشده را تقویت کند؛ مشروط بر سازگاری نسخه نرمافزار و تجهیزات دو طرف لینک.
قابلیتهای جدید IOS XE 26 در شبکه، مسیریابی و Fabric
IOS XE 26 امکاناتی برای توسعه معماریهای Fabric، افزایش انعطاف مسیریابی و اتصال شبکههای سازمانی ارائه کرده است. این قابلیتها عمدتاً به مدل سختافزار و نقش دستگاه وابسته هستند.
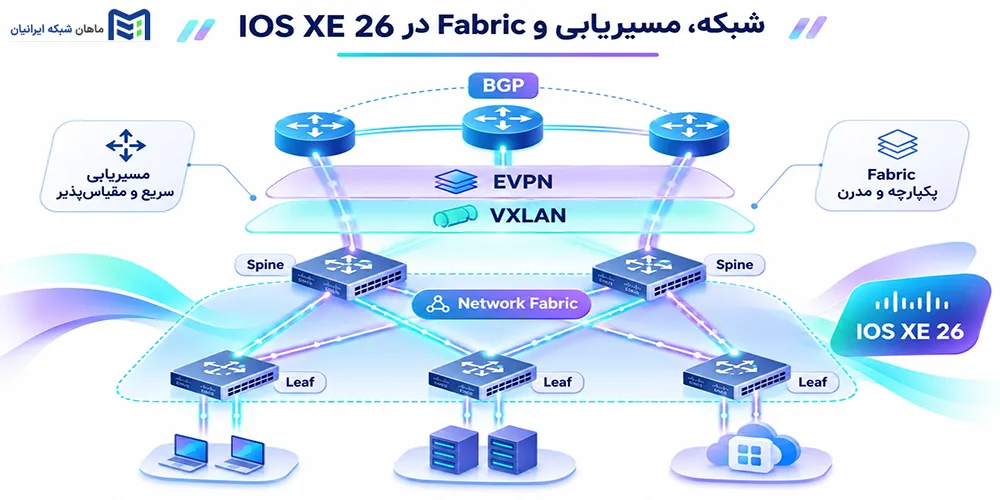
توسعه SD-Access و BGP EVPN VXLAN
در IOS XE 26.1، قابلیتهای Fabric در C9350 توسعه یافتند.
در معماری SD-Access، تجهیزات شبکه در قالب Fabric مدیریت میشوند و امکاناتی مانند Segmentation و اعمال سیاستهای مبتنی بر هویت را فراهم میکنند.
در BGP EVPN VXLAN نیز سوئیچ Leaf میتواند نقش VTEP یا VXLAN Tunnel Endpoint را بر عهده بگیرد و ترافیک شبکههای مجازی را از طریق زیرساخت IP منتقل کند.
توسعه این قابلیتها در C9350، استفاده از آن را در بعضی نقشهای Fabric Edge، Border و EVPN Leaf ممکن میکند.
ساختار مفهومی چنین شبکهای شامل سه بخش است: Endpointها و Leafها، زیرساخت IP Fabric و لایه اتصال به شبکههای خارجی. معماری واقعی SD-Access و EVPN VXLAN یکسان نیست و باید جداگانه طراحی شود.
برای آشنایی بیشتر با Encapsulation و ارتباط VLAN و VXLAN، مطالعه مقاله «VXLAN چیست و چه تفاوتی با VLAN دارد؟» پیشنهاد میشود.
پشتیبانی پیشرفتهتر از مسیریابی و سرویسهای شبکه
در IOS XE 26.1، پشتیبانی از Hardware NAT و BFD در برخی Smart Switchهای جدید توسعه یافته است.
Hardware NAT در سناریوهای پشتیبانیشده امکان ترجمه آدرسهای IP با استفاده از منابع سختافزاری را فراهم میکند. برای مثال، میتواند در اتصال شبکه مهمان به سایر بخشهای زیرساخت کاربرد داشته باشد.
BFD یا Bidirectional Forwarding Detection نیز خرابی ارتباط را سریعتر تشخیص میدهد و میتواند زمان شروع همگرایی پروتکلهای مسیریابی را کاهش دهد.
عملکرد واقعی این قابلیتها به مدل سوئیچ، ظرفیت سختافزاری و تنظیمات شبکه وابسته است.
توسعه امکانات BGP و IPv6 در نسخه 26.2
یکی از قابلیتهای IOS XE 26.2.1، پشتیبانی از BGP IPv4 Prefix with IPv6 Next-Hop در مدلهای منتخب است.
این قابلیت اجازه میدهد مسیرهای IPv4 با Next-Hop مبتنی بر IPv6 منتشر شوند؛ موضوعی که برای شبکههای دارای Core مبتنی بر IPv6 و سرویسهای IPv4 کاربرد دارد.
همچنین توسعه EVPN VXLAN Integrated Routing and Bridging یا IRB امکان استفاده از اطلاعات MAC/IP آموختهشده از EVPN برای ایجاد مسیرهای میزبان در جدولهای مسیریابی مشخص را فراهم میکند.
این قابلیتها در اتصال Fabric به بخشهای دیگر شبکه اهمیت دارند و پشتیبانی آنها باید برای هر مدل بررسی شود.
بهبود Cisco TrustSec و SXP
Cisco TrustSec از Security Group Tag یا SGT برای گروهبندی امنیتی تجهیزات و کاربران استفاده میکند.
پروتکل SXP نیز نگاشت IP به SGT را میان تجهیزاتی منتقل میکند که امکان انتقال مستقیم تگها را ندارند.
در IOS XE 26.1، توسعه SXP روی IPv6 و برخی قابلیتهای High Availability معرفی شد. همچنین امکانات مرتبط با دریافت Policy Serverهای IPv6 از Cisco ISE و مدیریت ارتباط با سرورهای سیاستگذاری توسعه یافت.
این تغییرات میتوانند پایداری اعمال سیاستهای مبتنی بر هویت را بهبود دهند.
بهبود مدیریت، مانیتورینگ و اتوماسیون شبکه در IOS XE 26
IOS XE 26 با توسعه قابلیتهای مانیتورینگ، مدلهای داده و ابزارهای مدیریتی، امکانات بیشتری برای کنترل متمرکز زیرساخت فراهم میکند.
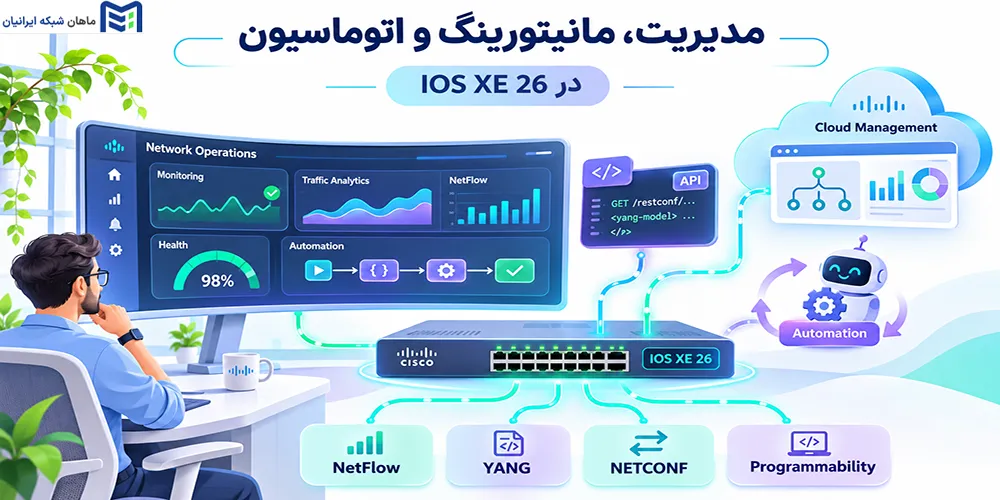
قابلیتهای جدید Flexible NetFlow در نسخه 26.2
Flexible NetFlow فناوری جمعآوری اطلاعات جریانهای ترافیکی است که امکان شناسایی الگوهای ارتباطی، تحلیل مصرف پهنای باند و عیبیابی شبکه را فراهم میکند.
در IOS XE 26.2.1، قابلیتهای جدیدی برای بعضی Smart Switchها معرفی شده است؛ ازجمله:
- ثبت اطلاعات جریانهای لایه دوم و TCP Flags
- تحلیل برخی جریانهای Multicast
- قابلیت VRF-Aware Export
- نمونهبرداری M/N
- شناسایی Top-N Talkers در مدلهای واجد شرایط
برای مثال، در شبکهای که مصرف پهنای باند بهصورت غیرمنتظره افزایش یافته، تحلیل Flowها میتواند منابع اصلی ترافیک را مشخص کند.
این امکانات برای C9350 و C9610 بهصورت مدلمحور مستند شدهاند و نباید به تمام سوئیچهای Catalyst تعمیم داده شوند.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
گسترش YANG، NETCONF و ابزارهای Programmability
فناوریهای YANG، NETCONF، RESTCONF و Model-Driven Telemetry پیش از IOS XE 26 نیز در محصولات سیسکو وجود داشتند.
تغییر اصلی در انتشارهای جدید، توسعه مدلهای داده، قابلیتهای نظارتی و کنترلهای امنیتی مرتبط است.
YANG ساختار دادههای مدیریتی را تعریف میکند. NETCONF و RESTCONF امکان خواندن و تغییر اطلاعات دستگاه از طریق API را فراهم میکنند و gNMI نیز در سناریوهای پشتیبانیشده برای دریافت Telemetry کاربرد دارد.
برای مثال، در IOS XE 26.2.1 مدل MATM-STATE-OPER برای پایش جدول MAC و برخی اعلانهای عملیاتی توسعه یافتهاند.
نمونه کاربرد اتوماسیون در مدیریت چندین سوئیچ
فرض کنید سازمانی ۵۰ سوئیچ در چند ساختمان دارد و تیم شبکه باید وضعیت Interfaceها و مصرف پهنای باند را بررسی کند.
بهجای ورود دستی به هر دستگاه، سامانه مرکزی میتواند با استفاده از NETCONF یا RESTCONF اطلاعات وضعیت را دریافت کند. سپس Counterها و دادههای Telemetry برای شناسایی پورتهای دارای خطا یا لینکهای پرترافیک تحلیل میشوند.
اجرای این سناریو نیازمند انتخاب YANG Model مناسب، تنظیم احراز هویت و بررسی پشتیبانی دستگاه از APIها و Subscriptionهای موردنظر است.
بهبود مدیریت ابری با Cisco Catalyst Center و Meraki Dashboard
Cisco Catalyst Center برای Provisioning، مانیتورینگ، اجرای سیاستها و اتوماسیون شبکه استفاده میشود.
در مقابل، Meraki Dashboard امکانات مدیریت ابری را برای مدلهای سازگار فراهم میکند.
در این حوزه باید میان Cloud Monitoring برای مشاهده وضعیت، Cloud Configuration برای اعمال تنظیمات و Local Management برای مدیریت مستقیم دستگاه تفاوت قائل شد.
پشتیبانی از هر روش به PID، نسخه نرمافزار، لایسنس و امکانات همان پلتفرم وابسته است.
تغییرات سختافزاری و بهبود عملکرد سوئیچها در IOS XE 26
بخشی از تغییرات IOS XE 26 به پشتیبانی از سختافزارهای جدید مربوط است. بااینحال، ارتقای نرمافزار نمیتواند ظرفیت ذاتی ASIC، تعداد پورتها یا حداکثر سرعت فیزیکی دستگاه قدیمی را تغییر دهد.
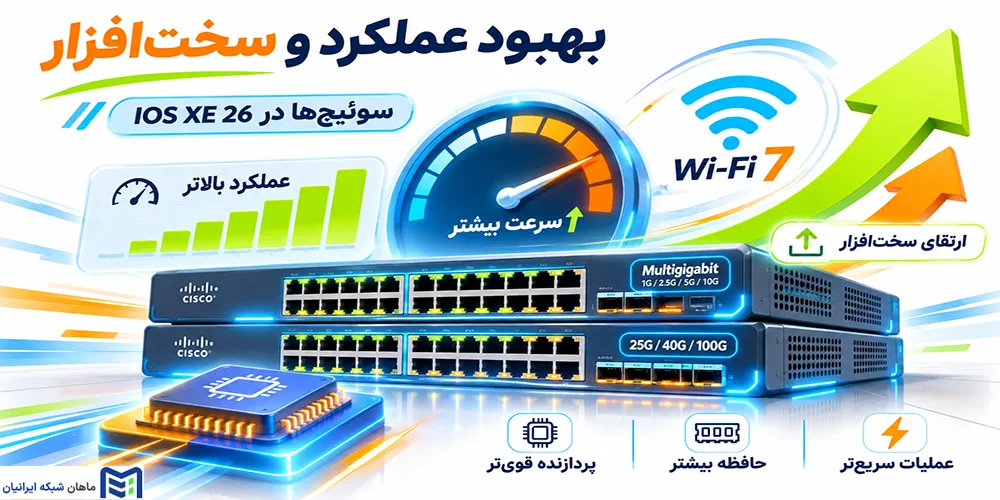
توسعه سوئیچهای Cisco C9350 و C9550
سری C9350 از خانواده Smart Switchهای سیسکو است که عمدتاً برای Access و برخی سناریوهای Distribution طراحی شده است.
در شاخه 26.1، مدلهایی مانند C9350-24HX و C9350-48HXN با امکانات MultiGigabit و UPOE+ معرفی شدند.
سری C9550 نیز برای Core و Aggregation کاربرد دارد و بسته به SKU از پورتهای پرسرعت پشتیبانی میکند.
برای مثال، C9550-32C دارای ۳۲ پورت 100/40G است. این خانواده در شاخه 26.2 معرفی شد، اما نسخه اولیه پشتیبانی بعضی SKUها با یکدیگر تفاوت دارد.
بهبود پشتیبانی از MultiGigabit و Wi-Fi 7
گسترش Wi-Fi 7 نیاز به ارتباطات MultiGigabit و توان PoE بیشتر را افزایش داده است.
ماژول C9400-LC-48HM با ۴۸ پورت 2.5G و پشتیبانی از UPOE+ تا ۹۰ وات برای هر پورت، برای اتصال تجهیزاتی مانند Access Pointهای جدید کاربرد دارد.
پشتیبانی از این ماژول در ترکیبهای مشخص Catalyst 9400، Supervisor 2 یا Supervisor 2XL و IOS XE 26.2.1 مطرح شده است.
پیش از استفاده باید سازگاری سختافزاری و بودجه توان بررسی شود.
کاهش زمان راهاندازی و اختلال هنگام ارتقا
Boot Time مدت راهاندازی دستگاه است؛ اما Upgrade Downtime مدت اختلال سرویس در فرایند ارتقا را نشان میدهد.
در IOS XE 26.2.1 بهبود زمان Boot برای برخی مدلهای Catalyst 9200 اعلام شده است. این تغییر به تمام زیرسریها تعمیم داده نمیشود.
همچنین xFSU در بعضی سناریوهای C9350 Standalone میتواند اختلال ترافیک را به کمتر از یک ثانیه کاهش دهد.
این نتیجه وابسته به توپولوژی، نسخه و شرایط پشتیبانی است و Upgrade کاملاً بدون قطعی را تضمین نمیکند.
IOS XE 26 با کدام سوئیچهای Cisco سازگار است؟
داشتن سیستمعامل IOS XE به معنای امکان ارتقای قطعی به IOS XE 26 نیست.
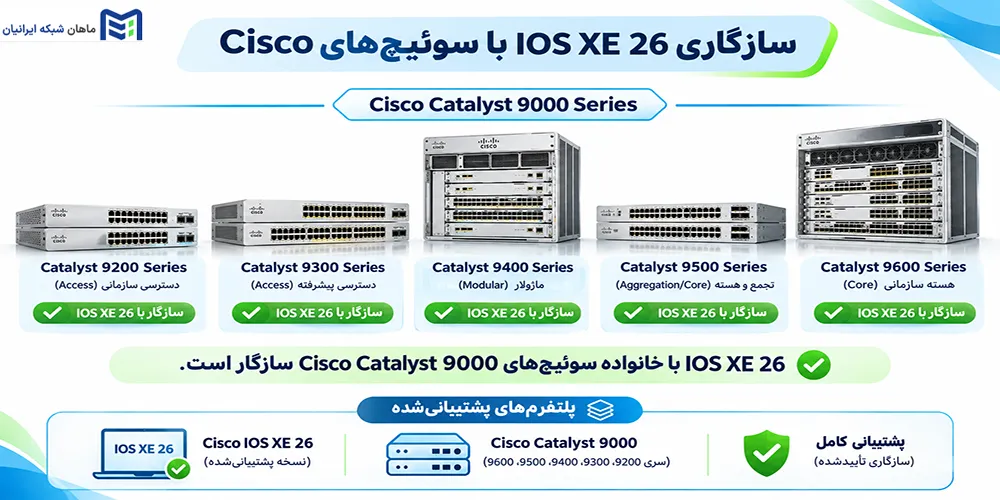
سازگاری به PID، نسخه سختافزاری، نوع Image، ROMMON و پیشنیازهای پلتفرم بستگی دارد. در تجهیزات ماژولار، نوع Supervisor و Line Card نیز اهمیت دارد.
پشتیبانی از سری Cisco Catalyst 9000
سیسکو برای خانوادههای Catalyst 9200، 9300، 9400، 9500 و 9600 مستندات IOS XE 26 منتشر کرده است.
بااینحال، تمام زیرسریها لزوماً از یک قابلیت یا ترکیب سختافزاری یکسان پشتیبانی نمیکنند.
برای مثال، تفاوت C9300 و C9300X یا ترکیب Supervisor و Line Card در Catalyst 9400 میتواند بر سازگاری و Feature Support اثر بگذارد.
پشتیبانی در سوئیچهای جدید C9350، C9550 و C9610
C9350 عمدتاً برای Access، C9550 برای Core و Aggregation و C9610 برای شبکههای ماژولار سازمانی طراحی شدهاند.
این محصولات قابلیتهای اختصاصی Smart Switch دارند؛ اما تمام مدلهای آنها در یک نسخه IOS XE معرفی نشدهاند.
برای مثال، بعضی SKUهای C9350 پیش از شاخه 26 نیز وجود داشتند و برخی مدلهای C9550 به Buildهای ویژه 26.2 وابسته هستند.
آیا سوئیچهای قدیمی Cisco قابلیت نصب IOS XE 26 دارند؟
برای مدلهای قدیمی مانند Catalyst 2960-X، 3750 و 3850 پشتیبانی از IOS XE 26 در مستندات بررسیشده تأیید نشده است.
برای نمونه، Catalyst 2960-X از شاخههای Cisco IOS 15.2 استفاده میکند و مستندات Catalyst 3850 به نسخههای قدیمیتر IOS XE اشاره دارند.
بنابراین نصب Image جدید بدون بررسی سازگاری رسمی توصیه نمیشود.
روش بررسی سازگاری مدل و لایسنس
برای اطمینان از سازگاری، ابتدا PID را با دستور show inventory مشخص کنید. سپس مدل را با Supported Hardware در Release Notes و فایلهای Cisco Software Download تطبیق دهید.
در مرحله سوم، قابلیتهای موردنیاز و لایسنس را با Cisco Feature Navigator و مستندات Licensing بررسی کنید.
| خانواده | وضعیت مستندات 26.x | نکته سازگاری |
|---|---|---|
| Catalyst 9200 | موجود | بررسی زیرسری و PID |
| Catalyst 9300 | موجود | زیرسری، Stack و لایسنس |
| Catalyst 9400 | موجود | Supervisor و Line Card |
| Catalyst 9500 | موجود | مدل و Image |
| Catalyst 9600 | موجود | سختافزار و ROMMON |
| C9350 | موجود | قابلیتهای اختصاصی |
| C9550 | از شاخه 26.2 | SKU و Build دقیق |
| C9610 | موجود | ترکیب سختافزاری |
| 2960-X / 3750 / 3850 | تأیید نشده | بررسی مستندات اختصاصی |
این جدول وضعیت انتشار مستندات را نشان میدهد، نه تضمین سازگاری تمام PIDهای هر خانواده.
مقایسه IOS XE 26 با IOS XE 17؛ آیا نسخه جدید ارزش ارتقا دارد؟
بزرگتر بودن شماره نسخه IOS XE 26 لزوماً به معنای عملکرد بهتر در تمام سوئیچها نیست. بخشی از این تفاوت به تغییر ساختار شمارهگذاری مربوط میشود.
| شاخص | IOS XE 17.x | IOS XE 26 |
|---|---|---|
| شمارهگذاری | الگوی قبلی | سالمحور |
| چرخه انتشار | EMR و SMR بسته به شاخه | دو شاخه Extended Support در سال |
| امنیت پیشفرض | وابسته به نسخه | سختگیری بیشتر در برخی سرویسها |
| PQC | وابسته به نسخه و مدل | توسعه پشتیبانی مدلمحور |
| Fabric و Automation | قابلیتهای موجود نسل قبل | توسعه امکانات منتخب |
| سازگاری | مدلمحور | نیازمند بررسی مجدد |
اگر سازمانی از نسخه پایدار IOS XE 17 استفاده میکند و به قابلیتهای جدید نیازی ندارد، ارتقای فوری ممکن است ضرورتی نداشته باشد.
در مقابل، نیاز به قابلیت امنیتی مشخص، پشتیبانی سختافزار جدید یا رفع آسیبپذیری میتواند ارتقا را توجیه کند.
معیار تصمیم باید سازگاری، امنیت، Recommended Release و ریسک عملیاتی باشد.
قبل از ارتقا به IOS XE 26 چه مواردی باید بررسی شود؟
ارتقای سیستمعامل سوئیچ Cisco میتواند روی مسیریابی، احراز هویت و سرویسهای مدیریتی اثر بگذارد. بنابراین اجرای آن باید براساس برنامهای مشخص انجام شود.
بررسی نسخه فعلی IOS XE و مدل سوئیچ
برای بررسی اولیه، دستورات زیر در بسیاری از سوئیچهای Catalyst کاربرد دارند:
| دستور | کاربرد |
|---|---|
| show version | نسخه نرمافزار و اطلاعات دستگاه |
| show inventory | PID و مشخصات سختافزاری |
| show boot | تنظیمات راهاندازی در مدلهای پشتیبانیشده |
| show license summary | وضعیت لایسنس |
خروجی این دستورات باید پیش از ارتقا ذخیره شود تا امکان مقایسه وضعیت قبل و بعد وجود داشته باشد.
بررسی Release Notes، حافظه و سازگاری ROMMON
پیش از Upgrade باید بخشهای Supported Hardware، Upgrade Procedure، Restrictions و Open Caveats نسخه مقصد مطالعه شوند.
همچنین لازم است فضای Flash، Image صحیح، نسخه ROMMON، وضعیت Stack یا High Availability، لایسنس و ارتباط با سرویسهای وابسته بررسی شود.
تهیه Backup معتبر و تعیین Maintenance Window از پیشنیازهای مهم عملیات هستند.
مراحل کلی بهروزرسانی IOS XE 26 در سوئیچ Cisco
- شناسایی مدل، PID، نسخه فعلی و وضعیت دستگاه.
- بررسی Release Notes، محدودیتها و مشکلات شناختهشده.
- دریافت Image سازگار از Cisco Software Download و کنترل Checksum.
- تهیه Backup و ثبت وضعیت سرویسهای فعلی.
- بررسی فضای ذخیرهسازی، Boot Mode و پیشنیازهای ROMMON.
- اجرای Upgrade مطابق مستندات دستگاه در پنجره نگهداری.
- بررسی سلامت شبکه، سرویسها و لایسنس پس از نصب.
در شبکههای حیاتی، بهتر است ابتدا ارتقا روی محیط آزمایشی یا دستگاه مشابه انجام شود.
نمونه دستور ارتقا در Install Mode
در بعضی سوئیچهای Catalyst، ساختار عمومی دستور ارتقا در Install Mode بهشکل زیر است:
install add file flash:<exact-image-name>.bin activate commit
نام Image باید با فایل واقعی و تأییدشده دستگاه جایگزین شود.
این دستور ممکن است باعث Reload و قطع سرویس شود. همچنین ساختار و مراحل دقیق Upgrade به مدل، نسخه فعلی و نسخه مقصد وابسته است.
بنابراین نباید آن را بدون بررسی Upgrade Guide اختصاصی اجرا کرد. مسیر Downgrade یا Rollback نیز باید پیش از شروع مشخص باشد.
بررسی عملکرد شبکه پس از Upgrade
پس از نصب، نمایش نسخه جدید بهتنهایی نشانه موفقیت کامل Upgrade نیست.
وضعیت Interfaceها، VLANها، Trunkها، Routing، Stack، ارتباط AAA و Cisco ISE، سرویسهای SNMP و Telemetry، لایسنس و Syslog باید بررسی شود.
همچنین عملکرد پروتکلهای مسیریابی و سیاستهای امنیتی باید با وضعیت پیش از ارتقا مقایسه شود.
در صورت مشاهده خطا، Logها و Caveatهای نسخه مقصد میتوانند به شناسایی علت کمک کنند.
مشکلات، محدودیتها و ریسکهای IOS XE 26
با وجود قابلیتهای جدید، IOS XE 26 محدودیتهایی دارد که باید پیش از استقرار بررسی شوند.
مشکلات سازگاری با تنظیمات امنیتی قدیمی
تغییرات Secure by Default ممکن است سرویسهایی مانند RADIUS، HTTPS، SSH یا ابزارهای مدیریتی قدیمی را تحت تأثیر قرار دهند.
به همین دلیل، بررسی تنظیمات فعلی و آزمایش احراز هویت و دسترسی مدیریتی ضروری است.
محدودیتهای سختافزاری و Feature Support
قابلیتهایی مانند PQC، Live Protect، xFSU و Flexible NetFlow در همه سوئیچها به یک شکل پشتیبانی نمیشوند.
مدل سختافزار، ASIC، لایسنس و نسخه نرمافزار تعیین میکنند کدام امکانات واقعاً قابل استفاده هستند.
اهمیت بررسی Open Caveats و مسیر بازگشت
Open Caveats مشکلات شناختهشدهای هستند که ممکن است در نسخه مقصد وجود داشته باشند.
برای مثال، در مستندات Catalyst 9400 مربوط به شاخه 26.2، مشکلاتی برای بعضی ترکیبهای سختافزاری گزارش شده است.
پیش از ارتقا باید Bug IDهای مرتبط، محدودیتهای Downgrade و برنامه بازیابی سرویس بررسی شوند.
جمع بندی؛ آیا ارتقا به Cisco IOS XE 26 پیشنهاد میشود؟
Cisco IOS XE 26 با توسعه امنیت پیشفرض، رمزنگاری پساکوانتومی، Cisco Live Protect و قابلیتهای جدید Fabric و Automation امکانات مهمی برای شبکههای سازمانی ارائه میکند. بااینحال، ارتقا برای تمام سوئیچها و سازمانها ضروری نیست. انتخاب نسخه باید براساس سازگاری سختافزار، نیازهای فنی، وضعیت امنیتی و پایداری عملیاتی انجام شود. اگر قصد خرید تجهیزات جدید یا نوسازی زیرساخت را دارید، بررسی مشخصات فنی و قیمت سوئیچ سیسکو در ماهان شبکه ایرانیان میتواند به انتخاب مدل مناسب و برنامهریزی برای توسعه شبکه کمک کند.
سؤالات متداول درباره Cisco IOS XE 26
۱. Cisco IOS XE 26 چیست؟
خانواده انتشارهای سال ۲۰۲۶ سیستمعامل IOS XE سیسکو است که با شمارهگذاری جدید و قابلیتهای امنیتی، مدیریتی و شبکهای برای تجهیزات پشتیبانیشده ارائه شده است.
۲. چه سوئیچهایی از IOS XE 26 پشتیبانی میکنند؟
برای مدلهایی از خانواده Catalyst 9200، 9300، 9400، 9500، 9600 و Smart Switchهای C9350، C9550 و C9610 مستندات IOS XE 26 وجود دارد. سازگاری دقیق به PID وابسته است.
۳. تفاوت IOS XE 26.1 و 26.2 چیست؟
نسخه 26.1 تغییرات پایه در امنیت، Fabric و رمزنگاری را معرفی کرد. نسخه 26.2 امکانات تکمیلی مانند Live Protect و قابلیتهای جدید NetFlow و PQC را در مدلهای منتخب توسعه داد.
۴. آیا IOS XE 26 امنیت بیشتری دارد؟
در برخی زمینهها بله؛ اما سطح امنیت به مدل، پیکربندی، لایسنس و برنامه نگهداری بستگی دارد. نصب نسخه جدید بهتنهایی امنیت کامل را تضمین نمیکند.
۵. آیا IOS XE 26 روی Catalyst 3850 نصب میشود؟
پشتیبانی از IOS XE 26 برای Catalyst 3850 در مستندات بررسیشده تأیید نشده است. نسخه قابل نصب باید از طریق Software Download و Release Notes همان مدل تعیین شود.
۶. Cisco Live Protect چه کاربردی دارد؟
با استفاده از Vulnerability Shield، ریسک بهرهبرداری از برخی آسیبپذیریها را در تجهیزات واجد شرایط کاهش میدهد؛ اما جایگزین دائمی Patch یا Upgrade نیست.
۷. آیا ارتقا به IOS XE 26 باعث قطع شبکه میشود؟
ممکن است. قابلیت xFSU در شرایط پشتیبانیشده مدت اختلال را کاهش میدهد، اما Upgrade بدون قطعی برای تمام سوئیچها تضمین نشده است.
۸. آیا جدیدترین IOS XE بهترین انتخاب شبکه سازمانی است؟
لزوماً خیر. سازگاری سختافزاری، Recommended Release، مشکلات شناختهشده، نیازهای امنیتی و ریسک عملیاتی باید مبنای انتخاب نسخه باشند.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور فیزیکی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.