
مدیریت دسترسی در شبکههای سازمانی، با افزایش تعداد کاربران، تجهیزات و سرویسها به یکی از چالشهای اصلی امنیت شبکه تبدیل شده است. در معماریهای سنتی، مدیران شبکه معمولاً از VLAN، Access Control List یا ACL و تقسیمبندی Subnetها برای کنترل ارتباطات استفاده میکنند. بااینحال، زمانی که کاربران بین بخشهای مختلف شبکه جابهجا میشوند، آدرسهای IP تغییر میکنند یا سرویسهای جدیدی به زیرساخت اضافه میشوند، نگهداری این سیاستها پیچیدهتر خواهد شد. در چنین شرایطی، انتخاب تجهیزات مناسب و بررسی قیمت سوئیچ سیسکو در کنار قابلیتهای امنیتی آن، نقش مهمی در طراحی زیرساختی مقیاسپذیر و ایمن دارد.
در این مقاله، ابتدا معماری و اجزای اصلی Cisco TrustSec را بررسی میکنیم، سپس با روشهای انتقال SGT، تفاوت TrustSec با فناوریهای سنتی و نحوه تعریف سیاستهای امنیتی آشنا میشویم. در ادامه نیز پیکربندی Cisco TrustSec در Cisco ISE 3.5 و سوئیچهای Catalyst 9300، همراه با یک سناریوی عملی Segmentation و روشهای عیبیابی، آموزش داده میشود.
Cisco TrustSec چیست و چگونه کار میکند؟
Cisco TrustSec یکی از فناوریهای سیسکو برای پیادهسازی Group-Based Access Control و Segmentation در شبکههای سازمانی است. در این رویکرد، تصمیمگیری درباره دسترسی کاربران و تجهیزات صرفاً براساس محل اتصال یا آدرس IP انجام نمیشود؛ بلکه هر کاربر، دستگاه یا منبع شبکه براساس نقش و سطح دسترسی موردنیاز در یک گروه امنیتی قرار میگیرد.
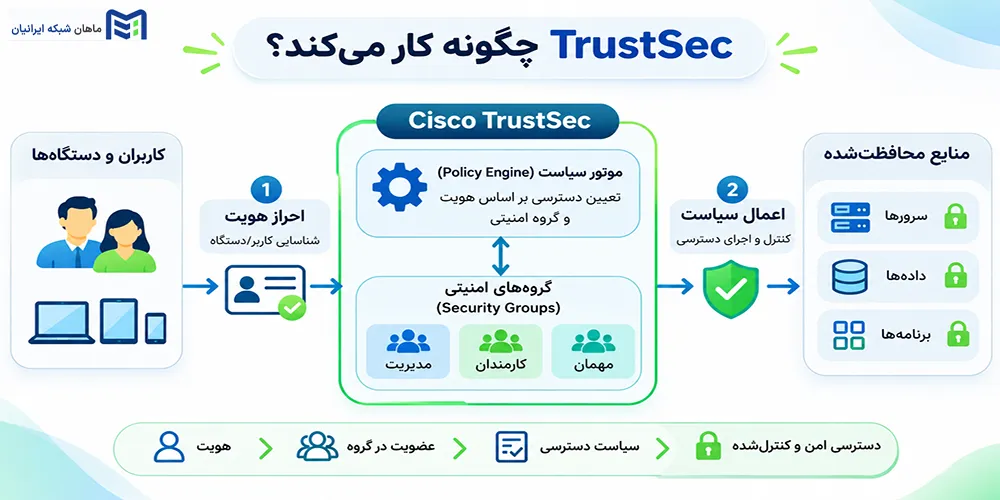
این معماری به مدیران شبکه کمک میکند تا سیاستهای امنیتی را با ساختار سازمان و نیازهای دسترسی کاربران هماهنگ کنند. برای شناخت بهتر TrustSec، ابتدا باید مفهوم آن، مراحل عملکرد و اجزای اصلی این فناوری را بررسی کنیم.
Cisco TrustSec چه کاربردی در امنیت شبکه دارد؟
فرض کنید یک سازمان دارای واحدهای مالی، منابع انسانی، فناوری اطلاعات و کاربران مهمان است. در روش سنتی، ممکن است هر واحد در VLAN یا Subnet جداگانه قرار بگیرد و دسترسی آن با ACLهای مبتنی بر IP کنترل شود.
این روش برای بسیاری از شبکهها همچنان کاربردی است، اما در محیطهایی که کاربران دائماً جابهجا میشوند یا تعداد سیاستهای دسترسی زیاد است، مدیریت آن میتواند دشوار باشد.
در Cisco TrustSec، کاربران واحد مالی میتوانند عضو گروه امنیتی Finance باشند. در این صورت، حتی اگر یک کاربر از طریق سوئیچ دیگری به شبکه متصل شود، در صورت احراز هویت و دریافت SGT مناسب، همچنان سیاستهای مرتبط با گروه Finance درباره او اعمال میشود.
بنابراین، یکی از مهمترین کاربردهای TrustSec، کاهش وابستگی سیاستهای امنیتی به ساختار فیزیکی شبکه است.
این فناوری در سناریوهایی مانند کنترل دسترسی کارکنان، محدودسازی ارتباط کاربران مهمان، Segmentation منابع حساس و مدیریت ارتباطات میان بخشهای سازمان کاربرد دارد.
معماری Cisco TrustSec چگونه عمل میکند؟
عملکرد Cisco TrustSec را میتوان در سه مرحله اصلی بررسی کرد:
Classification یا طبقهبندی
در این مرحله، کاربر یا دستگاه شناسایی شده و به یک Security Group اختصاص داده میشود. این فرایند میتواند از طریق احراز هویت 802.1X، روش MAC Authentication Bypass یا نگاشتهای Static انجام شود.
برای مثال، کاربری که عضو واحد مالی سازمان است، پس از احراز هویت موفق میتواند SGT مربوط به Finance را دریافت کند.
Propagation یا انتقال SGT
پس از مشخصشدن گروه امنیتی، اطلاعات SGT باید به تجهیزاتی برسد که مسئول اعمال سیاستهای دسترسی هستند.
این اطلاعات میتوانند بهصورت Inline همراه ترافیک منتقل شوند یا از طریق پروتکل SXP بهعنوان نگاشت IP-to-SGT در اختیار تجهیزات شبکه قرار بگیرند.
Enforcement یا اعمال سیاست
در مرحله آخر، تجهیز شبکه با بررسی SGT مبدأ و مقصد، سیاست امنیتی مناسب را انتخاب میکند. این سیاست مشخص میکند که چه نوع ارتباطی میان دو گروه مجاز یا غیرمجاز است.
برای مثال، کاربران مهمان میتوانند اجازه دسترسی HTTPS به یک سرور مشخص را داشته باشند، اما ارتباط SSH آنها با همان سرور مسدود شود.
اجزای اصلی معماری Cisco TrustSec
چهار مؤلفه در بسیاری از پیادهسازیهای Cisco TrustSec نقش مهمی دارند.
| مؤلفه | نام کامل | کاربرد |
|---|---|---|
| SGT | Security Group Tag | شناسایی گروه امنیتی کاربران و تجهیزات |
| SGACL | Security Group Access Control List | کنترل ارتباط میان گروههای امنیتی |
| Cisco ISE | Identity Services Engine | مدیریت هویت، انتساب SGT و سیاستهای دسترسی |
| SXP | Security Group Tag Exchange Protocol | انتقال نگاشت IP-to-SGT میان تجهیزات |
SGT مسئول مشخصکردن هویت امنیتی ترافیک است و SGACL تعیین میکند این ترافیک تحت چه شرایطی اجازه عبور داشته باشد. Cisco ISE نیز در پیادهسازیهای متمرکز، مدیریت گروهها و سیاستها را بر عهده میگیرد.
در کنار این مؤلفهها، سوئیچها، روترها و تجهیزات امنیتی سازگار با TrustSec مسئول انتقال اطلاعات گروههای امنیتی یا اعمال سیاستهای دسترسی هستند.
SGT چیست و چه نقشی در Cisco TrustSec دارد؟
Security Group Tag یا SGT یکی از مفاهیم اصلی معماری Cisco TrustSec است. این شناسه برای نمایش عضویت یک کاربر، دستگاه یا منبع در یک گروه امنیتی استفاده میشود و امکان اعمال سیاستهای مبتنی بر گروه را فراهم میکند.
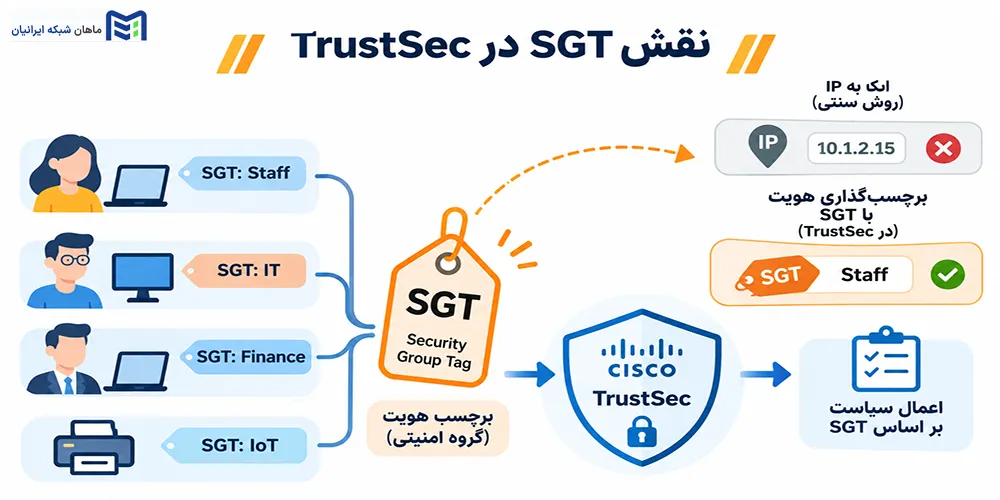
برخلاف ACLهای سنتی که معمولاً برای شناسایی مبدأ یا مقصد به آدرس IP وابسته هستند، در TrustSec میتوان سیاستها را براساس گروه امنیتی تعریف کرد. در نتیجه، تغییر IP یا جابهجایی یک کاربر الزاماً به تغییر سیاست امنیتی او منجر نمیشود.
Security Group Tag چگونه کار میکند؟
SGT یک شناسه ۱۶ بیتی است که به یک گروه امنیتی اختصاص داده میشود. این شناسه در TrustSec Domain برای شناسایی گروه مربوط به ترافیک مورد استفاده قرار میگیرد.
برای مثال، میتوان ساختار زیر را برای یک سازمان در نظر گرفت:
| گروه امنیتی | SGT | کاربرد |
|---|---|---|
| Finance | 20 | کاربران واحد مالی |
| Employees | 30 | کارکنان سازمان |
| Servers | 40 | سرورهای داخلی |
| Guests | 50 | کاربران مهمان |
این اعداد صرفاً برای سناریوی آموزشی انتخاب شدهاند و مقادیر پیشفرض Cisco ISE نیستند.
اگر کاربری با SGT 20 به سروری با SGT 40 متصل شود، تجهیز Enforcement میتواند براساس رابطه این دو گروه، سیاست دسترسی مناسب را اعمال کند.
نکته مهم این است که SGT بهتنهایی یک قانون امنیتی نیست و صرفاً گروه متعلق به ترافیک را مشخص میکند. تصمیم نهایی درباره مجازبودن ارتباط از طریق Policy تعریفشده میان گروهها انجام میشود.
تفاوت Static SGT و Dynamic SGT Assignment
انتساب SGT به دو روش اصلی انجام میشود.
در Static Assignment، مدیر شبکه یک SGT را بهصورت دستی به IP، Subnet، Port یا منبع مشخصی اختصاص میدهد. این روش برای سرورها، تجهیزات زیرساختی و دستگاههایی که احراز هویت متداول ندارند مناسب است.
در Dynamic Assignment، SGT براساس نتیجه احراز هویت و Authorization تعیین میشود. برای مثال، Cisco ISE میتواند با بررسی گروه کاربر در Active Directory، SGT مناسب را به Session اختصاص دهد.
مزیت Dynamic Assignment این است که سیاست امنیتی میتواند با هویت واقعی کاربر هماهنگ باشد. بااینحال، عملکرد صحیح آن به پیکربندی سرویسهای احراز هویت و تجهیزات Access وابسته است.
تفاوت SGT Assignment و SGT Propagation
یکی از نکات مهم در طراحی TrustSec، تفاوت میان اختصاص SGT و انتقال آن است.
SGT Assignment مشخص میکند یک Endpoint متعلق به چه گروه امنیتی است. در مقابل، SGT Propagation تعیین میکند اطلاعات این گروه چگونه به تجهیزات دیگر منتقل شود.
برای مثال، ممکن است سوئیچ Access پس از احراز هویت کاربر، SGT 20 را دریافت کند؛ اما تجهیزی که در نزدیکی سرور قرار دارد نیز باید از گروه امنیتی کاربر اطلاع داشته باشد.
این انتقال میتواند از طریق Inline Tagging یا روشهای مبتنی بر نگاشت IP-to-SGT انجام شود.
روشهای انتقال SGT در Cisco TrustSec
پس از اختصاص SGT، اطلاعات گروه امنیتی باید در طول مسیر شبکه حفظ یا در نقاط موردنیاز بازیابی شوند. Cisco TrustSec برای این منظور از روشهای مختلفی استفاده میکند که انتخاب آنها به نوع تجهیزات، قابلیتهای سختافزاری و ساختار زیرساخت بستگی دارد.
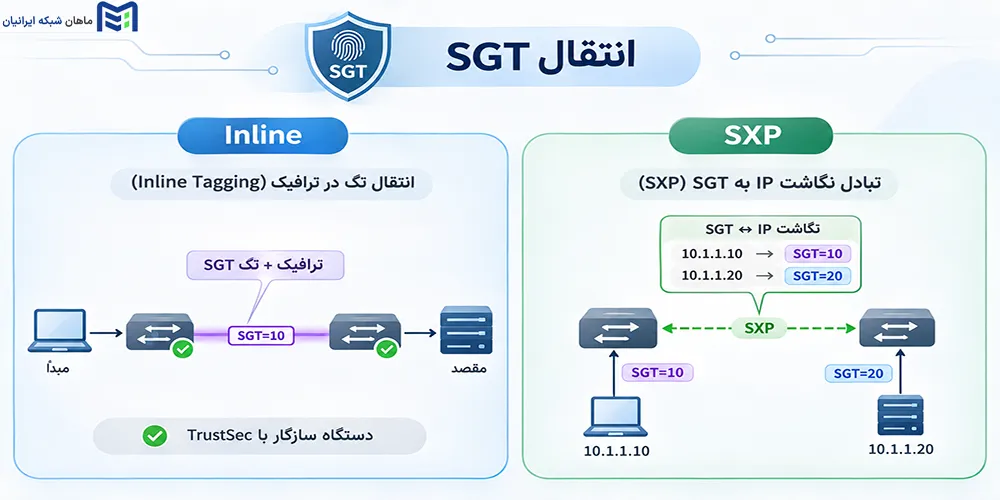
دو روش مهم برای انتقال اطلاعات گروههای امنیتی، Inline Tagging و پروتکل SXP هستند. شناخت تفاوت این روشها برای طراحی یک شبکه TrustSec سازگار با تجهیزات موجود ضروری است.
Inline Tagging چیست؟
در Inline Tagging، اطلاعات SGT همراه ترافیک در مسیر شبکه حمل میشود. در نتیجه، تجهیزات سازگار با TrustSec میتوانند بدون نیاز به دریافت مستقل نگاشت IP-to-SGT، گروه امنیتی مبدأ را شناسایی کنند.
این روش زمانی کاربرد بیشتری دارد که تجهیزات موجود در مسیر از قابلیت انتقال Inline SGT پشتیبانی کنند.
مزیت اصلی Inline Tagging این است که هویت امنیتی ترافیک در Data Plane حفظ میشود. بااینحال، استفاده از آن نیازمند بررسی قابلیتهای سختافزاری و نرمافزاری تجهیزات است.
پروتکل SXP چیست و چگونه کار میکند؟
Security Group Tag Exchange Protocol یا SXP برای انتقال نگاشت IP-to-SGT میان تجهیزات شبکه استفاده میشود.
این پروتکل بهویژه در شبکههایی کاربرد دارد که همه تجهیزات مسیر قادر به حمل Inline SGT نیستند.
در SXP، یک تجهیز در نقش Speaker اطلاعات نگاشت را ارسال میکند و تجهیز دیگر در نقش Listener آنها را دریافت میکند.
SXP از TCP استفاده میکند و پورت 64999 برای برقراری ارتباط آن در نظر گرفته شده است.
برای مثال، یک سوئیچ Access میتواند اطلاعات مربوط به IP و SGT کاربران را به تجهیز Enforcement منتقل کند. در این شرایط، تجهیز مقصد با استفاده از Binding دریافتی، گروه امنیتی مبدأ را تشخیص میدهد.
SXP خودِ ترافیک کاربران را منتقل نمیکند؛ بلکه اطلاعات لازم برای شناسایی گروه امنیتی آنها را در اختیار تجهیزات قرار میدهد.
مقایسه Inline Tagging و SXP
| ویژگی | Inline Tagging | SXP |
|---|---|---|
| نوع انتقال | Data Plane | Control Plane |
| اطلاعات منتقلشده | SGT همراه ترافیک | نگاشت IP-to-SGT |
| نیاز به پشتیبانی در مسیر | تجهیزات سازگار با Inline Tagging | نیازمند SXP در Peerها |
| وابستگی به IP | کمتر | بیشتر |
| کاربرد | زیرساخت TrustSec-aware | شبکههای دارای تجهیزات Legacy |
در طراحیهای ترکیبی، ممکن است بخشی از شبکه از Inline Tagging و بخش دیگری از SXP استفاده کند.
نکته مهم این است که وجود SXP یا Inline Tagging بهتنهایی به معنی فعالبودن سیاستهای دسترسی نیست. تجهیز Enforcement همچنان باید بتواند SGACL مناسب را دریافت و اعمال کند.
SGACL چیست و چگونه دسترسی گروههای امنیتی را کنترل میکند؟
پس از طبقهبندی کاربران و تجهیزات با SGT، باید مشخص شود هر گروه چه سطحی از دسترسی به منابع دیگر دارد. در Cisco TrustSec این وظیفه بر عهده Security Group Access Control List یا SGACL است.
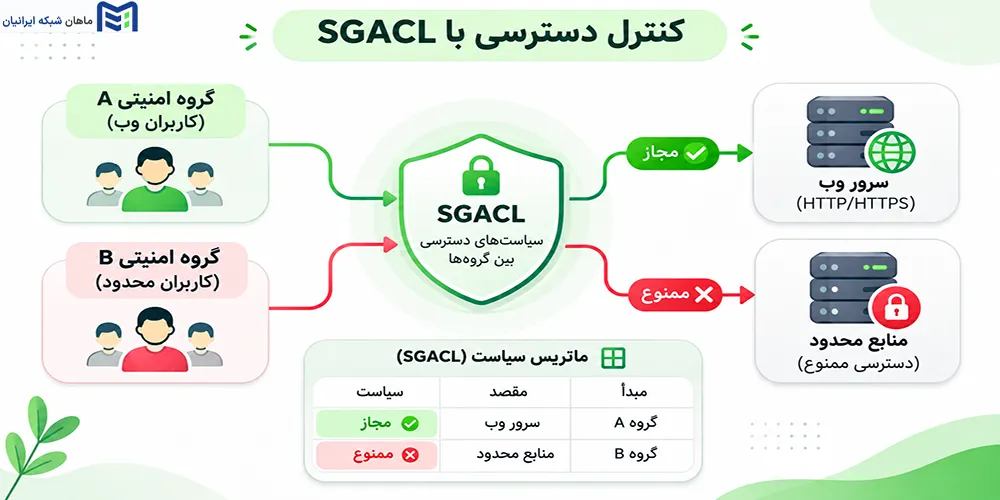
SGACLها به مدیران شبکه اجازه میدهند سیاستهای ارتباطی را براساس گروه مبدأ و مقصد تعریف کنند؛ بدون اینکه لازم باشد برای هر تغییر IP، مجموعهای از ACLهای سنتی بازنویسی شود.
تفاوت SGT و SGACL چیست؟
SGT مشخص میکند ترافیک به چه گروه امنیتی تعلق دارد، اما SGACL تعیین میکند چه ارتباطاتی برای آن گروه مجاز هستند.
برای مثال، فرض کنید کاربری در گروه Guests با SGT 50 قرار دارد و قصد دارد به سروری در گروه Servers با SGT 40 متصل شود.
در این شرایط، SGACL میتواند فقط ارتباط TCP روی پورتهای 80 و 443 را مجاز بداند و سایر ارتباطات IP را مسدود کند.
بنابراین، نقش این دو مؤلفه متفاوت اما مکمل است:
- SGT برای Classification و شناسایی گروه امنیتی استفاده میشود.
- SGACL برای Enforcement و کنترل ارتباط میان گروهها کاربرد دارد.
Policy Matrix در Cisco TrustSec چیست؟
Policy Matrix ساختاری برای تعریف رابطه میان گروههای امنیتی است.
در این ماتریس، Source SGT و Destination SGT محورهای اصلی هستند و هر Cell سیاست ارتباطی مربوط به یک جفت گروه را مشخص میکند.
برای مثال:
| گروه مبدأ | گروه مقصد | سیاست دسترسی |
|---|---|---|
| Finance | Servers | Permit IP |
| Employees | Servers | Permit Web |
| Guests | Servers | Allow Web Only |
| Guests | Finance | Deny IP |
اگر کاربر مهمان بخواهد به سرور داخلی متصل شود، تجهیز Enforcement رابطه Guests به Servers را بررسی میکند و SGACL متناظر را اعمال میکند.
این مدل باعث میشود سیاستهای دسترسی براساس نقش کاربران و منابع تعریف شوند؛ نه صرفاً آدرسهای شبکه.
مفهوم Default Policy و Unknown SGT
در Cisco ISE، ممکن است برای همه ترکیبهای Source و Destination، سیاست اختصاصی تعریف نشده باشد. در چنین شرایطی، Default Policy نقش مهمی در تعیین رفتار ترافیک دارد.
همچنین ممکن است تجهیز شبکه نتواند SGT مربوط به مبدأ یا مقصد را تشخیص دهد. این وضعیت با مفهوم Unknown Security Group مدیریت میشود.
پیش از استقرار TrustSec باید مشخص شود ترافیک فاقد گروه شناختهشده یا ترافیکی که Cell اختصاصی ندارد، چگونه کنترل شود.
انتخاب سیاست پیشفرض بیش از حد باز میتواند سطح دسترسی غیرضروری ایجاد کند. از طرف دیگر، استفاده از سیاست محدودکننده بدون بررسی ارتباطات موردنیاز ممکن است باعث اختلال در سرویسهای سازمان شود.
به همین دلیل، طراحی Default Policy باید بخشی از برنامه اصلی پیادهسازی TrustSec باشد.
تفاوت Cisco TrustSec با VLAN، ACL و VRF
فناوریهای مختلفی برای Segmentation و کنترل دسترسی در شبکههای سازمانی استفاده میشوند. VLAN، ACL و VRF از روشهای شناختهشده این حوزه هستند، اما هرکدام در سطح متفاوتی از معماری شبکه عمل میکنند.
Cisco TrustSec قرار نیست تمام این فناوریها را جایگزین کند. در بسیاری از طراحیها، TrustSec در کنار آنها استفاده میشود تا کنترل دسترسی دقیقتری براساس هویت کاربران و منابع فراهم شود.
تفاوت Cisco TrustSec و VLAN
VLAN برای جداسازی منطقی Broadcast Domain در لایه دوم شبکه استفاده میشود.
در یک شبکه مبتنی بر VLAN، کاربران بخشهای مختلف معمولاً در VLANهای جدا قرار میگیرند. بااینحال، عضویت در VLAN الزاماً مشخصکننده هویت امنیتی واقعی کاربر نیست.
در TrustSec، کاربران میتوانند حتی در یک VLAN مشترک، SGTهای متفاوتی داشته باشند.
بنابراین، VLAN بیشتر به ساختار منطقی شبکه مربوط است، درحالیکه TrustSec سیاستهای دسترسی را براساس گروه امنیتی اعمال میکند.
تفاوت SGACL و ACL سنتی
ACLهای سنتی معمولاً براساس آدرس IP، پروتکل و شماره پورت نوشته میشوند.
برای مثال، یک ACL ممکن است ارتباط Subnet کاربران مهمان با شبکه سرورها را محدود کند.
در مقابل، SGACL براساس رابطه میان Source SGT و Destination SGT تصمیم میگیرد.
این تفاوت در شبکههای بزرگ اهمیت بیشتری دارد؛ زیرا در صورت تغییر محل اتصال کاربر، لزوماً نیازی به بازنویسی سیاست امنیتی مبتنی بر گروه نیست.
البته SGACL نیز مانند ACL سنتی باید دقیق طراحی شود و پشتیبانی از پروتکلها، جهت ترافیک و محل اعمال Policy در آن اهمیت دارد.
تفاوت TrustSec و VRF
Virtual Routing and Forwarding یا VRF امکان ایجاد Routing Tableهای مستقل روی یک تجهیز را فراهم میکند.
VRF معمولاً برای جداسازی بخشهای بزرگ شبکه یا Macro-segmentation استفاده میشود.
در مقابل، TrustSec میتواند کنترل دسترسی ریزتری میان گروههای کاربران و تجهیزات ایجاد کند.
در معماریهایی مانند Cisco SD-Access، این دو مفهوم مکمل یکدیگر هستند؛ VRF یا Virtual Network برای جداسازی کلان و SGT برای Microsegmentation به کار میرود.
| فناوری | مبنای عملکرد | کاربرد اصلی |
|---|---|---|
| VLAN | Broadcast Domain | جداسازی منطقی لایه دوم |
| ACL | IP، Protocol و Port | کنترل دسترسی مبتنی بر ترافیک |
| VRF | Routing Table مستقل | Macro-segmentation |
| Cisco TrustSec | SGT و Security Group | Group-Based Segmentation |
پیشنیازهای راهاندازی Cisco TrustSec
پیادهسازی TrustSec بدون بررسی قابلیتهای تجهیزات و وضعیت زیرساخت ممکن است به ناسازگاری یا اختلال در دسترسی کاربران منجر شود. پیش از پیکربندی باید مشخص شود کدام تجهیزات مسئول Classification، کدام بخشها مسئول Propagation و کدام دستگاهها مسئول Enforcement خواهند بود.
همچنین باید نسخه نرمافزار تجهیزات، روش مدیریت هویت و سیاستهای موردنیاز سازمان بررسی شوند.
تجهیزات سازگار با Cisco TrustSec
قابلیتهای TrustSec در همه تجهیزات Cisco یکسان نیستند.
ممکن است یک سوئیچ از SXP پشتیبانی کند، اما قابلیتهای مرتبط با Inline Tagging یا SGACL Enforcement در آن محدود باشند.
در این آموزش، Cisco Catalyst 9300 با نسخه IOS XE 17.14.x بهعنوان پلتفرم مرجع استفاده میشود.
برای محیط عملیاتی، لازم است مدل دقیق دستگاه، نسخه نرمافزار، License و محدودیتهای سختافزاری مرتبط با قابلیتهای TrustSec در مستندات رسمی بررسی شوند.
پیشنیازهای Cisco ISE
در طراحیهای مبتنی بر مدیریت متمرکز، Cisco ISE میتواند مسئول تعریف Security Groupها، انتساب SGT و مدیریت Policy Matrix باشد.
برای Dynamic Assignment معمولاً وجود سرویسهای AAA، ارتباط RADIUS میان تجهیزات و ISE و یک روش احراز هویت مانند 802.1X یا MAB ضروری است.
همچنین دستگاههای شبکه باید در ISE تعریف شده باشند و سیاستهای Authentication و Authorization متناسب با نیاز سازمان پیکربندی شوند.
طراحی گروههای امنیتی پیش از پیکربندی
یکی از اشتباهات رایج، ایجاد تعداد زیادی Security Group بدون طراحی مشخص است.
پیشنهاد میشود ابتدا منابع و کاربران سازمان براساس نیازهای واقعی دسترسی دستهبندی شوند.
برای مثال، ممکن است گروههای Finance، Employees، Guests و Servers برای یک سناریوی کوچک کافی باشند.
در شبکههای بزرگتر، گروههای بیشتری مانند IT Admins، Contractors، Production Servers و Critical Systems موردنیاز خواهند بود.
هدف از این مرحله، ایجاد ساختاری قابل مدیریت است؛ نه الزاماً اختصاص یک SGT جداگانه به هر کاربر یا هر دستگاه.
آموزش پیکربندی Cisco TrustSec در Cisco ISE 3.5
Cisco ISE یکی از مهمترین ابزارهای مدیریت متمرکز TrustSec در شبکههای سازمانی است. مدیران شبکه میتوانند با استفاده از آن، گروههای امنیتی را تعریف کنند، SGT مناسب را به کاربران یا دستگاهها اختصاص دهند و سیاستهای ارتباطی میان گروهها را در Policy Matrix مشخص کنند.
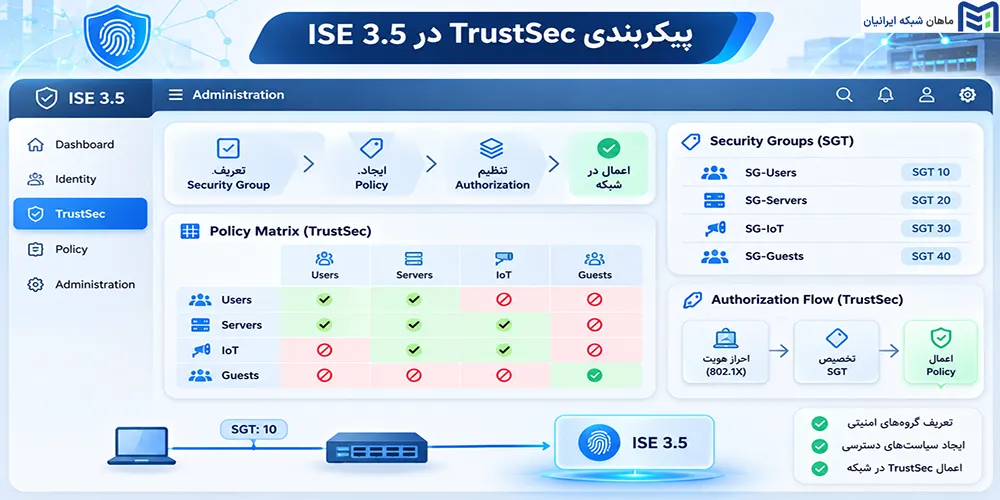
در این بخش، یک سناریوی آموزشی با چهار گروه امنیتی بررسی میشود. هدف آن است که ارتباط میان تعریف SGT، ایجاد SGACL و اعمال سیاستها در Cisco ISE روشن شود.
مرحله اول: ایجاد Security Group
برای تعریف گروههای امنیتی در Cisco ISE 3.5، از مسیر زیر استفاده کنید:
Work Centers > TrustSec > Components > Security Groups
پس از ورود به این بخش، گزینه Add را انتخاب کنید.
در فرم ایجاد گروه، نام Security Group، توضیحات اختیاری و Tag Value مشخص میشود. مقدار Tag میتواند بهصورت دستی تعیین شود یا با قابلیت Auto Generate ایجاد شود.
برای سناریوی این مقاله، چهار گروه زیر را تعریف میکنیم:
| Security Group | SGT |
|---|---|
| Finance | 20 |
| Employees | 30 |
| Servers | 40 |
| Guests | 50 |
پس از ایجاد گروهها، باید اطمینان حاصل شود که Tag Valueها با گروههای دیگری در محیط تداخل ندارند.
مرحله دوم: انتساب SGT به کاربران و دستگاهها
در Cisco ISE 3.5 میتوان SGT را از طریق Authorization Policy به کاربر یا Endpoint اختصاص داد.
مسیر مربوط به TrustSec Authorization Policy:
Work Centers > TrustSec > Authorization Policy
در این بخش، یک Authorization Rule براساس شرایط موردنظر ایجاد میشود.
برای مثال، میتوان شرط عضویت در گروه Finance در Active Directory را تعریف کرد و Security Group مربوط به Finance را بهعنوان نتیجه Authorization انتخاب کرد.
به همین ترتیب، کاربران مهمان میتوانند پس از احراز هویت مناسب، عضو گروه Guests شوند.
این روش باعث میشود گروه امنیتی کاربر براساس هویت یا ویژگیهای Session تعیین شود.
مرحله سوم: تعریف Static IP-to-SGT Mapping
برخی منابع، مانند سرورهای داخلی یا تجهیزات زیرساختی، ممکن است از روش Dynamic Assignment استفاده نکنند.
در چنین شرایطی، میتوان از Static IP-to-SGT Mapping استفاده کرد.
مسیر این قابلیت در Cisco ISE 3.5:
Work Centers > TrustSec > Components > IP and hostname SGT static mapping
برای مثال، سرور مالی با آدرس 10.10.40.20 را به گروه Servers با SGT 40 اختصاص میدهیم.
در این حالت، مدیر شبکه باید مشخص کند Mapping به کدام تجهیزات یا گروههای دستگاهی منتقل شود.
بررسی Mappingهای تکراری و متناقض نیز اهمیت دارد؛ زیرا اختصاص SGTهای متفاوت به یک IP میتواند باعث بروز رفتار غیرمنتظره در Enforcement شود.
مرحله چهارم: ایجاد SGACL
پس از تعریف Security Groupها، نوبت به ایجاد سیاستهای دسترسی میرسد.
مسیر ایجاد SGACL در Cisco ISE 3.5:
Work Centers > TrustSec > Components > Security Group ACLs
گزینه Add را انتخاب کرده و یک SGACL با نام Allow_Web_Only ایجاد کنید.
در بخش مربوط به محتوای SGACL، میتوان قواعد زیر را برای سناریوی آموزشی IPv4 در نظر گرفت:
permit tcp dst eq 80این سیاست اجازه عبور ترافیک TCP به مقصد پورتهای 80 و 443 را میدهد و سایر ترافیکهای IP را مسدود میکند.
ترتیب قواعد در SGACL اهمیت دارد. اگر یک Rule عمومی Deny پیش از Permitهای اختصاصی قرار بگیرد، ممکن است ترافیک موردنظر پیش از رسیدن به قواعد مجازکننده مسدود شود.
در Cisco ISE میتوان از قابلیت Validate Syntax برای بررسی اعتبار قواعد استفاده کرد.
مرحله پنجم: ایجاد Policy Matrix
پس از تعریف SGTها و SGACLها، باید ارتباط میان گروههای امنیتی مشخص شود.
مسیر مدیریت Egress Policy در Cisco ISE 3.5:
Work Centers > TrustSec > TrustSec Policy > Egress Policy
در این بخش میتوان Matrix را مشاهده و Cellهای مربوط به Source و Destination Security Groupها را تنظیم کرد.
برای مثال، در Cell مربوط به Source=Guests و Destination=Servers، سیاست Allow_Web_Only انتخاب میشود.
برای Finance به Servers میتوان دسترسی گستردهتری تعریف کرد، درحالیکه ارتباط Guests به Finance بهصورت Deny تنظیم میشود.
در زمان پیکربندی Cellها باید به وضعیت Policy، SGACLهای اختصاصیافته و Final Catch All Rule توجه شود.
مرحله ششم: بررسی و انتشار سیاستها
پس از ایجاد یا تغییر Policy Matrix، باید اطمینان حاصل شود که سیاستهای جدید به تجهیزات موردنظر منتقل شدهاند.
در این مرحله، وضعیت Deployment، ارتباط ISE با Network Deviceها و دریافت Policy روی تجهیزات بررسی میشود.
Cisco ISE امکان مدیریت و بررسی وضعیت استقرار سیاستهای TrustSec را فراهم میکند.
همچنین بهتر است پیش از فعالسازی محدودیتهای گسترده، سیاستها در محیط آزمایشی یا با استفاده از Monitor Mode بررسی شوند.
آموزش تنظیم Cisco TrustSec روی سوئیچهای Catalyst 9300
پس از پیکربندی گروههای امنیتی و سیاستها در Cisco ISE، سوئیچهای شبکه باید برای شناسایی SGT و اعمال SGACL آماده شوند.
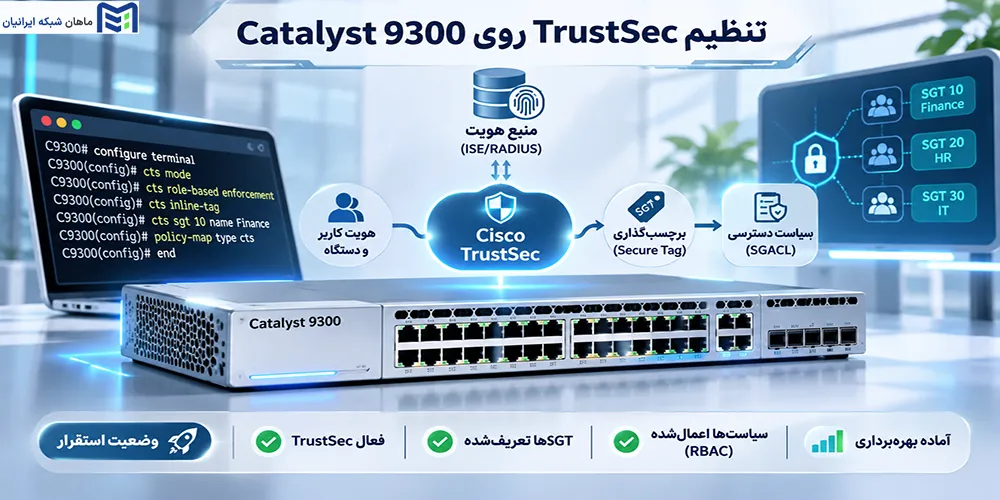
در این بخش، دستورات مربوط به Cisco Catalyst 9300 با IOS XE 17.14.x بررسی میشوند. این دستورات برای نمایش مفاهیم اصلی TrustSec استفاده شدهاند و اجرای آنها در محیط عملیاتی باید پس از بررسی توپولوژی، تنظیمات AAA و قابلیتهای پلتفرم انجام شود.
فعالسازی SGACL Enforcement
برای فعالسازی Global Role-Based Enforcement روی رابطهای Routed سازگار، از دستور زیر استفاده میشود:
configure terminalاین دستور قابلیت اعمال سیاستهای SGACL را روی رابطهای لایه سوم مشمول فعال میکند.
البته Global Enforcement بهتنهایی به معنی فعالشدن کنترل روی همه سناریوهای Switching نیست.
برای اعمال SGACL روی ترافیک VLANهای موردنظر، باید تنظیمات مربوط به VLAN Enforcement نیز بررسی شود.
فعالسازی Enforcement روی VLAN
در سناریوهایی که SGACL باید روی ترافیک مرتبط با VLANها اعمال شود، میتوان از دستور زیر استفاده کرد:
configure terminalدر این مثال، VLANهای 20، 30، 40 و 50 بهعنوان VLANهای آزمایشگاهی انتخاب شدهاند.
توجه کنید که شماره VLAN با مقدار SGT یک مفهوم یکسان نیست؛ برابر بودن آنها در این مثال صرفاً یک انتخاب آموزشی است.
در محیط عملیاتی، VLAN ID و SGT Value باید مستقل از یکدیگر طراحی شوند.
تعریف Static SGT Mapping روی سوئیچ
برای تعریف یک نگاشت IP-to-SGT در سوئیچ سازگار، میتوان از دستور زیر استفاده کرد:
configure terminalدر این مثال، آدرس 10.10.20.10 متعلق به کاربر Finance و آدرس 10.10.40.20 متعلق به سرور داخلی است.
این دستورات گروه امنیتی منابع را به سوئیچ معرفی میکنند، اما برای کنترل ارتباط میان آنها همچنان وجود Policy و فعالبودن Enforcement ضروری است.
در شبکههایی که Mappingها از طریق Cisco ISE یا SXP دریافت میشوند، باید از ایجاد تنظیمات متناقض جلوگیری کرد.
بررسی وضعیت SGT و SGACL
پس از پیکربندی، میتوان از دستورات Show برای بررسی وضعیت TrustSec استفاده کرد:
show cts role-based sgt-mapدستور اول برای بررسی نگاشتهای IP-to-SGT استفاده میشود.
دستور دوم اطلاعات سیاستهای Role-Based و SGACL را نمایش میدهد.
دستور سوم برای بررسی اطلاعات محیط TrustSec کاربرد دارد و دستور چهارم Counterهای مرتبط با Enforcement را نشان میدهد.
اگر Mapping مورد انتظار روی سوئیچ وجود نداشته باشد، باید منبع انتساب SGT، ارتباط ISE یا وضعیت دریافت اطلاعات از SXP بررسی شود.
بررسی SXP Connection
در شبکههایی که از SXP استفاده میکنند، وضعیت ارتباط Peerها اهمیت زیادی دارد.
برای بررسی اتصال:
show cts sxp connections
در خروجی این دستور، اطلاعات Peer، نقش Speaker یا Listener و وضعیت Connection بررسی میشود.
اگر ارتباط برقرار نباشد، تجهیز Enforcement ممکن است نتواند نگاشتهای موردنیاز برای شناسایی گروه امنیتی مبدأ را دریافت کند.
در چنین شرایطی، Reachability، تنظیمات Peer، Source IP، پورت TCP/64999 و روش احراز اصالت SXP باید بررسی شوند.
سناریوی عملی Segmentation با Cisco TrustSec
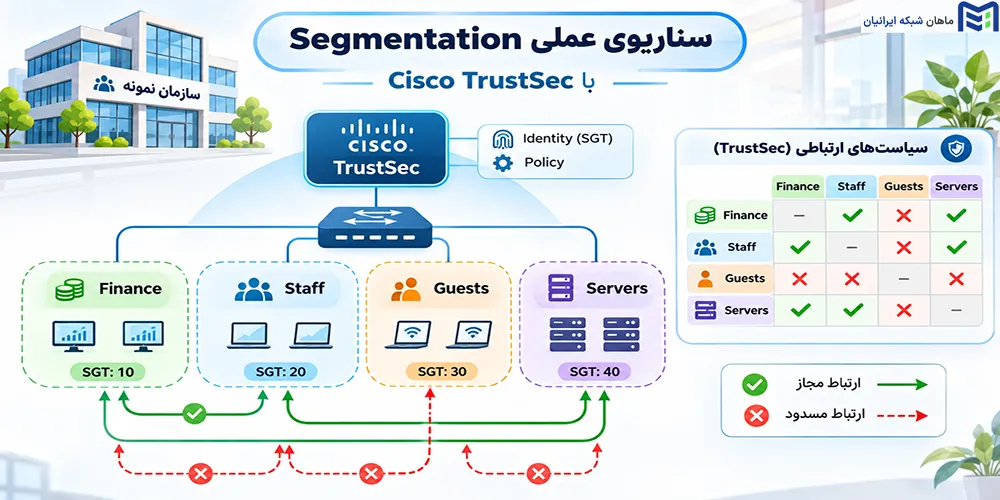
برای درک بهتر عملکرد Cisco TrustSec، یک سناریوی ساده را در نظر میگیریم که در آن کاربران سازمان در چهار گروه امنیتی قرار دارند.
هدف این سناریو، محدودسازی دسترسی کاربران مهمان به منابع داخلی و فراهمکردن دسترسی متناسب برای کارکنان و کاربران واحد مالی است.
معرفی توپولوژی و گروههای امنیتی
در سناریوی آزمایشگاهی، چهار Endpoint یا گروه منبع در نظر گرفته شده است:
| گروه | IP نمونه | SGT |
|---|---|---|
| Finance | 10.10.20.10 | 20 |
| Employees | 10.10.30.10 | 30 |
| Servers | 10.10.40.20 | 40 |
| Guests | 10.10.50.10 | 50 |
Cisco ISE وظیفه مدیریت گروهها و Policy Matrix را بر عهده دارد.
سوئیچهای سازگار با TrustSec نیز اطلاعات SGT را دریافت کرده و در نقطه Enforcement، سیاست مناسب را اعمال میکنند.
تعریف سیاست دسترسی میان گروهها
هدف این است که کاربران Finance بتوانند به سرور داخلی دسترسی موردنیاز داشته باشند، کارکنان عادی فقط از سرویسهای وب مشخص استفاده کنند و کاربران مهمان امکان برقراری ارتباط SSH یا ICMP با سرور را نداشته باشند.
برای این منظور، Policy Matrix میتواند به شکل زیر طراحی شود:
| Source SGT | Destination SGT | Policy |
|---|---|---|
| Finance، 20 | Servers، 40 | Permit IP |
| Employees، 30 | Servers، 40 | Permit Web |
| Guests، 50 | Servers، 40 | Allow_Web_Only |
| Guests، 50 | Finance، 20 | Deny IP |
این سیاستها نمونه آموزشی هستند و باید در محیط واقعی براساس نیازهای دسترسی سازمان تنظیم شوند.
همچنین از آنجا که SGACL بهخودیخود یک Stateful Firewall نیست، بررسی سیاستهای مسیر برگشت و سرویسهای وابسته نیز اهمیت دارد.
آزمایش ارتباطات مجاز و غیرمجاز
پس از اعمال تنظیمات، باید ارتباطات مختلف آزمایش شوند.
| مبدأ | مقصد | پروتکل | نتیجه مورد انتظار |
|---|---|---|---|
| Guest | Server | HTTPS/443 | مجاز |
| Guest | Server | HTTP/80 | مجاز |
| Guest | Server | SSH/22 | مسدود |
| Guest | Server | ICMP | مسدود |
برای اعتبارسنجی، تنها بررسی موفق یا ناموفق بودن Ping کافی نیست.
ممکن است ICMP توسط SGACL مسدود شود، اما سرویس HTTPS همچنان در دسترس باشد.
به همین دلیل، هر ارتباط باید با پروتکل و پورت واقعی سرویس آزمایش شود.
نتایج جدول بالا، رفتار مورد انتظار براساس Policy تعریفشده هستند و به معنی اجرای واقعی آزمایش در یک شبکه عملیاتی نیستند.
عیبیابی مشکلات رایج Cisco TrustSec
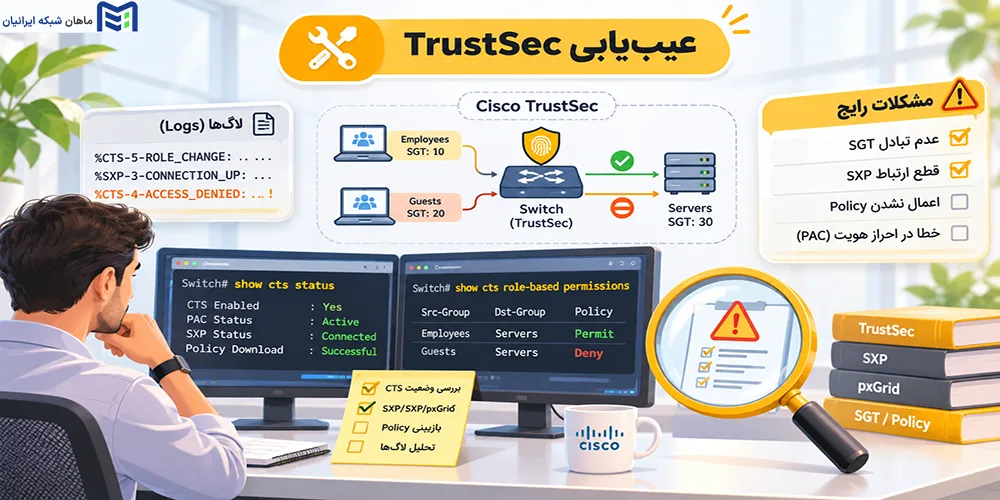
پیادهسازی TrustSec شامل چند مرحله وابسته به یکدیگر است و اختلال در هر مرحله میتواند بر نتیجه نهایی سیاستهای دسترسی اثر بگذارد.
برای عیبیابی، بهتر است بهجای تغییر همزمان چند تنظیم، ابتدا مشخص شود مشکل در Classification، Propagation یا Enforcement رخ داده است.
مشکل اختصاصنیافتن SGT
اگر کاربر پس از اتصال به شبکه SGT مورد انتظار را دریافت نمیکند، نخست باید نتیجه Authentication و Authorization بررسی شود.
در Cisco ISE، وضعیت Session و Rule انتخابشده میتواند نشان دهد آیا کاربر بهدرستی شناسایی شده است یا خیر.
در ادامه باید بررسی شود که Security Group مناسب بهعنوان نتیجه Authorization انتخاب شده باشد.
اگر از Static Mapping استفاده میشود، آدرس IP، گروه امنیتی و وضعیت انتشار Mapping باید کنترل شوند.
مشکل برقرارنشدن SXP Connection
در صورت برقرارنشدن SXP، باید ابتدا ارتباط IP میان Peerها بررسی شود.
پس از آن، تنظیمات Speaker و Listener، آدرسهای Source و Destination و پورت TCP/64999 کنترل شوند.
همچنین در صورت استفاده از Password، تنظیمات دو سمت اتصال باید با یکدیگر سازگار باشند.
برای بررسی وضعیت:
show cts sxp connections
برقراری ارتباط SXP نیز بهتنهایی کافی نیست؛ باید اطمینان حاصل شود که Bindingهای موردنظر واقعاً دریافت و در جدول مربوط ثبت شدهاند.
مشکل اعمالنشدن SGACL
اگر ترافیکی که باید مسدود شود همچنان عبور میکند، ممکن است Enforcement فعال نباشد یا سیاست موردنظر به تجهیز نرسیده باشد.
در مقابل، اگر ارتباط مجاز بهاشتباه مسدود میشود، باید Source SGT، Destination SGT و محتوای SGACL بررسی شوند.
دستورات زیر برای شروع عیبیابی کاربرد دارند:
show cts role-based sgt-mapاگر Mapping درست باشد اما Policy مورد انتظار دیده نشود، احتمال وجود مشکل در Egress Policy، دریافت SGACL یا وضعیت Deployment مطرح میشود.
اگر Policy صحیح باشد اما Counterهای Deny افزایش پیدا کنند، باید ترتیب Ruleها، Protocol و Port مورد استفاده بررسی شوند.
استفاده از Monitor Mode برای اعتبارسنجی
Monitor Mode امکان بررسی رفتار سیاستهای SGACL را پیش از Enforcement کامل فراهم میکند.
در این حالت، مدیر شبکه میتواند تشخیص دهد چه ترافیکی در صورت فعالشدن سیاست محدودکننده، مسدود خواهد شد.
در Catalyst 9300 با IOS XE 17.14.x، دستور زیر برای Global Monitor Mode مستند شده است:
configure terminalپیش از استفاده باید پیشنیازهای این قابلیت، از جمله وضعیت TrustSec و Counterها بررسی شوند.
Monitor Mode برای ارزیابی Policy کاربرد دارد و نباید بدون برنامه مشخص بهعنوان وضعیت دائمی کنترل دسترسی استفاده شود.
جدول مشکلات رایج TrustSec
| مشکل | علت احتمالی | روش بررسی |
|---|---|---|
| SGT اختصاص داده نمیشود | Authorization اشتباه | بررسی ISE Live Logs |
| SXP برقرار نمیشود | تنظیمات Peer یا ارتباط شبکه | بررسی SXP Connection |
| SGACL دریافت نمیشود | مشکل Policy Deployment | بررسی Role-Based Permissions |
| ترافیک مجاز مسدود میشود | Rule اشتباه یا SGT نامعتبر | بررسی Mapping و Counterها |
| ترافیک غیرمجاز عبور میکند | Enforcement غیرفعال | بررسی تنظیمات Enforcement |
مزایا و محدودیتهای Cisco TrustSec
Cisco TrustSec میتواند مدیریت Segmentation در شبکههای سازمانی را سادهتر کند، اما استفاده مؤثر از آن به طراحی دقیق و شناخت محدودیتهای زیرساخت وابسته است.
بنابراین، انتخاب TrustSec باید براساس نیازهای امنیتی، تعداد کاربران، تنوع تجهیزات و پیچیدگی سیاستهای دسترسی انجام شود.
مهمترین مزایای Cisco TrustSec
یکی از مزیتهای اصلی TrustSec، کاهش وابستگی سیاستهای امنیتی به IP و محل فیزیکی کاربر است.
این ویژگی در سازمانهایی که کاربران بهطور مداوم میان بخشهای مختلف شبکه جابهجا میشوند اهمیت دارد.
همچنین TrustSec امکان مدیریت دسترسی براساس نقش را فراهم میکند و میتواند به محدودسازی ارتباطات غیرضروری میان گروههای مختلف کمک کند.
مدیریت متمرکز سیاستها از طریق Cisco ISE نیز یکی دیگر از مزیتهای مهم این معماری است.
در شبکههای بزرگ، استفاده از یک Policy Matrix منسجم میتواند نگهداری سیاستهای Group-Based را سادهتر از مدیریت تعداد زیادی ACL پراکنده کند.
محدودیتها و چالشهای پیادهسازی
با وجود مزایا، TrustSec نیازمند بررسی دقیق سازگاری تجهیزات و قابلیتهای نرمافزاری است.
همچنین طراحی نامناسب Security Groupها میتواند باعث افزایش تعداد Policyها و پیچیدگی ماتریس دسترسی شود.
در برخی شبکهها، استفاده از Inline Tagging در تمام مسیر امکانپذیر نیست و باید از روشهایی مانند SXP استفاده شود.
ظرفیت سختافزاری تجهیزات، منابع موردنیاز برای SGACL و محل دقیق Enforcement نیز باید پیش از استقرار بررسی شوند.
ارتباط Cisco TrustSec با Zero Trust و SD-Access
TrustSec میتواند یکی از ابزارهای پیادهسازی کنترل دسترسی مبتنی بر هویت در معماریهای Zero Trust باشد.
در این رویکرد، دسترسی کاربران و دستگاهها باید متناسب با هویت، نقش و نیاز واقعی آنها محدود شود.
SGT و SGACL به سازمان کمک میکنند ارتباطات میان گروههای مختلف را کنترل کند و سطح دسترسی غیرضروری را کاهش دهد.
در Cisco Software-Defined Access یا SD-Access نیز از SGT برای Microsegmentation استفاده میشود.
بااینحال، TrustSec بهتنهایی یک معماری کامل Zero Trust نیست و برای دستیابی به آن باید در کنار سایر کنترلهای هویت، امنیت Endpoint، مانیتورینگ و حفاظت از سرویسها استفاده شود.
جمعبندی؛ نقش Cisco TrustSec در امنیت شبکههای سازمانی
Cisco TrustSec با استفاده از رویکرد Group-Based Segmentation، امکان مدیریت دسترسی کاربران و تجهیزات را براساس هویت و نقش آنها فراهم میکند. این فناوری با اختصاص Security Group Tag یا SGT و اعمال Security Group ACL یا SGACL، وابستگی سیاستهای امنیتی به آدرس IP و ساختار فیزیکی شبکه را کاهش میدهد.
در این معماری، SGT برای شناسایی گروه امنیتی، SGACL برای کنترل ارتباط میان گروهها و Cisco ISE برای مدیریت متمرکز سیاستها استفاده میشود. همچنین روشهایی مانند Inline Tagging و SXP امکان انتقال اطلاعات گروههای امنیتی را در زیرساختهای مختلف فراهم میکنند.
بااینحال، موفقیت در پیادهسازی TrustSec به طراحی صحیح Security Groupها، بررسی قابلیتهای تجهیزات، انتخاب محل مناسب Enforcement و اعتبارسنجی سیاستها وابسته است.
در نهایت، Cisco TrustSec جایگزین تمام راهکارهای امنیت شبکه نیست؛ بلکه یکی از اجزای مهم معماری دفاع چندلایه محسوب میشود که در کنار Firewall، Network Access Control و سایر فناوریهای امنیتی میتواند به ایجاد زیرساختی امنتر و مدیریتپذیرتر کمک کند.
سؤالات متداول درباره Cisco TrustSec
در ادامه، به پرسشهای رایج درباره عملکرد Cisco TrustSec، تفاوت آن با روشهای سنتی و پیشنیازهای استفاده از این فناوری پاسخ میدهیم.
Cisco TrustSec چیست؟
Cisco TrustSec یک فناوری Group-Based Segmentation است که برای شناسایی کاربران و منابع از SGT و برای کنترل ارتباط میان گروههای امنیتی از SGACL استفاده میکند. هدف آن مدیریت دسترسی براساس نقش و کاهش وابستگی سیاستها به IP و توپولوژی شبکه است.
SGT در شبکه Cisco چیست؟
Security Group Tag یا SGT یک شناسه ۱۶ بیتی است که عضویت کاربر، دستگاه یا منبع در یک Security Group را مشخص میکند. این شناسه در تصمیمگیری درباره سیاستهای دسترسی مبتنی بر گروه استفاده میشود.
تفاوت SGT و SGACL چیست؟
SGT گروه امنیتی ترافیک را مشخص میکند، درحالیکه SGACL تعیین میکند ارتباط میان گروههای مبدأ و مقصد با چه شرایطی مجاز یا غیرمجاز باشد.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور سازمانی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.