
مدیریت زیرساخت سازمانی به بررسی چند روتر یا خرید سوئیچ سیسکو محدود نیست. منشأ کندی سرویس ممکن است شبکه شعبه، مسیر اینترنت، پردازش یا سیاست امنیتی باشد؛ اما شواهد در داشبوردهای جداگانه نگهداری میشوند. چگونه میتوان این شواهد را برای تصمیمی قابلاتکا کنار هم دید؟ در ادامه بررسی میکنیم که چگونه Cisco Cloud Control با ایجاد محیط عملیاتی مشترک و استفاده از Agentic AI، رویکرد تازهای برای بررسی و مدیریت مسائل چنددامنهای با نظارت مستمر انسانی ارائه میدهد.
Cisco Cloud Control چیست و چه کاربردی در مدیریت شبکه دارد؟
Cisco Cloud Control یک پلتفرم ابری یکپارچه برای مدیریت عملیات زیرساخت فناوری اطلاعات است که دادهها و قابلیتهای محصولات متصل سیسکو را در حوزههای شبکه، امنیت، پردازش، مشاهدهپذیری و ارتباطات کنار هم قرار میدهد. همکاری متخصصان و عاملهای هوشمند را برای تحلیل و اقدام مجاز تسهیل میکند.
Cisco Cloud Control چه مشکلی را برطرف میکند؟
در سازمان چندشعبهای، تیم شبکه هشدارهای Meraki، تیم دیتاسنتر Nexus Dashboard و کارشناس پایش دادههای ThousandEyes را بررسی میکنند. نتیجه، پراکندگی شواهد و تکرار بررسیهاست. برای کندی یک شعبه باید تجهیزات، WAN، مسیر اینترنت، سرویس مقصد و محدودیت امنیتی بررسی شوند.
Cloud Control با Inventory، Topology، نمایش اقدامات نیازمند بررسی و امکان انتقال زمینه تحقیق به AI Canvas، جستوجوی میان این سرنخها را منسجمتر میکند. ارزش اصلی، ایجاد درکی مشترک از اختلال است. چنین دیدی به تیمها کمک میکند اولویت رخدادها را بر اساس شواهد هماهنگ کنند.
تفاوت مدیریت سنتی شبکه با مدیریت یکپارچه Cisco Cloud Control
در روش سنتی، کارشناس اطلاعات هر محصول را جداگانه گردآوری و سپس بهصورت دستی ارتباط آنها را تحلیل میکند. در رویکرد یکپارچه، دادههای قابلدسترس در محیط مشترک بررسی میشوند و امکان ارجاع موضوع با حفظ سابقه فراهم است. بااینحال، کنترلرهای تخصصی همچنان مسئول بسیاری از تنظیمات و عملیات مختص محصول باقی میمانند؛ Cloud Control جایگزین عمومی آنها نیست.
Agentic AI چیست و چگونه مدیریت شبکه Cisco را تغییر میدهد؟
Agentic AI سامانهای هوشمند است که علاوه بر تفسیر اطلاعات و پاسخگویی، برای هدف مشخص مراحل کار را برنامهریزی میکند، از ابزارهای مجاز استفاده میکند و نتیجه را میسنجد. استقلال آن به سیاستها، مجوزها و امکانات ابزارهای متصل محدود است.
تفاوت Agentic AI با هوش مصنوعی سنتی و AIOps
تمرکز این مفاهیم متفاوت است. AI متعارف خطا را توضیح میدهد؛ AIOps الگوهای اختلال را کشف میکند؛ Agentic AI بررسی چندمرحلهای را دنبال میکند. هیچکدام مجوز تغییر شبکه نیستند. ارزیابی نتیجه نیز بخشی از چرخه تصمیمگیری است و باید ثبت شود.
| معیار | AI سنتی | AIOps | Agentic AI |
|---|---|---|---|
| وظیفه اصلی | تحلیل یا پاسخ | همبستگی رویدادها | برنامهریزی وظایف |
| نوع تعامل | پاسخ به درخواست | تشخیص الگو | پیگیری اقدام چندمرحلهای |
| نمونه کاربرد در شبکه | توضیح خطا | کشف الگوی اختلال | هماهنگی عیبیابی مجاز |
AgenticOps چگونه از شناسایی خطا به اقدام میرسد؟
AgenticOps مدل عملیاتی سیسکو برای پیوند تشخیص، استدلال و اقدام تحت نظارت انسان است.
شناسایی و تحلیل رویدادهای شبکه
Telemetry، وضعیت تجهیزات و هشدارها زمینه تشخیص را فراهم میکنند. عامل شواهد را مرتب و فرضیهها را مطرح میکند؛ داده ناقص میتواند گمراهکننده باشد.
برنامهریزی، اجرای اقدام و تأیید نتیجه
چرخه عملیاتی را میتوان در پنج مرحله خلاصه کرد:
- تشخیص رویداد: مشخصکردن نشانه و دامنه اختلال.
- تحلیل زمینه: بررسی داده، وابستگی و تغییرات اخیر.
- پیشنهاد اقدام: ارائه راهکار همراه با شواهد و ریسک.
- اجرای مجاز: کنترل اختیار، تأیید انسانی و اجرای Workflow پشتیبانیشده.
- تأیید نتیجه: آزمون مجدد سرویس و ثبت شواهد.
اجرا به پشتیبانی محصول، مجوز کاربر و سیاست سازمان وابسته است.
معماری Cisco Cloud Control چگونه طراحی شده است؟
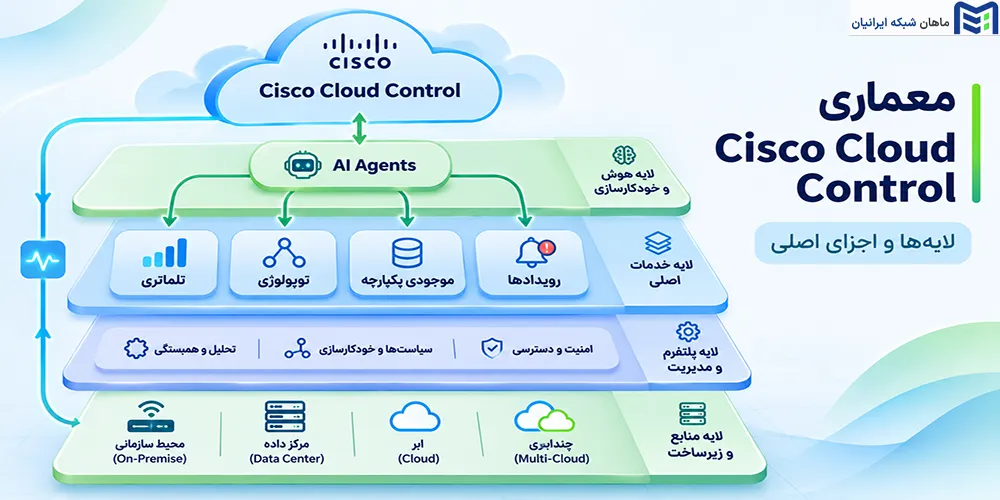
معماری Cloud Control تجربه مدیریتی مشترک را با کنترلرهای تخصصی ترکیب میکند. این معماری فدرال به معنی انتقال همه دادهها و فرمانها به مرکز نیست. اطلاعات ممکن است در Tenant اصلی محصول باقی بمانند و تنها زمینه موردنیاز برای مشاهده و تحلیل میان محصولات مرتبط شود.
لایه مدیریت و یکپارچهسازی محصولات Cisco
کاربر با هویت سازمانی معتبر وارد محیط میشود و به محصولات و Environmentهای مجاز دسترسی مییابد. نوار ناوبری مشترک، جابهجایی میان ابزارها و بررسی وضعیت تجهیزات شبکه، از جمله روتر سیسکو، سوئیچها و سایر زیرساختهای متصل را ساده میکند، اما مجوزهای اختصاصی هر محصول حفظ میشوند. برای نمونه، دسترسی مدیریتی به Cloud Control لزوماً اجازه تغییر پیکربندی در Meraki یا Intersight را ایجاد نمیکند. این تفکیک برای حکمرانی عملیات مهم است؛ نقش پلتفرمی بهتنهایی مجوز تغییر در محصول متصل ایجاد نمیکند.
نقش Unified Inventory و Topology در معماری
Unified Inventory؛ نمایش داراییهای متصل
Inventory فهرستی تلفیقی از دستگاهها، سایتها و دادههای در دسترس محصولات متصل ایجاد میکند. کارشناس میتواند تجهیزات یک شعبه، وضعیت سلامت و مسائل ثبتشده را کنار هم بررسی کند. پوشش به محصول و مجوز وابسته است؛ فهرست لزوماً همه داراییها را شامل نمیشود.
Topology؛ نمایش ارتباطات و وابستگیها
Topology رابطه میان دستگاهها و سایتها را بهشکل بصری نشان میدهد. در یک اختلال گسترده، این نقشه به تعیین داراییهای وابسته و مسیر احتمالی اثرگذاری خطا کمک میکند. کاملبودن نقشه به دادههای ارسالشده توسط محصولات متصل بستگی دارد.
ارتباط Telemetry، رویدادها و AI Agents
Telemetry دادههای عملیاتی مانند وضعیت اتصال، تأخیر و رویدادهای تجهیز را شامل میشود. Cloud Control اطلاعات موجود را در کنار Inventory و Topology به AI Assistant و AI Canvas میرساند تا تحلیل در بستر درست انجام شود. عاملهای تخصصی نیز میتوانند در محدوده مجوز خود از این زمینه استفاده کنند.
دادههای همگامسازیشده با سنجههای زنده متفاوتاند. نرخ بهروزرسانی هر منبع یکسان نیست؛ برای برخی محصولات در Topology بازهای در حدود ۱۵ دقیقه مستند شده است و پیش از تصمیم حساس باید زمان و منشأ داده بررسی شود. دید یکپارچه لزوماً لحظهای نیست؛ زمان ثبت هر داده اهمیت دارد.
قابلیتها و اجزای اصلی Cisco Cloud Control کداماند؟
Cloud Control امکان پرسش، همکاری، طراحی عامل و اجرای فرایند را فراهم میکند؛ دسترسی هر قابلیت به نسخه و اشتراک وابسته است.
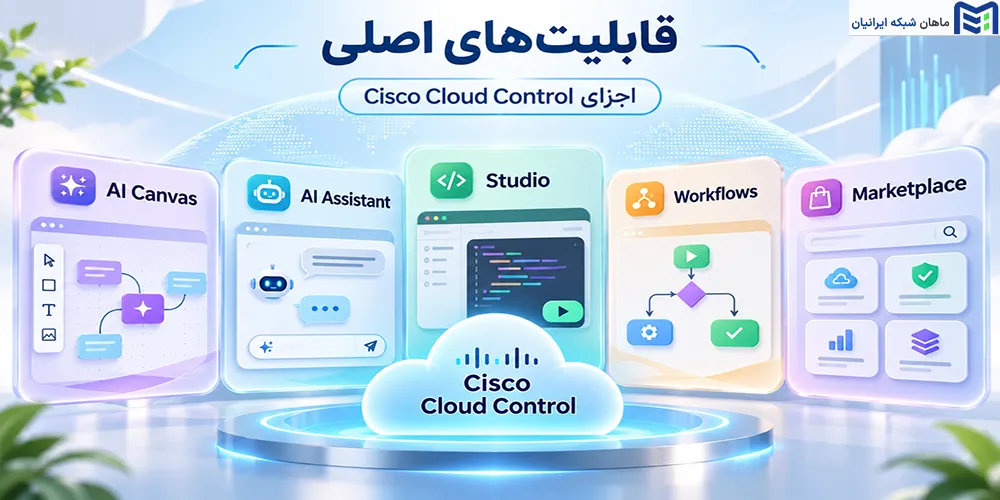
Cisco AI Canvas؛ محیط همکاری متخصصان و عاملهای هوشمند
AI Canvas فضایی مشترک برای نگهداری هشدارها، فرضیهها، شواهد، نتایج عاملها و تصمیمهای یک پرونده پیچیده است. هنگام تحویل شیفت NOC، بررسی کندی شعبه از همان پرونده ادامه مییابد. Canvas زمینه بررسی چنددامنهای را حفظ میکند. امکان بهاشتراکگذاری پرونده و دعوت همکاران کمک میکند شواهد فنی و تصمیمها هنگام ارجاع بین تیمهای شبکه، امنیت و زیرساخت از دست نروند.
Cisco AI Assistant؛ دستیار هوشمند مدیریت زیرساخت
AI Assistant درباره تجهیزات و هشدارها، متناسب با داده و مجوز پاسخ میدهد؛ برای مثال:
- Why are clients experiencing high latency at this site? یعنی چه شواهدی کندی کاربران این سایت را توضیح میدهند؟
- Which devices reported critical alerts after the last change? یعنی پس از آخرین تغییر، کدام تجهیزات هشدار بحرانی داشتهاند؟
پاسخ دستیار جایگزین تأیید علت ریشهای نیست.
Cloud Control Studio؛ توسعه قابلیتهای سفارشی
Studio ابزار توسعه عاملها و قابلیتهای سفارشی است. مثلاً رویههای رسیدگی به رخداد قابلاستفاده مجدد میشوند. وضعیت عرضه اجزای Studio باید مستقل بررسی شود.
Agent Builder و ساخت Agentهای تخصصی
Agent Builder برای تعریف مأموریت، اتصال ابزار و دانش، تنظیم مجوز، آزمون و انتشار عامل است. نمونه کاربرد آن عامل بررسی انطباق پیکربندی با سیاست سازمان است. فعالبودن تمام اتصالها برای همه مشتریان تضمینشده نیست. پیش از استقرار تولیدی، دسترسی عامل به سیستمهای حساس و نتیجه آزمایشهای ایمن باید بازبینی شود.
App Builder و ساخت اپلیکیشن و گردشکار
App Builder رابط و اپلیکیشن میسازد؛ Agent Builder رفتار و ابزار عامل را تعیین میکند. نمونه آن اپلیکیشن نمایش مدارک و تأییدهای رخداد است. قابلیتهای معرفیشده App Builder باید از نظر دسترسی عمومی جداگانه تأیید شوند.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
Cisco Agentic Workflows و اتوماسیون وظایف
Workflows جمعآوری شواهد، بررسی شرطها، تأیید و اقدام مجاز را استاندارد میکند. مثلاً چکلیست تشخیص اختلال را اجرا میکند. اجرای آن همچنان به مجوز و قابلیت محصول وابسته است.
Cloud Control Marketplace و ابزارهای شخص ثالث
Marketplace محل یافتن اپلیکیشنها و عاملها و اتصالهاست. MCP یا Model Context Protocol استاندارد باز اتصال عاملها به ابزارها و منابع داده است. مثلاً اتصال تیکتینگ میتواند شواهد پرونده را تکمیل کند؛ سازگاری باید بررسی شود. اتصال ابزار خارجی نباید مجوزی فراتر از نقش تعریفشده به عامل بدهد.
AI Assistant برای پرسش متمرکز است؛ AI Canvas برای تحقیق مشترک. AI Agent مؤلفهای تخصصی است که میتواند وظایف مشخصی را در چارچوب مجوزهای تعیینشده انجام دهد. این سه مفهوم معادل یکدیگر نیستند.
Cisco Cloud Control با کدام محصولات و سرویسها یکپارچه میشود؟
یکپارچهسازی به معنی دسترسی یکسان به تمام امکانات محصولات نیست. بعضی اتصالها Inventory و هشدار ارائه میکنند؛ برخی امکان ورود یکپارچه، انتقال به ابزار اصلی یا استفاده از مهارتهای اختصاصی در AI Canvas را فراهم میسازند.
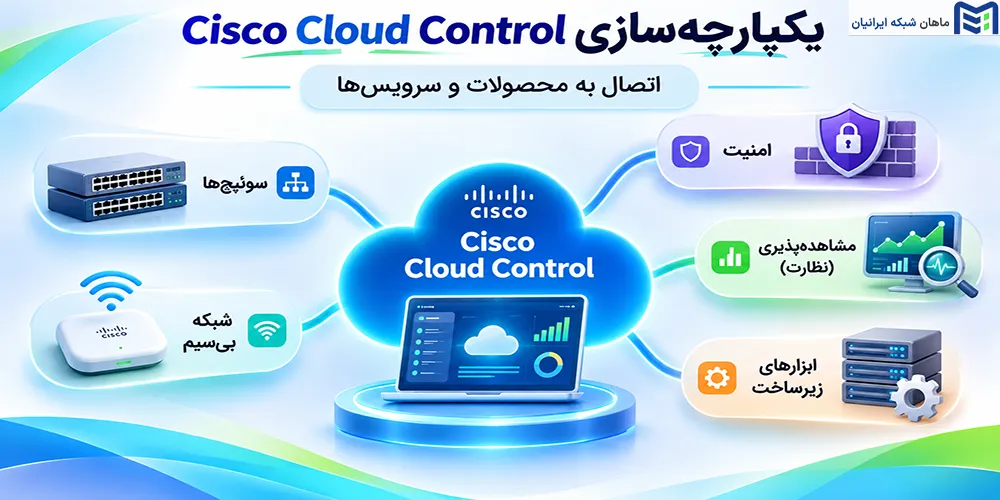
یکپارچهسازی با محصولات شبکه Cisco
Meraki برای شبکههای ابری، Catalyst Center برای شبکه سازمانی، Catalyst SD-WAN برای ارتباطات گسترده و Nexus Dashboard و Hyperfabric برای شبکه دیتاسنتر، هرکدام زمینه متفاوتی ارائه میکنند. برای Catalyst Center، راهنمای بهروزشده سیسکو اتصال از Products > Browse All Products یا در سناریوی SAML چندسازمانی از Meraki Global > Overview را شرح میدهد؛ نسخه سازگار، نقش مدیریتی و شناسه کاربر نیز باید بررسی شوند.
اتصال به ابزارهای نظارت، امنیت و زیرساخت
ThousandEyes درباره کیفیت مسیر، Splunk درباره دادههای عملیاتی، Intersight درباره زیرساخت پردازشی و Collaboration Control Hub درباره داراییها و سرویسهای ارتباطی زمینه تکمیلی فراهم میکنند. Security Cloud Control یک محصول امنیتی متمایز است و نباید با خود Cisco Cloud Control اشتباه گرفته شود.
| محصول یا سرویس | حوزه اصلی | کارکرد قابل بررسی در Cloud Control |
|---|---|---|
| Cisco Meraki | شبکه ابری | دارایی، وضعیت و هشدار |
| Catalyst Center | شبکه سازمانی | زمینه تجهیز و توپولوژی |
| Catalyst SD-WAN | WAN سازمانی | وضعیت مسیر و سایت |
| Nexus Dashboard | شبکه دیتاسنتر | دید فابریک و رویداد |
| Nexus Hyperfabric | فابریک ابری | دارایی و ارتباطات |
| ThousandEyes | تجربه دیجیتال | داده مسیر و کیفیت |
| Splunk | مشاهدهپذیری | داده و مهارت تحلیلی |
| Cisco Intersight | پردازش و سرور | دارایی و سلامت زیرساخت |
| Security Cloud Control | امنیت | زمینه هشدار امنیتی |
| Collaboration Control Hub | همکاری سازمانی | دارایی ارتباطی و انتقال به محصول |
بهعنوان نمونه، اتصال Splunk Cloud به نسخه سازگار، استقرار پشتیبانیشده و مجوزهای لازم نیاز دارد. پیش از اتکا به هر یکپارچهسازی باید نسخه، اشتراک، تنظیمات، نقشها و منطقه سرویس کنترل شود.
کاربرد Cisco Cloud Control در عیبیابی شبکه؛ بررسی یک سناریوی عملی
سناریوی فرضی و آموزشی: در شرکتی چندشعبهای با تجهیزات Cisco، کارکنان یک شعبه از کندی سرویس و افت کیفیت تماسهای Webex شکایت دارند. این مثال گزارش رخداد واقعی نیست و هیچ نتیجه عددی یا بهبود قطعی برای آن فرض نمیشود.
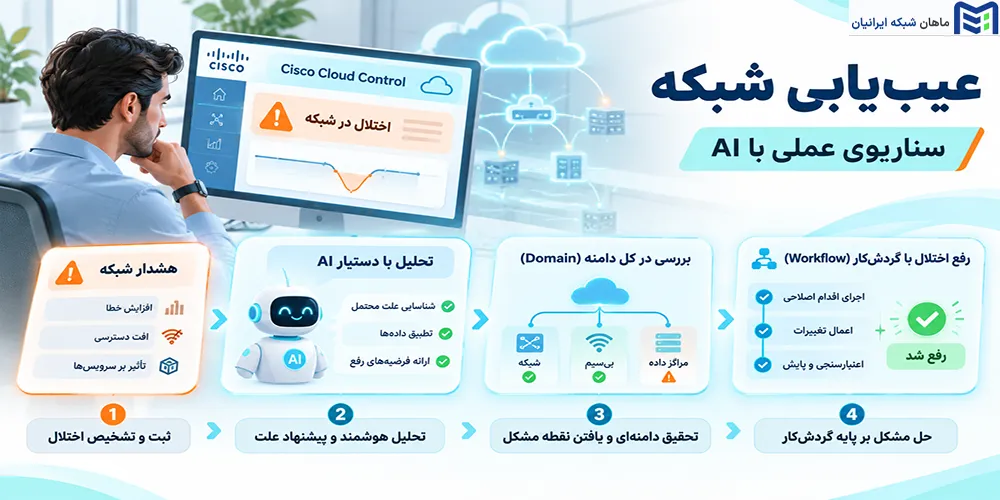
مرحله اول؛ شناسایی اختلال در تجهیزات و سرویسها
کارشناس NOC بازه شکایت و سرویسهای آسیبدیده را مشخص میکند. سپس در Actions، Inventory و Topology به وضعیت تجهیزات شعبه، هشدارهای مرتبط و اتصالهای بالادستی نگاه میکند. اگر ThousandEyes متصل باشد، داده تأخیر، ازدسترفت بسته و مسیر اینترنت نیز بررسی میشود. مقایسه با شعب سالم دامنه مشکل را روشن میکند.
مرحله دوم؛ بررسی اختلال با AI Assistant
کارشناس میپرسد: What changed before users started reporting latency at this branch? پاسخ احتمالی درباره تغییر اخیر یا هشدار WAN باید با رویدادهای واقعی سنجیده شود. همزمانی، علت را اثبات نمیکند. برای تشخیص، شواهد مستقل نیز لازماند.
مرحله سوم؛ تحلیل چنددامنهای در AI Canvas
برای ادامه بررسی، پروندهای در AI Canvas ساخته میشود. وضعیت سوئیچها، کیفیت مسیر، هشدارهای امنیتی، سوابق تغییر و اطلاعات تماسهای Webex در صورت دسترسی کنار هم قرار میگیرند. تیم فرضیههایی مانند ازدحام لینک، QoS نامناسب یا اختلال بیرونی را بررسی میکند.
مرحله چهارم؛ پیشنهاد راهکار و اجرای Workflow
پس از سنجش شواهد، Workflow برای بررسی تکمیلی یا اقدام پیشنهاد میشود. پیش از اصلاح مسیر یا سیاست QoS، باید محدوده اثر، مجوز اجرا، تأیید مسئول تغییر و طرح Rollback مشخص باشد. اگر اجرا خودکار پشتیبانی نشود، کارشناس اقدام را در کنترلر تخصصی انجام میدهد.
مرحله پنجم؛ بررسی نتیجه و ثبت گزارش
پس از تغییر، شاخصهای مسیر و تماس و بازخورد کاربران بررسی میشود. در پرونده باید مشخص باشد کدام شواهد علت ریشهای را تأیید کردهاند. «QoS ممکن است مشکلساز باشد» یک فرضیه است؛ «تغییر مشخص QoS باعث ازدحام شده» تنها با شواهد معتبر و آزمون قابلقبول است.
| مشکل | داده مورد بررسی | اقدام احتمالی | روش تأیید |
|---|---|---|---|
| کندی دسترسی | تأخیر، مسیر، ازدسترفت بسته | بررسی WAN یا سیاست مسیر | مقایسه سنجهها |
| افت کیفیت Webex | کیفیت تماس و شاخص شبکه | بررسی ازدحام یا QoS | پایش تماس آزمایشی |
| قطع متناوب | هشدار و تغییر اخیر | بازبینی تجهیز یا تغییر | آزمون پایداری |
تفاوت Cisco Cloud Control با Catalyst Center و Meraki Dashboard چیست؟
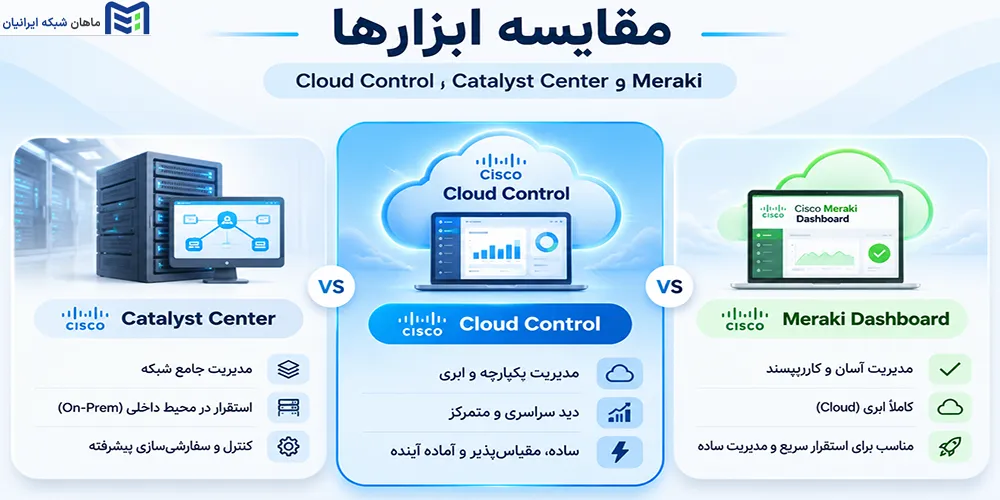
Cisco Cloud Control، Cisco Catalyst Center و Meraki Dashboard برای هدف یکسانی طراحی نشدهاند. Cloud Control لایهای برای هماهنگی عملیات و بررسی مسائل میان محصولات مختلف است؛ Catalyst Center کنترل و اتوماسیون تخصصی شبکههای سازمانی را بر عهده دارد و Meraki Dashboard مدیریت شبکههای Meraki را ارائه میکند. این ابزارها مکملاند.
تفاوت Cisco Cloud Control و Cisco Catalyst Center
Catalyst Center چرخه حیات، سیاستها و اتوماسیون شبکه Catalyst را مدیریت میکند. Cloud Control دادههای آن را کنار محصولات دیگر نمایش میدهد، نه همه تنظیمات تخصصی را نسخه سازگار ضروری است.
تفاوت Cisco Cloud Control و Cisco Meraki Dashboard
Meraki Dashboard تجهیزات و تنظیمات شبکه Meraki را مدیریت میکند. Cloud Control این زمینه را با دادههای ThousandEyes یا Intersight مرتبط میکند. برای پیکربندی، داشبورد تخصصی همچنان لازم است. سطح قابلیت AI در هر محصول نیز ممکن است متفاوت باشد.
آیا Cisco Cloud Control جایگزین ابزارهای مدیریتی قبلی میشود؟
خیر، جایگزین کامل و عمومی نیست. کنترلرهای محصول همچنان مسئول اجرای تخصصیاند. تفاوت جایگاه این ابزارها در جدول زیر خلاصه شده است:
| معیار | Cisco Cloud Control | Catalyst Center | Meraki Dashboard |
|---|---|---|---|
| دامنه | چند محصول و حوزه IT | شبکه سازمانی Catalyst | شبکه Meraki |
| هدف اصلی | عملیات یکپارچه و AgenticOps | مدیریت و اتوماسیون تخصصی | مدیریت ابری شبکه |
| قابلیت AI | بررسی و همکاری چنددامنهای | قابلیتهای وابسته به محصول | قابلیتهای وابسته به محصول |
| جایگاه | لایه هماهنگکننده | کنترلر تخصصی | داشبورد تخصصی |
انتخاب ابزار به معماری، مجوز و نیاز عملیاتی وابسته است؛ Cloud Control همه عملیات را خودکار نمیکند.
چگونه Cisco Cloud Control را فعال و راهاندازی کنیم؟
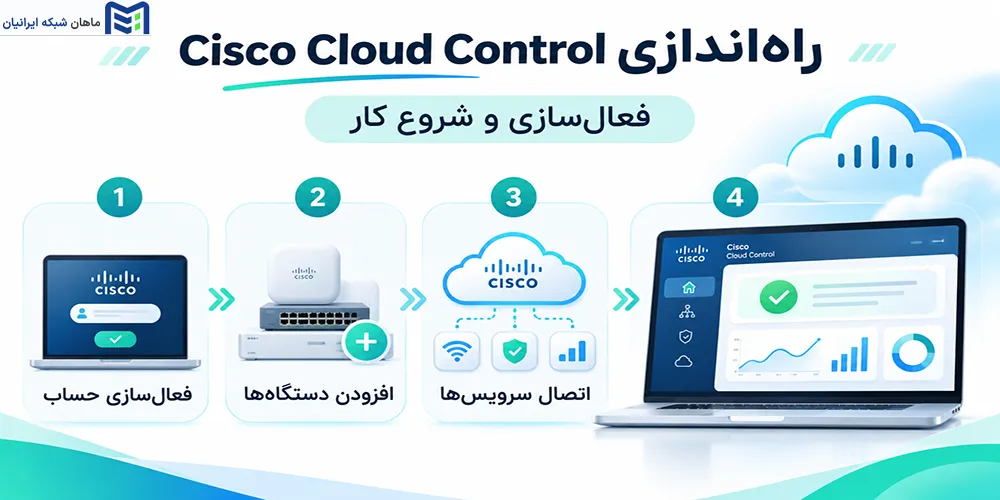
شروع Cloud Control به بررسی دسترسی و اتصال محصولات نیاز دارد، نه نصب روی سوئیچ. در Environment، Tenantهای مجاز محصولات کنار هم دیده میشوند؛ دادهها الزاماً جابهجا نمیشوند.
پیشنیازهای استفاده از Cisco Cloud Control
بررسی حساب کاربری، منطقه و سطح دسترسی
ابتدا باید امکان استفاده در منطقه سازمان، مجازبودن ایمیل کاری و داشتن نقش مدیریتی مناسب مشخص شود. اتصال هر محصول به مدیر مجاز نیاز دارد. یکسانبودن هویت ورود در سرویسهای متصل نیز در مراحل اتصال اهمیت دارد.
بررسی سازگاری محصولات و نسخهها
پیشنیازها متفاوتاند. برای مثال، مستندات فعلی Nexus Dashboard نسخه 4.x را ذکر میکنند؛ Catalyst Center نیز فهرست نسخههای مشخص و الزامات حساب کاربری دارد. Splunk Cloud علاوه بر نسخه پشتیبانیشده، شرایط استقرار و مجوز اختصاصی درخواست میکند. تعمیم این شرایط به همه تجهیزات اشتباه است.
مراحل اولیه Onboarding در Cisco Cloud Control
خلاصه مراحل رسمی با جزئیات متغیر محصول:
- بررسی امکان دسترسی: وضعیت منطقه، اشتراک و تأیید ایمیل سازمانی را کنترل کنید.
- ورود با حساب مجاز: با هویتی که در محصولات موردنظر شناخته شده وارد شوید.
- انتخاب محصول: در شروع، یکی از گزینههای پشتیبانیشده را برای اتصال برگزینید.
- انتخاب Tenant یا Organization و Environment: محدودههای مجاز را انتخاب و محیط مشترک را نامگذاری کنید.
- تأیید دسترسی و تکمیل اتصال: انتخابها و شرایط استفاده را بررسی و اتصال را تکمیل کنید.
- بررسی Inventory و Topology: داراییهای قابلمشاهده، روابط و دامنه مجوزها را ارزیابی کنید.
بررسی محیط مدیریتی پس از راهاندازی
Home نقطه شروع فعالیتهاست؛ AI Assistant به پرسشهای عملیاتی پاسخ میدهد؛ Inventory داراییها و Topology ارتباط آنها را نشان میدهند؛ Actions موارد نیازمند رسیدگی را اولویتبندی میکند. Admin Console برای مدیریت کاربران، Environment و اتصال محصولات به کار میرود. نمایش گزینهها به نسخه و مجوز وابسته است. اتصال موفق با رؤیت داده تأیید شود.
امنیت Cisco Cloud Control و کنترل دسترسی Agentic AI چگونه انجام میشود؟
پیشنهاد هوشمند زمانی مفید است که اختیار تغییر و دسترسی به دادهها کنترل شود. اجرای بدون نظارت میتواند اختلال ایجاد کند؛ حکمرانی عاملها حیاتی است. برنامه مدیریت تغییر باید مشخص کند چه عملیاتی فقط خواندنیاند، چه اقداماتی نیازمند مجوز اجرایی هستند و چه تغییراتی حتماً تأیید مسئول انسانی میخواهند.
نقش RBAC و سیاستهای امنیتی در کنترل دسترسی
RBAC سطح مشاهده و مدیریت هر نقش را تعیین میکند. در Cloud Control نقشهایی مانند Environment Admin، Environment Viewer و Integration Admin وجود دارند. مجوزهای محصول مستقلاند؛ مشاهده به معنی اختیار تغییر نیست. Tenant انتخابشده دامنه دادههای قابلاستفاده در تحلیل را محدود میکند.
Human-in-the-Loop و تأیید انسانی عملیات
تغییر سیاست دسترسی یا WAN به ارزیابی ریسک و تأیید مسئول نیاز دارد. Human-in-the-Loop یعنی انسان پیش از اجرای اقدام حساس، تصمیم را تأیید میکند. کنترل به Workflow و سیاست سازمان وابسته است.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
ثبت رخدادها، Audit Trail و مدیریت دادهها
Audit Log تغییرات و رویدادهای ثبتشده را برای بررسی و خروجیگرفتن در اختیار مدیران میگذارد. برای دادههای AI Canvas و AI Assistant نیز باید سیاست محرمانگی، نگهداری فایلهای بارگذاریشده، Data Residency و افشای اطلاعات حساس بررسی شود. طبق مستندات مدیریت، گزینه استفاده از دادههای تعامل با AI برای آموزش مدلها در Data Preferences وجود دارد و بهصورت پیشفرض فعال است؛ مدیر Environment میتواند آن را تغییر دهد.
اسناد Cisco Trust Portal باید با سیاست داخلی تطبیق داده شوند. هیچ ترکیبی از AI و کنترل دسترسی، امنیت مطلق را تضمین نمیکند. کنترلها باید مستمر بازبینی شوند.
مزایا و محدودیتهای Cisco Cloud Control برای سازمانها چیست؟
ارزش Cloud Control به پیچیدگی محیط و بلوغ عملیات بستگی دارد. در سازمان مناسب، کاهش جابهجایی میان داشبوردها و حفظ زمینه مشترک میتواند هماهنگی تیمها را سادهتر کند؛ اما به داده معتبر و نقشهای درست نیاز دارد.
مزایای استفاده از Cisco Cloud Control
تجمیع دید داراییها، ارتباط میان هشدارها و انتقال یک پرونده بین افراد، برای تیمهایی سودمند است که همزمان شبکه، امنیت و دیتاسنتر را مدیریت میکنند. Workflows نیز میتوانند اجرای چکلیستها و تصمیمهای تکراری را استاندارد کنند؛ بهشرط آنکه مراحل، مجوزها و معیارهای تأیید از پیش تعریف شده باشند.
محدودیتها و چالشهای پیادهسازی
پوشش یکپارچه به مدل محصول، نسخه، اشتراک، تنظیمات و منطقه سرویس وابسته است. داده ناقص یا قدیمی ممکن است تحلیل را گمراه کند. علاوه بر این، اتصال ابزارهای متعدد هزینه هماهنگی فرایند و آموزش تیم را از بین نمیبرد و امکانات معرفیشده لزوماً برای همه کاربران فعال نیستند.
| مزیت | پیششرط یا محدودیت |
|---|---|
| تحلیل مشترک | اتصال محصولات و کیفیت داده |
| گردشکار استاندارد | مجوز و طراحی فرایند |
| همکاری تیمها | نقشهای روشن و ثبت شواهد |
Cisco Cloud Control برای چه سازمانهایی مناسبتر است؟
سازمانهای چندشعبهای، NOC/SOCهای دارای چند ابزار و دیتاسنترهای متکی به محصولات متفاوت سیسکو، نامزدهای مناسبتری هستند. در شبکهای کوچک با یک داشبورد کارآمد و نیازهای محدود، چنین سطحی از یکپارچهسازی لزوماً توجیه عملیاتی ندارد.
لایسنس Cisco Cloud Control چگونه است و چه مناطقی به آن دسترسی دارند؟
مدل هزینه Cloud Control را باید از هزینه محصولات، اشتراکها و افزونههای متصل جدا کرد. این شرایط به معنی رایگانبودن تمام سرویسهای جانبی نیست.
آیا Cisco Cloud Control رایگان است؟
بر اساس صفحه رسمی محصول، Cisco Cloud Control و AI Canvas در اشتراک محصولات واجد شرایط سیسکو، از جمله سطوح Essential و Advantage، بدون هزینه افزوده معرفی شدهاند. قابلیتها به اشتراک و محصول وابستهاند. هزینه افزونهها باید جداگانه استعلام شود و مستند گردد.
وضعیت عرضه و دسترسی جغرافیایی Cisco Cloud Control
سیسکو این پلتفرم را ۲ ژوئن ۲۰۲۶ معرفی کرد و ۲۵ اوت ۲۰۲۶ دسترسی عمومی مشتریان آمریکا را اعلام کرد. راهنمای رسمی موجود در ۲۱ نوامبر ۲۰۲۶ همچنان عرضه عمومی را محدود به آمریکا میداند. بنابراین، برای سایر مناطق نباید دسترسی عمومی را قطعی فرض کرد؛ زمانبندی توسعه جغرافیایی و الزامات اقامت داده باید پیش از خرید دوباره بررسی شوند.
آینده مدیریت شبکه Cisco با Agentic AI چگونه خواهد بود؟
تحلیل پیشگیرانه و گردشکارهای چندمرحلهای میتوانند کار تیمها را از واکنش به هشدار به ارزیابی شواهد تغییر دهند. بااینحال، کیفیت داده و صحت خروجی عاملها همچنان تعیینکننده خواهد بود.
آیا شبکههای Cisco در آینده کاملاً خودمختار خواهند شد؟
خودکارسازی بیشتر محتمل است، اما شبکه کاملاً خودمختار برای همه سازمانها نتیجهای قطعی نیست. اقدامات حساس همچنان به سیاست و تأیید انسانی وابستهاند. قابلیتهایی که در نقشه راه معرفی شدهاند باید از ویژگیهای واقعاً منتشرشده جدا شوند؛ توسعه آینده را نمیتوان پیشاپیش معادل قابلیت امروز دانست.
سؤالات متداول درباره Cisco Cloud Control
Cisco Cloud Control چیست؟
Cisco Cloud Control پلتفرمی ابری برای ایجاد تجربه عملیاتی مشترک میان محصولات پشتیبانیشده سیسکو است. داراییها، توپولوژی و هشدارها را نمایش میدهد، بدون حذف ابزارهای تخصصی.
آیا Cisco Cloud Control همان Cisco Catalyst Center است؟
خیر. Catalyst Center مدیریت و اتوماسیون شبکههای Catalyst را ارائه میدهد. Cloud Control محصولات مختلف را هماهنگ میکند و اطلاعات Catalyst Center را کنار سایر سرویسها میگذارد.
Agentic AI در Cisco Cloud Control چه کاری انجام میدهد؟
Agentic AI به برنامهریزی بررسی، تحلیل شواهد و پیشنهاد یا پیگیری اقدام چندمرحلهای کمک میکند. اقدام عاملها به ابزار، مجوز و سیاست سازمان وابسته است.
آیا Cisco Cloud Control میتواند مشکلات شبکه را خودکار برطرف کند؟
در برخی فرایندهای پشتیبانیشده، اجرای Workflow مجاز امکانپذیر است؛ اما رفع خودکار همه مشکلات تضمین نمیشود. اجرا به محصول، مجوز و تأیید انسانی وابسته است.
تفاوت Cisco AI Canvas و AI Assistant چیست؟
AI Assistant برای پرسشهای متمرکز و توضیح وضعیت محصول استفاده میشود. AI Canvas محیط مشترک بررسی، همکاری با عاملها و نگهداری شواهد و تصمیمهای پرونده است.
آیا استفاده از Cisco Cloud Control نیاز به لایسنس دارد؟
استفاده به اشتراکهای واجد شرایط بستگی دارد. برای برخی اشتراکهای Essential و Advantage هزینه اضافی اعلام نشده، اما خدمات جانبی ممکن است هزینه داشته باشند.
آیا Cisco Cloud Control برای تمام سوئیچهای سیسکو قابل استفاده است؟
خیر. پشتیبانی همه مدلها تضمینشده نیست و از مسیر محصول متصل انجام میشود. مدل، نسخه، مسیر اتصال، مجوز و منطقه باید پیش از اجرا بررسی شوند.
کلام آخر؛ آیا Cisco Cloud Control آینده مدیریت شبکه است؟
Cisco Cloud Control تلاش میکند مدیریت جزیرهای را به عملیاتی هماهنگ میان شبکه، امنیت و زیرساخت تبدیل کند. Agentic AI عیبیابی را ساختارمند میکند، اما صحت داده و کنترل انسانی حیاتیاند. برای ارزیابی تناسب این رویکرد با شبکه سازمان، طراحی زیرساخت و انتخاب تجهیزات مناسب، میتوان از مشاوره تخصصی و اجرایی ماهان شبکه ایرانیان استفاده کرد.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور فیزیکی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.