
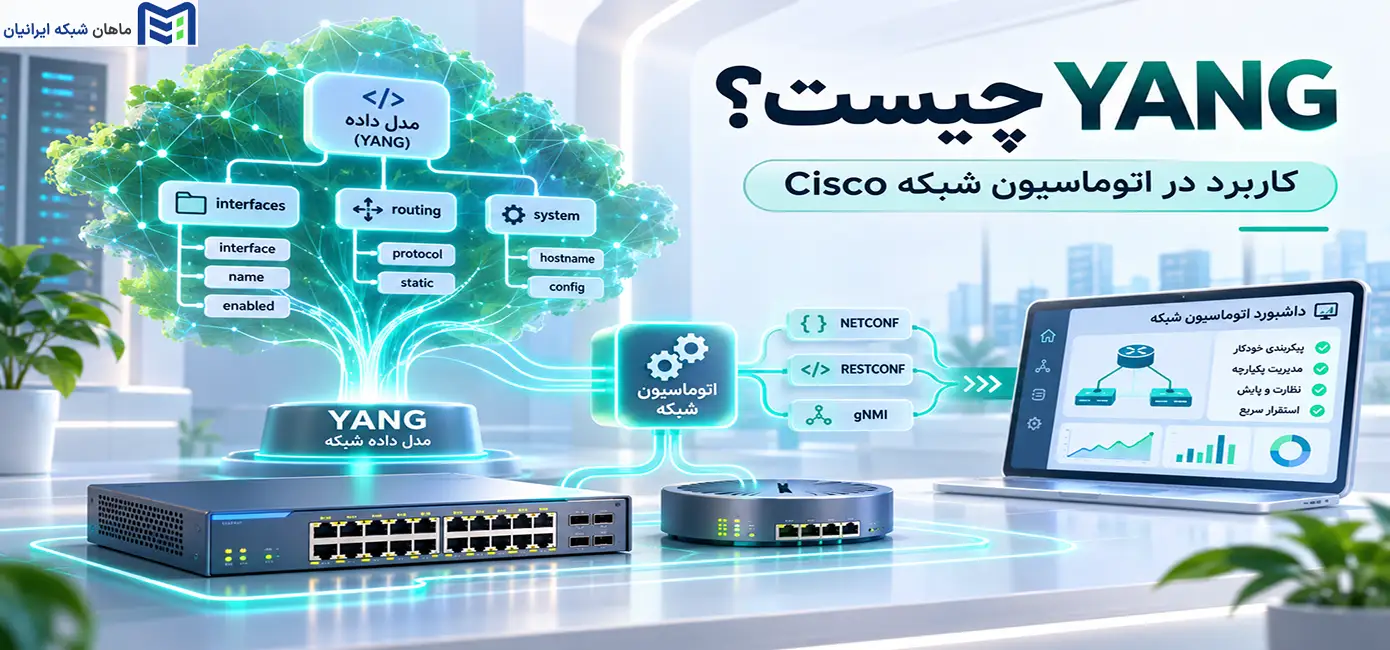
مدیریت دستی سوئیچها و روترهای Cisco، بهویژه در شبکههایی با تعداد زیادی تجهیزات، میتواند زمانبر و مستعد خطا باشد. تصور کنید قرار است وضعیت پورتها یا تنظیمات VLAN دهها سوئیچ سیسکو بررسی شود. انجام این کار از طریق دستورات CLI به صرف زمان و تکرار عملیات مشابه نیاز دارد؛ اما آیا میتوان این فرایند را خودکار کرد؟
برای پاسخ به این سؤال، ابتدا باید بدانیم YANG چیست و چه نقشی در مدیریت برنامهپذیر شبکه دارد.
YANG یک زبان استاندارد مدلسازی داده است که ساختار اطلاعات پیکربندی و وضعیت عملیاتی تجهیزات را تعریف میکند. این زبان در کنار پروتکلهایی مانند NETCONF و RESTCONF، امکان دسترسی ساختاریافته به اطلاعات و خودکارسازی بخشی از فرایندهای مدیریت شبکه Cisco را فراهم میسازد.
YANG چیست و چه کاربردی دارد؟
YANG چیست؟ YANG مخفف Yet Another Next Generation و یک زبان استاندارد مدلسازی داده (Data Modeling Language) است که برای تعریف ساختار اطلاعات پیکربندی، دادههای عملیاتی و برخی عملیات مدیریتی تجهیزات شبکه استفاده میشود. در Cisco، مدلهای YANG همراه با پروتکلهایی مانند NETCONF و RESTCONF، امکان مدیریت برنامهپذیر سوئیچها و روترها را فراهم میکنند.
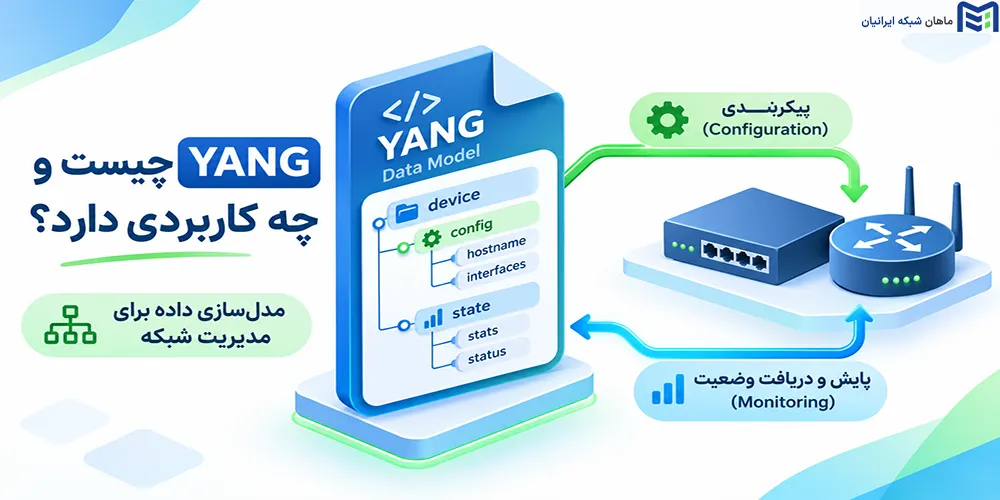
برای مثال، اگر یک سازمان دارای ۵۰ سوئیچ باشد، مدیر شبکه میتواند بهجای اتصال دستی به تمام دستگاهها، با استفاده از APIهای مبتنی بر مدل YANG اطلاعات موردنیاز را دریافت کند.
این اطلاعات در قالبهای ساختاریافتهای مانند JSON یا XML ارائه میشوند و با ابزارهایی مانند Python قابلپردازش هستند. به همین دلیل، YANG یکی از فناوریهای مهم در معماری اتوماسیون شبکه محسوب میشود.
YANG چیست و چگونه در تجهیزات شبکه کار میکند؟
YANG زبانی برای مدلسازی دادههای مدیریتی شبکه است که نسخه 1.1 آن در استاندارد RFC 7950 تعریف شده است. این زبان مشخص میکند اطلاعات تجهیزات چه ساختاری داشته باشند، هر داده از چه نوعی باشد و چه محدودیتهایی بر مقادیر آن اعمال شود.
برای درک عملکرد YANG، ابتدا باید مفهوم Data Model را بشناسیم.
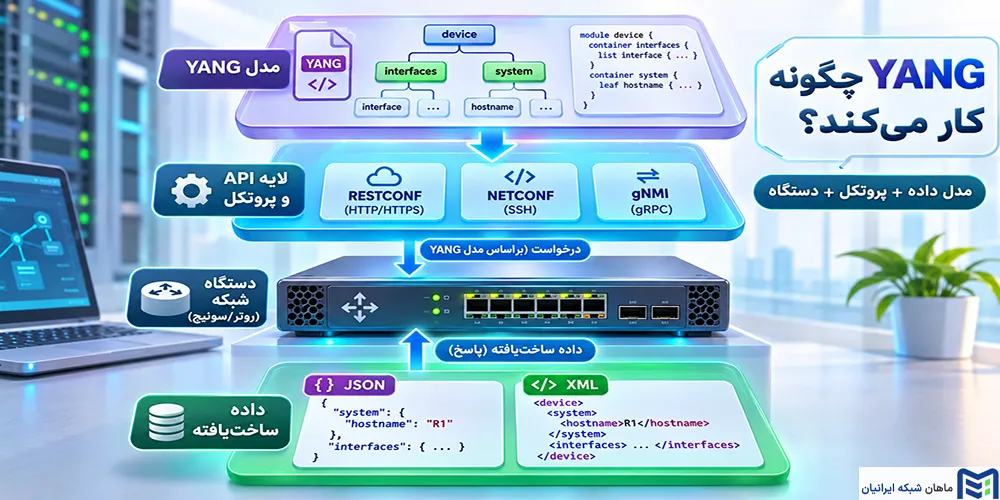
مدل داده مجموعهای از تعاریف است که نحوه سازماندهی اطلاعات یک سیستم را مشخص میکند. برای مثال، یک سوئیچ دارای اطلاعاتی مانند نام رابطها، وضعیت پورتها، آدرسهای IP و تنظیمات شبکه است. مدل داده مشخص میکند این اطلاعات چگونه تعریف و دستهبندی شوند.
YANG این ساختار را بهصورت یک Schema استاندارد توصیف میکند. درنتیجه، نرمافزارهای مدیریتی میتوانند ساختار دادهها را بشناسند و اطلاعات دریافتی را براساس قواعد مشخص پردازش کنند.
زبان YANG چگونه دادههای شبکه را مدلسازی میکند؟
فرض کنید قرار است اطلاعات یک Interface شامل نام، مقدار MTU و وضعیت فعالبودن آن مدلسازی شود.
یک مدل YANG میتواند ویژگیهای زیر را تعریف کند:
- name: نام رابط با نوع داده String
- mtu: مقدار MTU با نوع عددی و محدودیت مشخص
- enabled: وضعیت فعالبودن رابط با نوع Boolean
برای مثال، مدل تعیین میکند که ویژگی enabled باید یکی از مقادیر true یا false را داشته باشد.
بااینحال، YANG مقدار واقعی این ویژگی را مشخص نمیکند. مقدار در دادههای دستگاه قرار دارد و از طریق رابط مدیریتی قابلدسترسی است.
به بیان ساده، YANG مشخص میکند هر داده چه ساختار و ویژگیهایی دارد؛ درحالیکه مقدار آن از وضعیت یا پیکربندی واقعی دستگاه به دست میآید.
تفاوت YANG با پروتکلهای مدیریت شبکه چیست؟
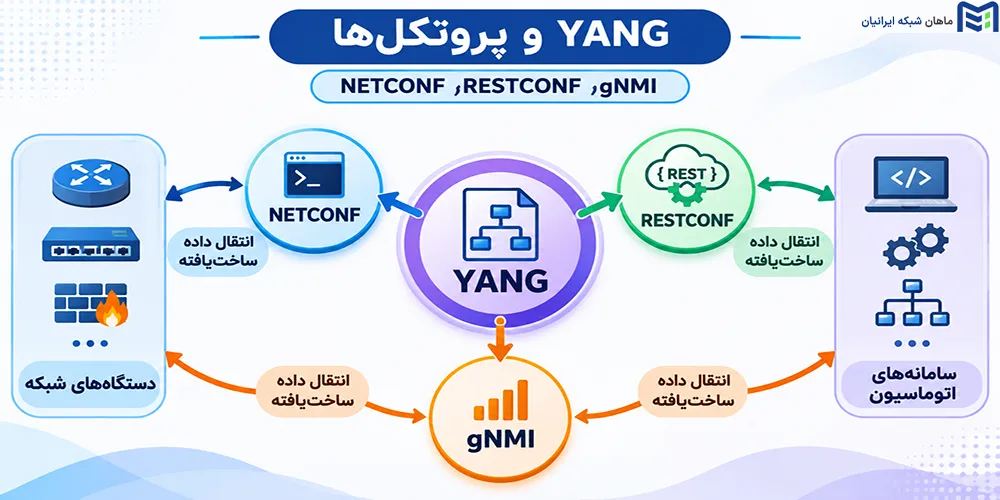
YANG یک زبان مدلسازی است، نه پروتکل انتقال اطلاعات. در مقابل، NETCONF و RESTCONF پروتکلهایی هستند که امکان تعامل با دادههای مدیریتی را فراهم میکنند.
برای مثال، YANG مشخص میکند اطلاعات یک Interface چگونه سازماندهی شوند؛ اما RESTCONF روشی برای دریافت این اطلاعات از طریق درخواست HTTP ارائه میدهد.
بنابراین، YANG را نباید یک API مستقل یا زبان برنامهنویسی عمومی دانست. این فناوری ساختار دادهها را تعریف میکند و پروتکلهای مدیریتی از آن ساختار برای تعامل با تجهیزات استفاده میکنند.
چرا استفاده از YANG در اتوماسیون شبکه Cisco اهمیت دارد؟
استفاده از YANG در اتوماسیون شبکه Cisco به استانداردسازی دادهها، کاهش فعالیتهای تکراری و مدیریت متمرکز تجهیزات کمک میکند. مدلهای داده ساختاریافته امکان پردازش ماشینی اطلاعات را فراهم میکنند و به نرمافزارهای مدیریتی اجازه میدهند بدون وابستگی کامل به خروجیهای متنی CLI با تجهیزات تعامل داشته باشند.
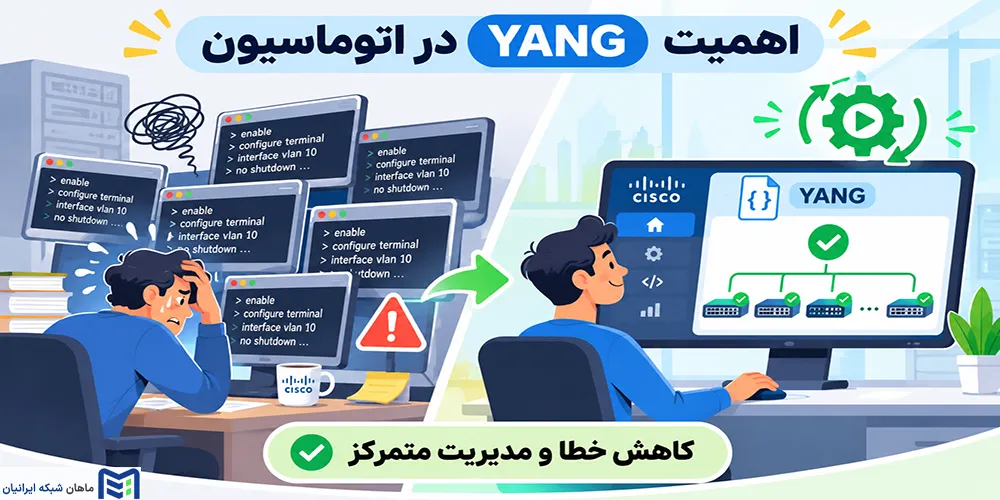
برای مثال، در یک سازمان با دهها سوئیچ، بررسی وضعیت Interfaceها یا تنظیمات شبکه از طریق دستورات دستی میتواند پیچیده باشد.
مدیریت مبتنی بر مدل، امکان طراحی فرایندهایی را فراهم میکند که این اطلاعات را بهصورت منظم دریافت و بررسی کنند.
کاهش خطاهای انسانی در پیکربندی تجهیزات سیسکو
یکی از مشکلات مدیریت دستی شبکه، احتمال واردکردن دستورات اشتباه یا اعمال تنظیمات متفاوت روی تجهیزات مشابه است.
مدلهای YANG با تعریف نوع داده، محدودیت مقادیر و روابط میان عناصر، امکان اعتبارسنجی ساختاری اطلاعات را فراهم میکنند.
برای مثال، اگر ویژگی مشخصی فقط مقادیر Boolean را بپذیرد، دادهای با نوع نامعتبر نمیتواند با قواعد آن مدل سازگار باشد.
علاوه بر این، استفاده از اسکریپتها و الگوهای قابلتکرار، احتمال بروز خطا در انجام عملیات مشابه را کاهش میدهد.
البته YANG تضمین نمیکند که تمام تنظیمات از نظر عملکرد شبکه صحیح باشند؛ اعتبارسنجی مدل با بررسی منطقی پیکربندی تفاوت دارد.
یکپارچهسازی مدیریت سوئیچها و روترها
در شبکههای سازمانی، ممکن است تجهیزات مختلفی با سیستمعاملها و قابلیتهای متفاوت وجود داشته باشند.
مدلهای YANG امکان ارائه اطلاعات در ساختارهایی مشخص را فراهم میکنند و به سامانههای مدیریتی کمک میکنند دادههای تجهیزات سازگار را یکپارچهسازی کنند.
برای مثال، یک نرمافزار مرکزی میتواند اطلاعات Interfaceهای چندین دستگاه را جمعآوری کرده و برای بررسی وضعیت شبکه نمایش دهد.
در محیطهای چندسازنده نیز استفاده از مدلهای استاندارد میتواند بخشی از تفاوت میان ساختار اطلاعات تجهیزات را کاهش دهد.
نقش YANG در مانیتورینگ و اتوماسیون سازمانی
مدلهای YANG علاوه بر دادههای پیکربندی، اطلاعات عملیاتی تجهیزات را نیز توصیف میکنند.
برای مثال، وضعیت واقعی رابطها، شمارندههای ترافیک و برخی شاخصهای عملکرد میتوانند در مدلهای داده تعریف شوند.
این اطلاعات در معماری Model-Driven Telemetry کاربرد دارند. در این رویکرد، سامانه مانیتورینگ میتواند دادههای مشخصی را دریافت کند یا در صورت پشتیبانی دستگاه، برای دریافت مستمر آنها اشتراک ایجاد کند.
درنتیجه، مانیتورینگ شبکه از وابستگی کامل به پردازش خروجیهای متنی فاصله میگیرد و از دادههای ساختاریافته استفاده میکند.
ساختار مدلهای YANG چگونه است؟
مدلهای YANG دارای ساختاری سلسلهمراتبی هستند که به آن YANG Data Tree گفته میشود. در این ساختار، اطلاعات در قالب گرههایی تعریف میشوند که هرکدام وظیفه مشخصی دارند.
برای مثال، اطلاعات Interfaceهای یک سوئیچ میتواند شامل یک مجموعه اصلی، فهرستی از رابطها و ویژگیهای مربوط به هر رابط باشد.
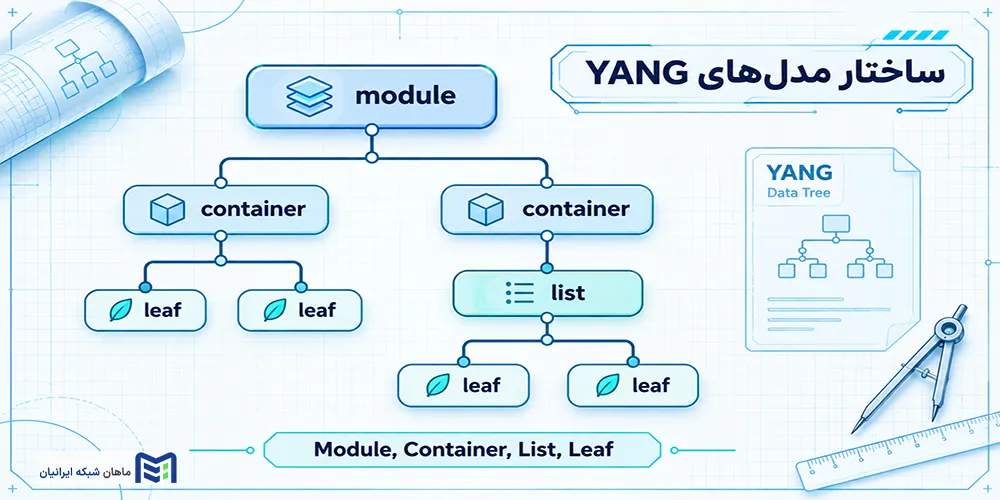
این ساختار باعث میشود نرمافزار مدیریتی بتواند جایگاه هر داده و ارتباط آن با سایر اطلاعات را تشخیص دهد.
آشنایی با YANG Module و ساختار درختی دادهها
واحد اصلی تعریف مدل در YANG، ماژول یا Module است.
هر ماژول مجموعهای از تعاریف مرتبط را شامل میشود و میتواند ساختار دادهها، انواع داده و عملیات مدیریتی را مشخص کند.
چهار مفهوم مهم در تعریف ماژول عبارتاند از:
Module: واحد اصلی مدل که ساختار دادهها و تعاریف مرتبط را در خود جای میدهد.
Namespace: شناسه یکتایی که برای تفکیک نامهای متعلق به ماژولهای مختلف استفاده میشود.
Prefix: نام کوتاهی که برای ارجاع به Namespace یک ماژول به کار میرود.
Revision: تاریخ نسخهای از ماژول که امکان شناسایی تغییرات آن را فراهم میکند.
برای مثال، یک مدل ساده مربوط به Interfaceها میتواند ساختار زیر را داشته باشد:
interfacesدر این ساختار، هر Interface یک رکورد است که ویژگیهای مشخصی دارد.
عناصر اصلی مدل YANG
در جدول زیر، مهمترین عناصر مورد استفاده در مدلهای YANG معرفی شدهاند.
| عنصر | تعریف مختصر | نمونه |
|---|---|---|
| module | واحد اصلی تعریف مدل | مدل interfaces |
| container | گروهبندی دادههای مرتبط | interfaces |
| list | مجموعهای از رکوردهای همساختار | فهرست interfaceها |
| leaf | گره دارای یک مقدار ساده | name یا mtu |
| leaf-list | فهرستی از مقادیر ساده | فهرست DNS Serverها |
| type | تعیینکننده نوع داده | string یا boolean |
| key | شناسه یکتای رکوردهای List | نام interface |
| grouping | ساختار قابلاستفاده مجدد | ویژگیهای مشترک رابطها |
این عناصر در کنار یکدیگر ساختار داده را شکل میدهند.
برای مثال، Container مربوط به Interfaceها میتواند شامل یک List باشد و هر رکورد این List دارای Leafهایی برای نمایش ویژگیهای رابط باشد.
تفاوت Container، List و Leaf در YANG
سه عنصر Container، List و Leaf نقش متفاوتی در ساختار مدل دارند.
Container برای گروهبندی گرههای مرتبط استفاده میشود. برای مثال، مجموعه اطلاعات مربوط به رابطهای شبکه میتواند در Container با نام interfaces قرار گیرد.
List مجموعهای از رکوردهای تکرارشونده با ساختار مشابه را تعریف میکند. در مثال رابطها، هر Interface یک رکورد از List محسوب میشود.
Leaf یک مقدار مشخص را نمایش میدهد. برای مثال، نام رابط یا وضعیت فعالبودن آن میتواند در یک Leaf تعریف شود.
بنابراین، Container دادههای مرتبط را سازماندهی میکند، List رکوردهای مشابه را نمایش میدهد و Leaf مقدار یک ویژگی را مشخص میکند.
مفهوم Configuration Data و Operational Data
در YANG، دادهها از نظر قابلیت پیکربندی به دو گروه اصلی تقسیم میشوند.
Configuration Data شامل دادههایی است که بهعنوان تنظیمات مدیریتی تعریف شدهاند؛ مانند وضعیت فعالبودن یک Interface یا مقدار پیکربندیشده MTU.
Operational Data وضعیت سیستم را توصیف میکند؛ مانند وضعیت عملیاتی رابط یا شمارندههای مربوط به ترافیک.
برای تفکیک این دادهها از ویژگی config استفاده میشود:
- config true: گره بهعنوان داده پیکربندی تعریف شده است.
- config false: گره بهعنوان داده غیرقابلپیکربندی تعریف شده است.
اگر config مشخص نشده باشد، مقدار آن معمولاً از گره والد به ارث میرسد. مقدار پیشفرض در سطح بالای درخت نیز true است.
نکته مهم این است که config false الزاماً به معنی داده لحظهای نیست. همچنین در معماری NMDA، Datastore عملیاتی میتواند دادههای پیکربندی اعمالشده و اطلاعات وضعیت را در کنار یکدیگر ارائه دهد.
نمونه ساده یک مدل YANG
برای آشنایی با نحوه تعریف مدل، نمونه آموزشی زیر را بررسی کنید:
module ravin-demo-interfaces {
این قطعه کد یک مدل آموزشی YANG 1.1 است و مدل رسمی تجهیزات Cisco محسوب نمیشود.
در این مثال، module مدل اصلی را تعریف میکند و namespace شناسه آن را مشخص میکند.
بخش grouping ساختاری قابلاستفاده مجدد ایجاد میکند. با دستور uses میتوان این ساختار را در بخشهای دیگر مدل به کار گرفت.
همچنین key “name” مشخص میکند که نام Interface برای شناسایی هر رکورد استفاده میشود.
مقدار MTU در این مدل دارای یک بازه آموزشی است. این بازه لزوماً با محدودیتهای تمام تجهیزات Cisco مطابقت ندارد.
انواع مدلهای YANG در تجهیزات Cisco کداماند؟
مدلهای YANG در تجهیزات Cisco را میتوان در سه خانواده اصلی Cisco Native، IETF و OpenConfig دستهبندی کرد.
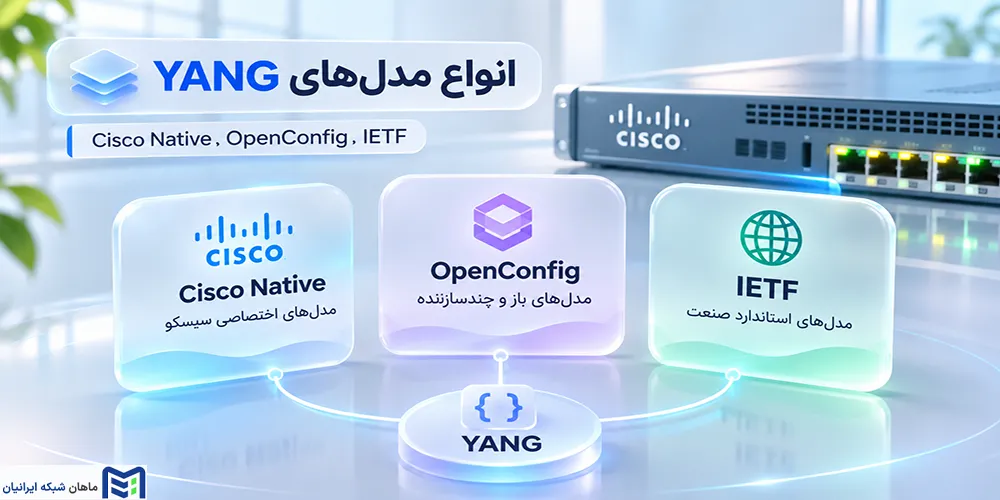
تفاوت آنها به منشأ توسعه، هدف طراحی و میزان وابستگی به تولیدکننده تجهیزات مربوط میشود.
مدلهای اختصاصی Cisco Native YANG
مدلهای Cisco Native YANG برای توصیف بسیاری از قابلیتها و تنظیمات اختصاصی تجهیزات این شرکت توسعه یافتهاند.
برای مثال، ماژول Cisco-IOS-XE-native بخشهایی از ساختار پیکربندی سیستمعامل IOS XE را مدلسازی میکند.
این مدلها زمانی کاربرد دارند که لازم باشد به قابلیتهایی دسترسی داشته باشیم که در مدلهای عمومی استاندارد پوشش داده نشدهاند.
بااینحال، همه دستورات CLI الزاماً معادل YANG ندارند و پشتیبانی از قابلیتها به نسخه و پلتفرم بستگی دارد.
مدلهای استاندارد IETF YANG
مدلهای IETF با هدف ایجاد تعاریف مشترک برای بخشهای مختلف مدیریت شبکه توسعه داده میشوند.
یکی از نمونههای شناختهشده، ماژول ietf-interfaces است که در RFC 8343 تعریف شده و ساختار اطلاعات رابطهای شبکه را مشخص میکند.
مدلهای استاندارد میتوانند وابستگی نرمافزار مدیریتی به ساختار اختصاصی یک تولیدکننده را کاهش دهند.
البته استفاده عملی از آنها مشروط به پشتیبانی دستگاه از مدل و قابلیتهای موردنیاز است.
مدلهای OpenConfig YANG
OpenConfig پروژهای برای توسعه مدلهای مشترک میان تولیدکنندگان مختلف تجهیزات شبکه است.
برای مثال، مدل openconfig-interfaces اطلاعات مربوط به رابطهای شبکه را در ساختاری مشترک تعریف میکند.
این مدلها برای سازمانهایی اهمیت دارند که زیرساخت آنها شامل تجهیزات چند سازنده است و میخواهند بخشی از فرایندهای مدیریت و مانیتورینگ را یکپارچه کنند.
| ویژگی | Cisco Native | IETF | OpenConfig |
|---|---|---|---|
| توسعهدهنده | Cisco | IETF | OpenConfig |
| هدف | قابلیتهای اختصاصی Cisco | استانداردسازی دادهها | مدلهای مشترک چندسازنده |
| وابستگی به سازنده | بالا | مستقل در تعریف مدل | مستقل در طراحی مدل |
| نمونه | Cisco-IOS-XE-native | ietf-interfaces | openconfig-interfaces |
وجود یک مدل در مخزن عمومی به معنی پشتیبانی تمام دستگاهها از همه قابلیتهای آن نیست. مدل، Revision و قابلیتهای پیادهسازیشده باید بررسی شوند.
ارتباط YANG با NETCONF، RESTCONF و gNMI چیست؟
YANG زبان مدلسازی داده است، درحالیکه NETCONF، RESTCONF و gNMI روشهایی برای دسترسی و مدیریت اطلاعات مدلشده ارائه میدهند. NETCONF بر عملیات مدیریتی مبتنی بر RPC تمرکز دارد، RESTCONF رابط HTTP API فراهم میکند و gNMI علاوه بر مدیریت داده، در سناریوهای Telemetry و دریافت اطلاعات عملیاتی کاربرد دارد.
نقش YANG در پروتکل NETCONF
NETCONF یا Network Configuration Protocol یک پروتکل استاندارد مدیریت شبکه است که در RFC 6241 تعریف شده است.
این پروتکل از پیامهای XML و ساختار Remote Procedure Call یا RPC برای تعامل با تجهیزات استفاده میکند.
از طریق NETCONF میتوان عملیات مختلفی مانند دریافت پیکربندی و تغییر تنظیمات در Datastoreهای پشتیبانیشده را انجام داد.
برای مثال، عملیات get-config برای دریافت پیکربندی و edit-config برای ویرایش دادههای پیکربندی استفاده میشود.
ارتباط NETCONF معمولاً از طریق SSH و پورت 830 برقرار میشود.
YANG در این معماری ساختار دادههایی را مشخص میکند که در درخواستها و پاسخهای NETCONF مورد استفاده قرار میگیرند.
ارتباط NETCONF با Datastoreهای تجهیزات
Datastore مجموعهای منطقی از دادههای مدیریتی است که NETCONF میتواند با آن تعامل داشته باشد.
سه Datastore مهم عبارتاند از:
running: پیکربندی جاری دستگاه را نگهداری میکند و برای مدیریت تنظیمات در حال استفاده به کار میرود.
candidate: در تجهیزات پشتیبانیکننده، امکان آمادهسازی تغییرات پیش از اعمال آنها را فراهم میکند.
startup: در پیادهسازیهایی که از آن پشتیبانی میکنند، پیکربندی مورد استفاده هنگام راهاندازی دستگاه را نگهداری میکند.
برای مثال، در دستگاهی که Candidate Datastore دارد، تغییرات میتوانند ابتدا آماده شوند و سپس با عملیات Commit به running منتقل شوند.
البته پشتیبانی از Candidate و Startup در تمام تجهیزات یکسان نیست. به همین دلیل، قابلیتهای NETCONF دستگاه باید پیش از اجرای عملیات بررسی شوند.
نقش YANG در پروتکل RESTCONF
RESTCONF یک پروتکل مدیریتی مبتنی بر HTTP است که در RFC 8040 استاندارد شده است.
این پروتکل امکان دسترسی برنامهنویسیشده به دادههای مدلشده با YANG را فراهم میکند و از قالبهای JSON و XML پشتیبانی میکند.
در RESTCONF از متدهای HTTP استفاده میشود:
- GET: دریافت اطلاعات
- POST: ایجاد منابع یا اجرای عملیات پشتیبانیشده
- PUT: ایجاد یا جایگزینی یک منبع
- PATCH: تغییر بخشی از دادههای یک منبع
- DELETE: حذف منبع
برای مثال، با یک درخواست GET میتوان اطلاعات Interfaceهای یک دستگاه را دریافت کرد.
در این فرایند، مدل YANG ساختار اطلاعات را مشخص میکند و RESTCONF روش دسترسی به آن را فراهم میسازد.
ارتباط YANG با gNMI و Model-Driven Telemetry
gNMI یا gRPC Network Management Interface یک رابط مدیریتی مبتنی بر gRPC است.
این فناوری امکان تعامل با دادههای مدلشده و ایجاد Subscription برای دریافت اطلاعات عملیاتی را فراهم میکند.
در معماری Model-Driven Telemetry، سامانه مانیتورینگ میتواند برای دریافت مجموعه مشخصی از دادهها اشتراک ایجاد کند.
دو روش مهم ارسال اطلاعات عبارتاند از:
SAMPLE: دادهها در بازههای زمانی مشخص ارسال میشوند.
ON_CHANGE: هنگام تغییر مقدار داده، بهروزرسانی ارسال میشود.
برای مثال، سامانه مانیتورینگ میتواند وضعیت رابطهای شبکه را از طریق Subscription دریافت کند.
پشتیبانی از این قابلیتها، مدلها و قالبهای داده به پیادهسازی دستگاه بستگی دارد.
تفاوت YANG با CLI و SNMP در مدیریت شبکه چیست؟
YANG از نظر ماهیت با CLI و SNMP یکسان نیست. YANG زبان مدلسازی داده است، CLI یک رابط مدیریتی و SNMP یک پروتکل مدیریت شبکه محسوب میشود.
بنابراین، مقایسه دقیقتر میان مدیریت مبتنی بر مدل YANG و سایر روشهای مدیریت تجهیزات انجام میشود.
تفاوت مدیریت مبتنی بر YANG با دستورات CLI
CLI امکان مدیریت مستقیم تجهیزات شبکه را از طریق دستورات متنی فراهم میکند.
برای مثال، دستور show interfaces در تجهیزات پشتیبانیکننده اطلاعات رابطها را نمایش میدهد.
در روش سنتی اتوماسیون CLI، نرمافزار ممکن است مجبور باشد خروجی متنی دستگاه را دریافت کرده و اطلاعات موردنیاز را از آن استخراج کند.
این کار در صورت تفاوت قالب خروجی میان نسخهها میتواند پیچیده شود.
در مقابل، APIهای مبتنی بر YANG اطلاعات را با ساختاری مشخص ارائه میدهند که پردازش ماشینی آنها سادهتر است.
بااینحال، CLI همچنان برای عیبیابی و مدیریت مستقیم تجهیزات اهمیت دارد.
مقایسه YANG و SNMP در مانیتورینگ شبکه
SNMP یا Simple Network Management Protocol یکی از پروتکلهای شناختهشده برای مانیتورینگ تجهیزات شبکه است.
در SNMP، اطلاعات مدیریتی با استفاده از MIB تعریف میشوند و از طریق شناسههایی مانند OID قابلدسترسی هستند.
YANG نیز ساختار دادهها را تعریف میکند، اما مدلهای آن میتوانند اطلاعات پیکربندی، وضعیت عملیاتی و عملیات مدیریتی را توصیف کنند.
ازآنجاکه YANG یک پروتکل ارتباطی نیست، جایگزین مستقیم SNMP محسوب نمیشود.
چه زمانی استفاده از YANG انتخاب مناسبتری است؟
مدیریت مبتنی بر YANG زمانی مناسب است که نیاز به دریافت منظم اطلاعات چندین دستگاه، اجرای عملیات تکرارپذیر یا یکپارچهسازی تجهیزات با سامانههای نرمافزاری وجود داشته باشد.
| ویژگی | CLI | SNMP | مدیریت مبتنی بر YANG |
|---|---|---|---|
| ساختار داده | عمدتاً متن | MIB و OID | Schema مشخص |
| قابلیت اتوماسیون | با اسکریپت | مناسب مانیتورینگ | مناسب API و اتوماسیون |
| پیچیدگی | ساده برای عملیات مستقیم | نیازمند شناخت MIB | نیازمند شناخت مدل و پروتکل |
| کاربرد | پیکربندی و عیبیابی | مانیتورینگ | پیکربندی و مانیتورینگ ساختاریافته |
در عمل، این روشها میتوانند مکمل یکدیگر باشند و انتخاب مناسب به نیاز سازمان بستگی دارد.
پیشنیازهای استفاده از YANG در سوئیچها و روترهای Cisco
استفاده از YANG در تجهیزات Cisco به پشتیبانی دستگاه از مدل داده و پروتکل مدیریتی موردنظر وابسته است.
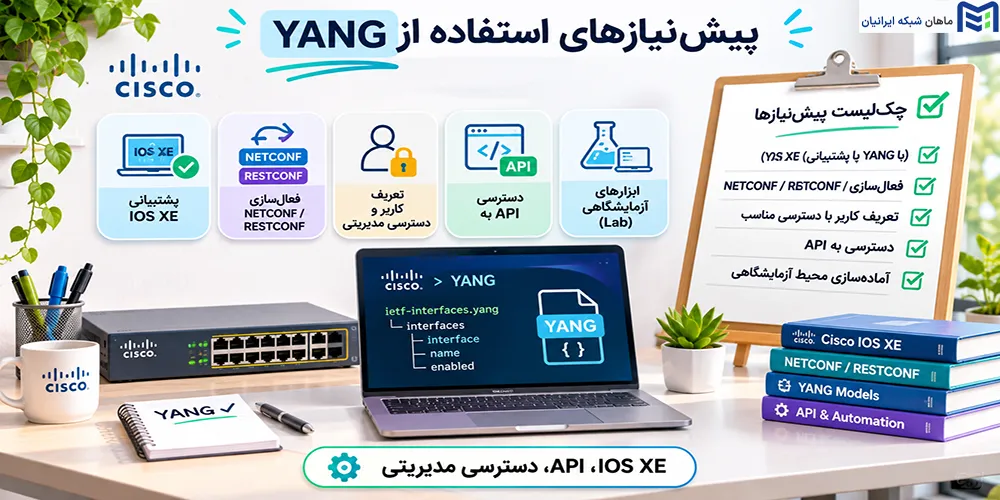
تمام تجهیزات و نسخههای Cisco قابلیتهای یکسانی ندارند. بنابراین، پیش از اجرای اتوماسیون باید سازگاری مدل، وضعیت سرویسهای مدیریتی و شرایط دسترسی بررسی شود.
بررسی سازگاری Cisco IOS XE با مدلهای YANG
برخی تجهیزات خانواده Catalyst 9000 و روترهای منتخب Cisco IOS XE از قابلیتهای Model-Driven Programmability پشتیبانی میکنند.
بااینحال، پشتیبانی از یک مدل مشخص باید برای همان پلتفرم و نسخه سیستمعامل تأیید شود.
برای مشاهده نسخه سیستمعامل میتوان در دستگاه سازگار از دستور زیر استفاده کرد:
show version
سپس باید مستندات Programmability مربوط به همان نسخه و فهرست مدلهای پشتیبانیشده بررسی شوند.
همچنین YANG Library میتواند اطلاعات مهمی درباره ماژولها و قابلیتهای اعلامشده توسط دستگاه ارائه دهد.
فعالسازی سرویسهای مدیریتی موردنیاز
برای دسترسی برنامهپذیر به تجهیزات، سرویسهایی مانند NETCONF یا RESTCONF باید فعال باشند.
در سناریوهای NETCONF معمولاً از SSH و در RESTCONF از HTTPS استفاده میشود.
علاوه بر فعالسازی سرویس، وجود شرایط زیر ضروری است:
- دسترسی IP به رابط مدیریتی دستگاه
- حساب کاربری معتبر
- مجوز مناسب برای عملیات
- دسترسی به پورت ارتباطی
- پشتیبانی مدل و قابلیت موردنیاز
تنظیمات AAA نیز باید با سیاستهای امنیتی سازمان هماهنگ باشد.
ملاحظات امنیتی قبل از اجرای اتوماسیون
فعالسازی APIهای مدیریتی بدون کنترل دسترسی مناسب میتواند ریسک امنیتی ایجاد کند.
در RESTCONF باید از HTTPS و اعتبارسنجی صحیح گواهی TLS استفاده شود.
همچنین رعایت اصل حداقل مجوز، استفاده از AAA و محدودسازی دسترسی به شبکه مدیریتی اهمیت دارد.
در محیط عملیاتی بهتر است حسابهای اتوماسیون فقط مجوزهای ضروری داشته باشند.
برای عملیات تغییر پیکربندی نیز باید نسخه پشتیبان، محیط آزمایش و روش بازگردانی تغییرات پیشبینی شود.
آموزش کار با YANG در Cisco IOS XE بهصورت عملی
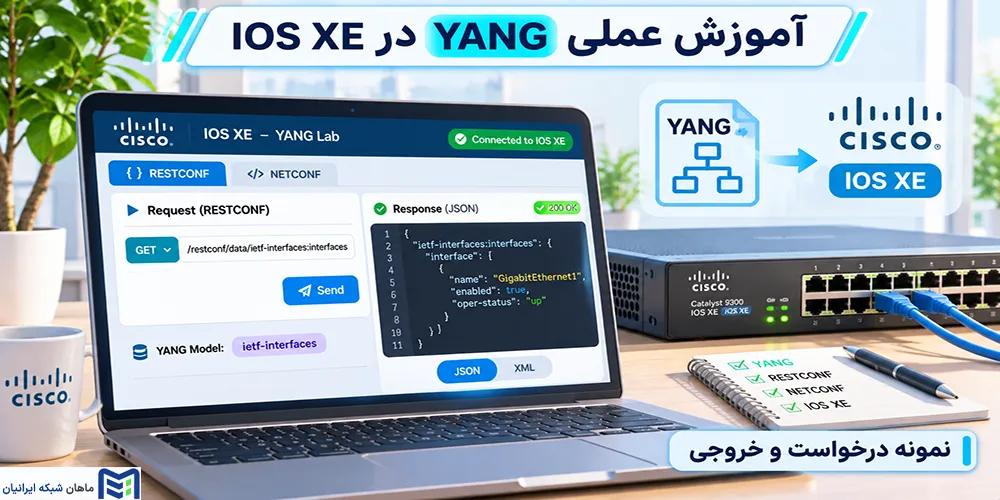
در این بخش، یک سناریوی آموزشی برای دریافت اطلاعات Interfaceهای یک دستگاه Cisco IOS XE از طریق RESTCONF بررسی میکنیم.
هدف این است که بدون تغییر تنظیمات دستگاه، اطلاعات رابطهای شبکه را در قالب JSON دریافت کرده و ساختار دادهها را براساس مدل YANG تحلیل کنیم.
سناریو با درنظرگرفتن سوئیچ Cisco Catalyst 9300 و راهنمای Cisco IOS XE Dublin 17.12.x طراحی شده است.
دستورات آمادهسازی با مستندات رسمی Cisco مطابقت دارند؛ بااینحال، این سناریو روی دستگاه واقعی اجرا نشده و پاسخ JSON ارائهشده نمونه آموزشی است. پشتیبانی مدل باید پیش از اجرا روی دستگاه مقصد بررسی شود.
مرحله اول؛ آمادهسازی محیط آزمایش
برای اجرای این سناریو به دستگاه سازگار با Cisco IOS XE، دسترسی مدیریتی معتبر و ابزار ارسال درخواست HTTP نیاز داریم.
مشخصات محیط آموزشی به شکل زیر در نظر گرفته میشوند:
| مشخصه | مقدار |
|---|---|
| پلتفرم نمونه | Cisco Catalyst 9300 |
| شاخه نرمافزاری | IOS XE 17.12.x |
| آدرس آموزشی | 192.0.2.10 |
| پروتکل | RESTCONF |
| مدل هدف | ietf-interfaces |
| قالب پاسخ | JSON |
| ابزارها | curl و Python |
آدرس 192.0.2.10 برای مستندسازی رزرو شده است و باید با آدرس واقعی آزمایشگاه جایگزین شود.
همچنین به حساب کاربری دارای مجوز مناسب و گواهی معتبر برای اتصال HTTPS نیاز داریم.
مرحله دوم؛ فعال کردن NETCONF و RESTCONF
در دستگاه سازگار با نسخه موردنظر میتوان از دستورات زیر برای آمادهسازی اولیه سرویسها استفاده کرد:
enableدر این مجموعه:
netconf-yang سرویس NETCONF را فعال میکند.
restconf رابط RESTCONF را فعال میکند.
ip http secure-server سرویس HTTPS دستگاه را فعال میکند.
برای سناریوی GET مبتنی بر RESTCONF، فعالسازی NETCONF الزام مستقلی نیست؛ اما هر دو سرویس برای آشنایی با مدیریت مبتنی بر مدل نشان داده شدهاند.
این دستورات جایگزین تنظیمات کامل AAA، گواهی TLS و کنترل دسترسی مدیریتی نمیشوند.
مرحله سوم؛ شناسایی مدل YANG پشتیبانیشده
پیش از ارسال درخواست باید بررسی کنیم که دستگاه از ماژول ietf-interfaces پشتیبانی میکند.
یکی از روشهای انجام این کار استفاده از YANG Library است.
در پیادهسازیهایی که از RFC 8525 پشتیبانی میکنند، میتوان مسیر زیر را بررسی کرد:
/restconf/data/ietf-yang-library:yang-library
در برخی نسخههای قدیمیتر ممکن است ساختار YANG Library متفاوت باشد و از modules-state استفاده شود.
همچنین میتوان از Cisco YANG Suite یا قابلیتهای NETCONF برای بررسی ماژولها و نسخههای پشتیبانیشده استفاده کرد.
نکته مهم این است که وجود فایل مدل در مخزن عمومی لزوماً به معنی پشتیبانی آن روی دستگاه موردنظر نیست.
مرحله چهارم؛ دریافت اطلاعات رابطهای شبکه
پس از تأیید پشتیبانی مدل، میتوان درخواست GET را با ابزار curl ارسال کرد:
curl --request GET \در این دستور:
- GET نوع درخواست HTTP است.
- /restconf/data/ مسیر دسترسی به دادههای RESTCONF است.
- ietf-interfaces:interfaces به Container موردنظر اشاره میکند.
- هدر Accept فرمت JSON را درخواست میکند.
- –user نام کاربری را مشخص میکند.
- –cacert فایل CA مورداعتماد برای اعتبارسنجی TLS را معرفی میکند.
فایل گواهی باید با گواهی سرور سازگار باشد و آدرس مقصد نیز باید با هویت ثبتشده در گواهی مطابقت داشته باشد.
استفاده از –insecure برای غیرفعالکردن اعتبارسنجی TLS روش استاندارد و امنی نیست و توصیه نمیشود.
مرحله پنجم؛ بررسی ساختار داده خروجی
در صورت موفقیت درخواست و پشتیبانی دستگاه از مدل موردنظر، اطلاعات میتوانند در قالب JSON بازگردانده شوند.
نمونه زیر صرفاً برای آموزش ساختار داده است و خروجی ثبتشده از دستگاه واقعی محسوب نمیشود:
{این نمونه براساس ساختار تعریفشده در RFC 8343 طراحی شده است.
فیلدهای اصلی آن عبارتاند از:
name: نام رابط شبکه را نمایش میدهد.
type: نوع Interface را مشخص میکند.
enabled: وضعیت فعالبودن رابط در پیکربندی را نشان میدهد.
oper-status: وضعیت عملیاتی رابط را توصیف میکند.
باید توجه داشت که enabled: true الزاماً به معنی برقرار بودن لینک نیست. ممکن است رابط از نظر پیکربندی فعال باشد، اما وضعیت عملیاتی آن Down باشد.
همچنین وجود دادههای عملیاتی مانند oper-status در پاسخ واقعی به نسخه مدل، Datastore و پیادهسازی دستگاه بستگی دارد.
چگونه اطلاعات خروجی را در اسکریپت Python پردازش کنیم؟
برای دریافت و پردازش خودکار اطلاعات میتوان از کتابخانه requests استفاده کرد.
نمونه زیر درخواست GET ارسال میکند و اطلاعات رابطها را نمایش میدهد:
import os
در این کد، ابتدا با استفاده از requests.get درخواست HTTPS ارسال میشود.
اطلاعات احراز هویت از متغیرهای محیطی خوانده میشوند تا رمز عبور مستقیماً در کد قرار نگیرد.
سپس تابع response.json() پاسخ را به ساختار قابلپردازش Python تبدیل میکند.
حلقه for اطلاعات هر رابط را استخراج کرده و نمایش میدهد.
با توسعه همین روش میتوان اطلاعات چندین دستگاه را جمعآوری و برای گزارشگیری استفاده کرد.
این مثال فقط عملیات خواندن انجام میدهد. تغییر پیکربندی باید با آزمایش اولیه، تهیه Backup و برنامه Rollback همراه باشد.
بهترین ابزارها برای مشاهده و مدیریت مدلهای YANG
برای کار با مدلهای YANG ابزارهای مختلفی وجود دارد که هرکدام بخش مشخصی از فرایند بررسی مدل، آزمایش API یا توسعه اتوماسیون را پوشش میدهند.
Cisco YANG Suite چیست؟
Cisco YANG Suite مجموعهای از ابزارهای مرتبط با YANG است که Cisco DevNet ارائه میکند.
این ابزار امکان مشاهده ساختار مدلها، مدیریت مجموعه ماژولها و کار با قابلیتهای مدیریتی مبتنی بر مدل را فراهم میکند.
دو مفهوم مهم در آن عبارتاند از:
Device Profile: مشخصات دستگاه و اطلاعات موردنیاز برای اتصال به آن را نگهداری میکند.
Module Set: مجموعهای از ماژولهای YANG است که برای بررسی یا اجرای یک سناریوی مشخص انتخاب میشوند.
با استفاده از این ابزار میتوان مدلها را مرور کرد و پیش از توسعه اسکریپت، ساختار دادههای موردنیاز را شناخت.
ابزارهای pyang، Postman و Python
ابزار pyang برای اعتبارسنجی و نمایش ساختار مدلهای YANG استفاده میشود.
برای مثال:
pyang -f tree example.yang
این دستور ساختار درختی مدل را نمایش میدهد.
Postman برای ساخت و آزمایش درخواستهای RESTCONF کاربرد دارد.
Python نیز برای پردازش دادههای دریافتی، توسعه اسکریپتهای مدیریتی و اجرای فرایندهای اتوماسیون استفاده میشود.
این ابزارها جایگزین یکدیگر نیستند و معمولاً در مراحل متفاوت کار با YANG مورد استفاده قرار میگیرند.
محدودیتها و خطاهای رایج هنگام استفاده از YANG در Cisco
با وجود مزایای YANG، استفاده از آن محدودیتهایی دارد. ناسازگاری مدلها، مشکلات ارتباطی و خطاهای ساختاری از موانع رایج هستند.
عدم پشتیبانی دستگاه از مدل YANG موردنظر
ممکن است دستگاه از ماژول یا بخشی از قابلیتهای آن پشتیبانی نکند.
در این شرایط باید YANG Library، نسخه سیستمعامل و مستندات پلتفرم بررسی شوند.
خطاهای ارتباطی و احراز هویت
اشتباهبودن اطلاعات ورود، غیرفعالبودن سرویس یا محدودیت دسترسی میتواند باعث شکست درخواست شود.
بررسی وضعیت HTTPS یا SSH، حساب کاربری و تنظیمات AAA برای شناسایی مشکل ضروری است.
خطاهای Schema و ساختار درخواست
اگر مسیر API اشتباه باشد یا داده ارسالی با محدودیتهای مدل مطابقت نداشته باشد، درخواست ممکن است رد شود.
در این حالت باید Namespace، نوع داده و ساختار درخواست بررسی شوند.
مشکلات مربوط به تغییر پیکربندی
درخواستهای تغییر تنظیمات ممکن است بر عملکرد شبکه تأثیر بگذارند.
به همین دلیل، اجرای آنها باید با بررسی وابستگیها، تهیه Backup و پیشبینی روش Rollback همراه باشد.
| خطا | علتهای احتمالی | روش بررسی |
|---|---|---|
| HTTP 401 | احراز هویت ناموفق | بررسی حساب کاربری و سرویس احراز هویت |
| HTTP 403 | مجوز دسترسی ناکافی | بررسی سطح مجوز و سیاستهای امنیتی |
| HTTP 404 | مسیر یا منبع نامعتبر | بررسی API Path و مدل پشتیبانیشده |
| Validation Error | مغایرت داده با Schema | بررسی نوع داده و مقادیر مجاز |
کدهای خطا همیشه یک علت قطعی ندارند. برای تشخیص دقیق باید بدنه پاسخ HTTP و اطلاعات ثبتشده در دستگاه نیز بررسی شود.
سؤالات متداول درباره YANG و کاربرد آن در سیسکو
آیا تمام سوئیچهای Cisco از YANG پشتیبانی میکنند؟
خیر. پشتیبانی از YANG به مدل دستگاه، سیستمعامل، نسخه نرمافزار و قابلیتهای پیادهسازیشده بستگی دارد و باید پیش از استفاده بررسی شود.
آیا برای استفاده از YANG باید Python بلد باشیم؟
خیر. برای بررسی مدلها میتوان از ابزارهایی مانند YANG Suite استفاده کرد؛ اما یادگیری Python برای توسعه و مقیاسدهی اتوماسیون شبکه مفید است.
تفاوت OpenConfig YANG با Cisco Native YANG چیست؟
OpenConfig بر مدلهای مشترک برای مدیریت تجهیزات چندسازنده تمرکز دارد؛ درحالیکه Cisco Native بسیاری از قابلیتها و ویژگیهای اختصاصی تجهیزات Cisco را مدلسازی میکند.
کلام آخر؛ آیا YANG آینده اتوماسیون شبکه Cisco است؟
در پاسخ به سؤال YANG چیست، میتوان آن را یکی از پایههای مهم مدیریت برنامهپذیر شبکه دانست. YANG با تعریف ساختار استاندارد دادهها و استفاده در کنار NETCONF، RESTCONF و ابزارهای اتوماسیون، امکان مدیریت ساختاریافته تجهیزات Cisco را فراهم میکند. بااینحال، این فناوری جایگزین کامل CLI، SNMP یا دانش فنی مهندس شبکه نیست؛ بلکه قابلیتهای جدیدی به روشهای مدیریت زیرساخت اضافه میکند.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور سازمانی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.