

اینجاست که پرسش VXLAN چیست؟ اهمیت پیدا میکند. فناوری VXLAN امکان انتقال ترافیک Layer 2 بر بستر شبکههای IP را فراهم میکند و در ترکیب با EVPN، یکی از فناوریهای کلیدی در طراحی Fabricهای مدرن به شمار میرود.
در این مقاله، مفاهیم و نحوه عملکرد VXLAN را از مباحث پایه تا معماری و کاربردهای تخصصی آن بررسی میکنیم. این راهنما برای مهندسان شبکه، کارشناسان IT، متخصصان دیتاسنتر و دانشجویان پیشرفته شبکه نوشته شده است. آشنایی اولیه با Ethernet ،VLAN و IP Routing به درک بهتر مطالب کمک میکند؛ بااینحال، مفاهیم تخصصی نیز بهصورت مرحلهبهمرحله و با زبانی روشن توضیح داده میشوند.
VXLAN چیست و چه مشکلی را در شبکه حل میکند؟
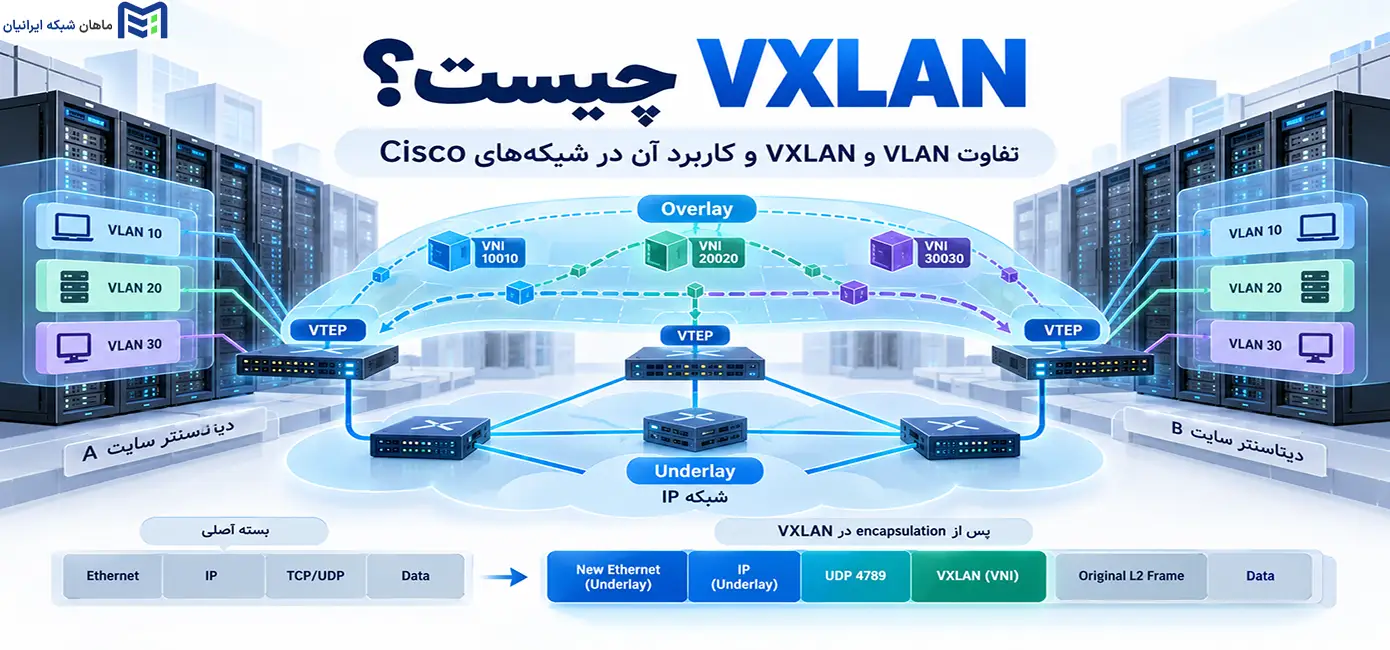
VXLAN یا Virtual Extensible LAN یک فناوری Network Overlay است که فریمهای Ethernet را داخل بستههای UDP/IP قرار میدهد. به این ترتیب، دو میزبان در یک شبکه منطقی Layer 2 میتوانند از طریق زیرساخت Routed Layer 3 ارتباط برقرار کنند، حتی اگر به سوئیچهای فیزیکی متفاوتی متصل باشند.
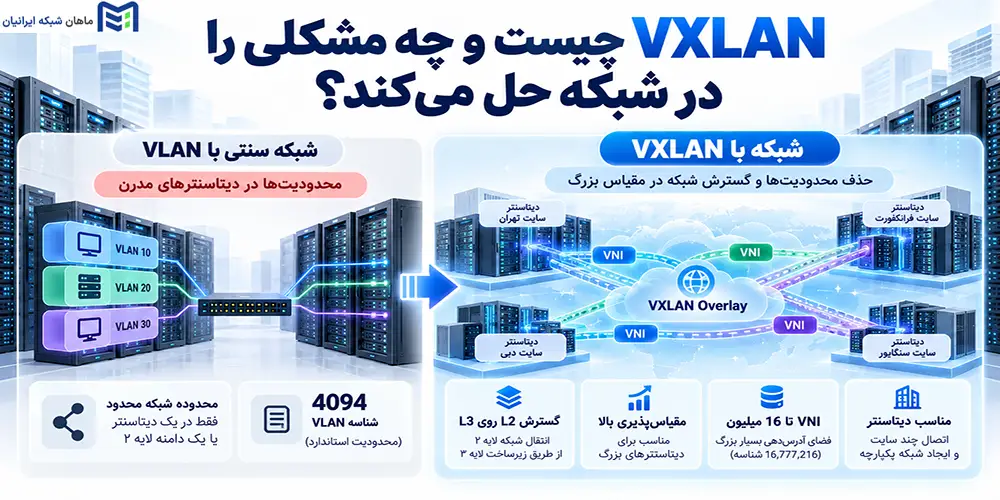
VXLAN صرفاً نسخهای از VLAN با شناسه بیشتر نیست؛ این فناوری محل استقرار شبکه منطقی را از مسیرهای فیزیکی جدا میکند. چنین قابلیتی برای دیتاسنترهایی مهم است که باید Segmentهای متعدد را میان Leafهای مختلف ارائه کنند.
چرا VLAN سنتی برای دیتاسنترهای بزرگ محدودیت دارد؟
شناسه VLAN در استاندارد IEEE 802.1Q دوازده بیت است؛ یعنی معمولاً ۴۰۹۴ شناسه قابل استفاده. در مقابل، VNI در VXLAN بیستوچهار بیت دارد و حدود ۱۶٫۷ میلیون مقدار تئوری فراهم میکند. این تفاوت در محیطهای Multi-Tenant، با تعداد زیادی مشتری یا سرویس مستقل، اهمیت پیدا میکند.
محدودیت دیگر به گسترش Layer 2 مربوط است. اگر یک VLAN در بخشهای فراوان شبکه امتداد یابد، کنترل Broadcast Domain، طراحی افزونگی و مدیریت جابهجایی Workload دشوارتر میشود. شبکه بزرگتر لزوماً به یک Layer 2 بزرگتر نیاز ندارد.
فناوری VXLAN چه راهکاری ارائه میدهد؟
VXLAN بهجای حمل VLAN روی تمام لینکهای بینراهی، فریم را در یک بسته IP کپسوله میکند. تجهیزات میانی فقط IP مقصد بیرونی را مسیریابی میکنند و لازم نیست VLAN سرورها را بشناسند.
تفاوت VLAN و VXLAN چیست؟ مقایسه کامل دو فناوری
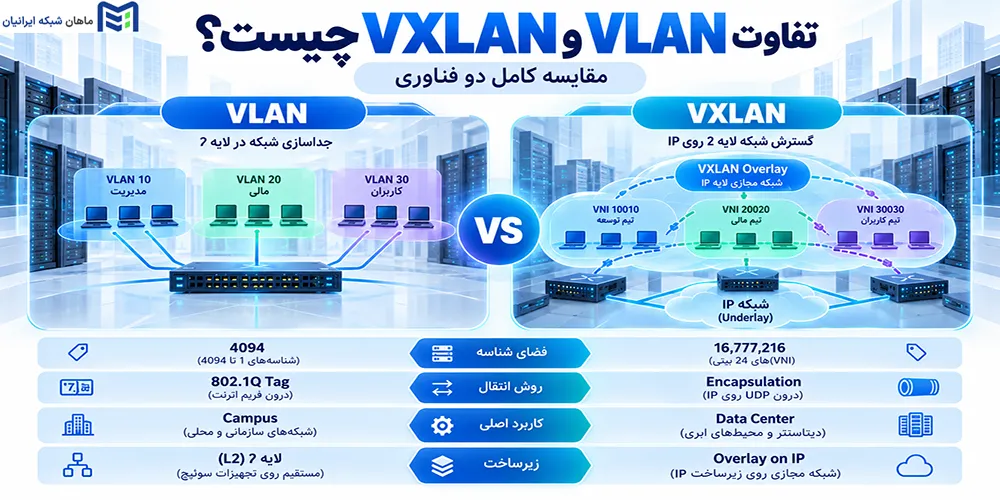
هر دو فناوری ترافیک را به Segmentهای منطقی تفکیک میکنند، اما روش انتقالشان متفاوت است: VLAN از Tag روی Ethernet استفاده میکند؛ VXLAN فریم اصلی را در UDP/IP کپسوله میکند. فضای شناسه، نیازمندیهای زیرساخت و پیچیدگی بهرهبرداری نیز یکسان نیست.
VLAN چگونه شبکه را تقسیمبندی میکند؟
سوئیچ با VLAN ID تعیین میکند هر فریم به کدام Broadcast Domain تعلق دارد. پورت Access معمولاً میزبان را در یک VLAN قرار میدهد و Trunk میتواند چند VLAN را بین سوئیچها حمل کند. ارتباط بین VLANها به Inter-VLAN Routing نیاز دارد.
VXLAN چه تفاوتی در نحوه انتقال داده ایجاد میکند؟
در VXLAN، دستگاهی به نام VTEP فریم داخلی Ethernet را بههمراه هدر VXLAN، UDP، IP و Ethernet بیرونی ارسال میکند. روترهای میانی بر اساس IP بیرونی تصمیم میگیرند و VTEP مقصد، فریم اصلی را بازیابی میکند.
جدول مقایسه VLAN و VXLAN
| ویژگی | VLAN | VXLAN |
|---|---|---|
| ماهیت | تقسیمبندی Layer 2 | Overlay روی IP Underlay |
| شناسه | VLAN ID | VNI |
| طول شناسه | ۱۲ بیت | ۲۴ بیت |
| فضای شناسه | معمولاً ۴۰۹۴ شناسه | حدود ۱۶٫۷ میلیون مقدار تئوری |
| روش انتقال | Ethernet با 802.1Q Tag | MAC-in-UDP Encapsulation |
| عبور از Layer 3 | نیازمند راهکار مکمل برای امتداد L2 | تونل VXLAN روی شبکه Routed |
| استفاده متداول | LAN و Trunk | Data Center Fabric و Multi-Tenancy |
| پیچیدگی | معمولاً کمتر | نیازمند طراحی Underlay و Overlay |
آیا VXLAN جایگزین VLAN شده است؟
خیر. در بسیاری از Fabricها، میزبان همچنان به یک پورت Access در VLAN مشخص متصل است؛ Leaf آن VLAN را به VNI نگاشت میکند و فریم را با VXLAN به Leaf دیگر میفرستد.
VXLAN چگونه کار میکند؟ بررسی مراحل انتقال اطلاعات
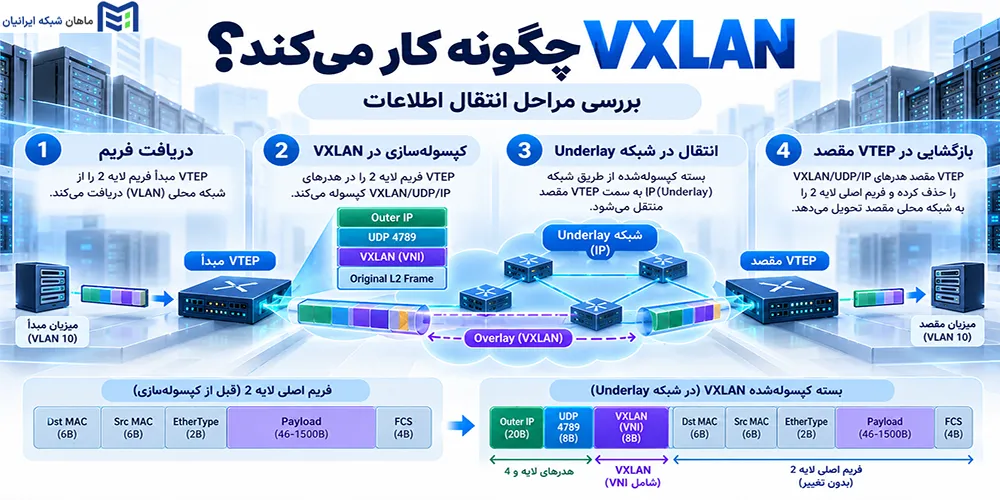
مسیر معمول انتقال داده پنج گام دارد: دریافت فریم در Leaf مبدأ، تشخیص VNI، Encapsulation در VTEP، انتقال بسته در Underlay و Decapsulation در VTEP مقصد. پس از آن، فریم به میزبان مقصد تحویل میشود.
مرحله اول؛ دریافت فریم و شناسایی شبکه مجازی
وقتی Server A فریمی را به Leaf-1 میفرستد، Leaf براساس پورت و نگاشت VLAN-to-VNI تعیین میکند فریم در کدام Segment قرار دارد. سپس جدول Forwarding یا اطلاعات EVPN را برای یافتن مقصد بررسی میکند.
مرحله دوم؛ کپسولهسازی داده در VXLAN
VTEP مبدأ، فریم اصلی Ethernet را تغییر نمیدهد؛ هدر VXLAN و سپس UDP/IP و Ethernet بیرونی به آن افزوده میشوند. Source IP و Destination IP در هدر بیرونی به VTEPها مربوطاند، نه به سرورهای انتهایی. تجهیزات Underlay بر اساس همین آدرسها بسته را منتقل میکنند.
نقش VNI در هدر VXLAN چیست؟
VNI مخفف VXLAN Network Identifier است و Segment منطقی را با یک شناسه ۲۴بیتی مشخص میکند. VTEP مقصد با خواندن VNI میفهمد فریم باید وارد کدام شبکه شود.
پورت UDP 4789 چه نقشی دارد؟
پورت مقصد استاندارد VXLAN برابر UDP 4789 است. در پیادهسازیهای معمول، Source Port میتواند از اطلاعات فریم داخلی محاسبه شود تا ECMP جریانهای متفاوت را روی مسیرهای مختلف توزیع کند.
بنابراین فایروالهای مسیر باید ترافیک مجاز UDP 4789 را عبور دهند، اما دسترسی آن را به VTEPهای مورد اعتماد محدود کنند.
مرحله سوم؛ انتقال بسته از طریق شبکه Underlay
Spineها و روترهای میانی تنها IP بیرونی را بررسی میکنند. آنها نیازی به مشاهده MAC یا VLAN داخلی ندارند؛ کافی است مسیر معتبری به VTEP مقصد وجود داشته باشد.
مرحله چهارم؛ بازگشایی بسته توسط VTEP مقصد
Leaf-2 بسته را دریافت و VXLAN Decapsulation را انجام میدهد. سپس با توجه به VNI و جدول MAC، فریم را به پورت صحیح تحویل میدهد.
مثال عملی از ارتباط دو سرور با VXLAN
فرض کنید Server A با IP 192.168.10.11 به Leaf-1 و Server B با IP 192.168.10.12 به Leaf-2 متصل است. هر دو عضو VNI 10010 هستند. VTEPهای دو Leaf بهترتیب 10.0.0.11 و 10.0.0.12 دارند.
شکل ۱. مسیر ارسال فریم در یک Segment با VNI 10010
شکل ۲. ساختار بسته VXLAN و سربار معمول ۵۰ بایتی با IPv4 بیرونی
اجزای اصلی معماری VXLAN؛ از Underlay تا Overlay
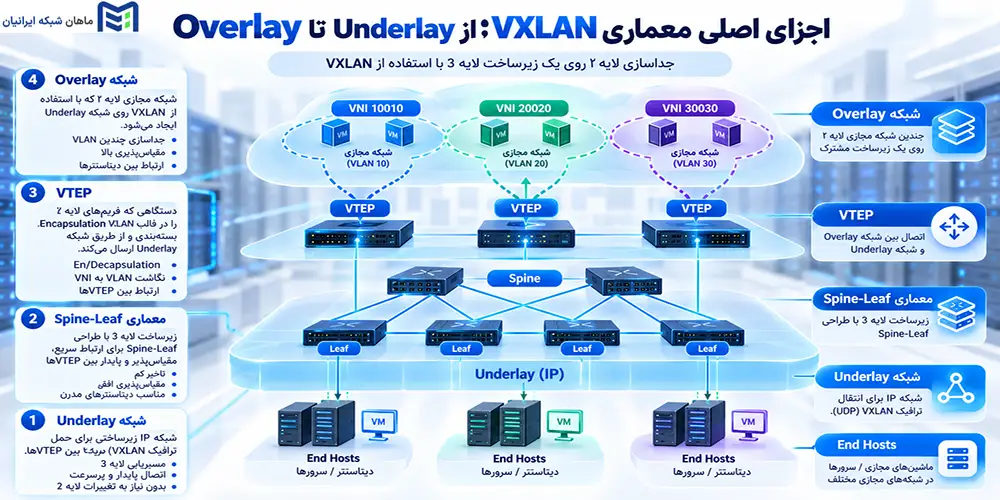
برای درک معماری VXLAN و عیبیابی مؤثر آن، باید دو بخش اصلی شبکه را از یکدیگر تفکیک کنیم: Underlay که مسئول برقراری ارتباط IP بین تجهیزات است و Overlay که Segmentها و تونلهای منطقی را ایجاد میکند. VTEP نقطه اتصال این دو بخش است و وظیفه انتقال ترافیک میان آنها را برعهده دارد.
شبکه Underlay چیست و چه وظیفهای دارد؟
Underlay زیرساخت فیزیکی و شبکه IP است که ارتباط میان VTEPها را فراهم میکند. بسته به طراحی شبکه، پروتکلهایی مانند OSPF، IS-IS یا BGP برای ایجاد و مدیریت مسیرهای آن استفاده میشوند.
آدرسهای Loopback، مسیرهای افزونه، Routing پایدار و MTU مناسب از مهمترین پیشنیازهای Underlay هستند. عملکرد صحیح این بخش برای برقراری ارتباط میان VTEPها ضروری است.
شبکه Overlay چیست؟
Overlay یک شبکه منطقی است که روی زیرساخت Underlay ایجاد میشود. در این شبکه، VNI مشخص میکند هر فریم به کدام Segment تعلق دارد و VTEP با استفاده از اطلاعات مقصد، بسته را به VTEP مناسب ارسال میکند.
این معماری امکان میدهد سرورهای متعلق به یک Segment در رکهای مختلف دیتاسنتر قرار داشته باشند، بدون آنکه تمام لینکهای فیزیکی بین آنها مجبور به حمل VLAN مشترک باشند.
VTEP چیست و چه وظیفهای دارد؟
VTEP مخفف VXLAN Tunnel Endpoint و نقطه شروع و پایان تونل VXLAN است. این بخش وظایفی مانند VLAN/VNI Mapping، کپسولهسازی (Encapsulation)، بازگشایی بستهها (Decapsulation) و ارسال ترافیک به VTEP مقصد را برعهده دارد.
VTEP میتواند بهصورت سختافزاری روی سوئیچهای فیزیکی یا بهصورت نرمافزاری در Hypervisor پیادهسازی شود. در معماریهای متداول Cisco Nexus، معمولاً سوئیچهای Leaf نقش VTEP را ایفا میکنند.
نقش معماری Spine-Leaf در VXLAN
در معماری Spine-Leaf، سرورها به سوئیچهای Leaf متصل میشوند و Leafها از طریق سوئیچهای Spine با یکدیگر ارتباط IP برقرار میکنند.
وجود چند مسیر همهزینه، استفاده از ECMP و توسعه شبکه با افزودن تجهیزات جدید را امکانپذیر میکند. در طراحیهای متداول، Spineها وظیفه انتقال ترافیک Underlay را دارند و نیازی نیست اطلاعات VNI یا MAC میزبانها را نگهداری کنند.
اگرچه پیادهسازی VXLAN الزاماً به معماری Spine-Leaf وابسته نیست، ترکیب این دو به دلیل مقیاسپذیری، افزونگی و انعطاف در توسعه شبکه، در دیتاسنترهای مدرن کاربرد گستردهای دارد.
VXLAN EVPN چیست و پروتکل BGP چه نقشی در آن دارد؟
VXLAN روش انتقال بستهها در Data Plane است، اما بهتنهایی مشخص نمیکند MAC میزبانها در کدام VTEP قرار دارد. فناوری EVPN یا Ethernet VPN این اطلاعات را از طریق MP-BGP در Control Plane توزیع میکند.
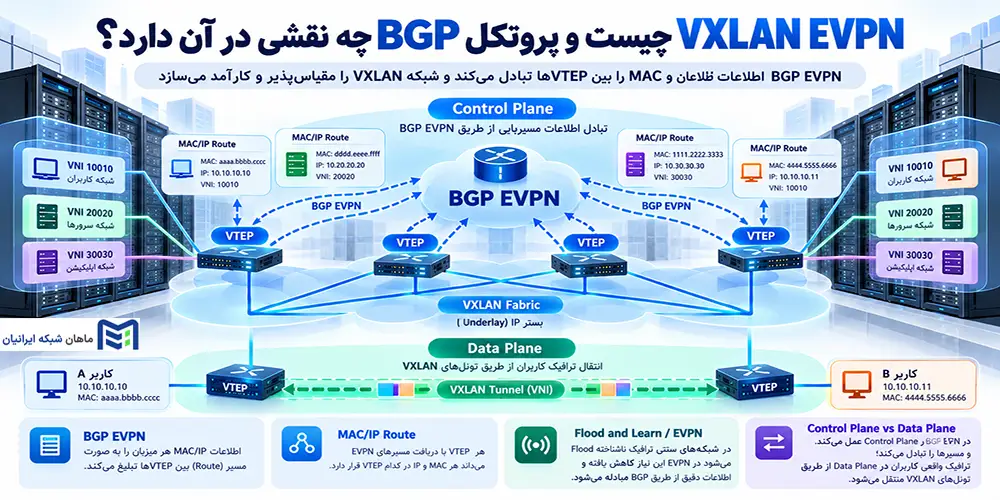
در معماری VXLAN BGP EVPN، سوئیچهای Leaf میتوانند اطلاعات مقصد را از طریق پیامهای کنترلی دریافت کنند، بدون آنکه لازم باشد تمام مقصدها را با مشاهده مستقیم ترافیک شناسایی کنند. این روش وابستگی به Flooding را کاهش میدهد و مدیریت شبکه را در مقیاس بزرگ آسانتر میکند. البته استفاده از EVPN برای تمام پیادهسازیهای VXLAN الزامی نیست.
تفاوت Data Plane و Control Plane در VXLAN
Data Plane مسیری است که فریمهای کپسولهشده برای رسیدن به مقصد طی میکنند. این مسیر شامل VTEP مبدأ، شبکه Underlay و VTEP مقصد است.
در مقابل، Control Plane اطلاعات لازم برای تصمیمگیری درباره مسیر ارسال بستهها را توزیع میکند؛ برای مثال مشخص میکند یک MAC یا IP در پشت کدام Leaf قرار دارد.
ممکن است Underlay بهدرستی کار کند، اما به دلیل اختلال در EVPN، اطلاعات مقصد در جدولهای Forwarding ثبت نشود و ارتباط میان میزبانها برقرار نگردد.
تفاوت Flood and Learn با BGP EVPN
در روش Flood and Learn، تجهیزات شبکه محل قرارگیری MACها را با مشاهده ترافیک یاد میگیرند و برای شناسایی مقصدهای ناشناخته به Flooding متکی هستند.
در BGP EVPN، اطلاعات MAC/IP از طریق Routeهای کنترلی میان VTEPها منتشر میشود. این روش در Fabricهای بزرگ، شناسایی مقصدها و بررسی مسیرهای ارتباطی را مدیریتپذیرتر میکند. بااینحال، طراحی صحیح انتقال ترافیک BUM همچنان ضروری است.
| معیار | Flood and Learn | BGP EVPN |
|---|---|---|
| یادگیری MAC | عمدتاً از طریق Data Plane | انتشار اطلاعات MAC/IP از طریق Control Plane |
| شناسایی مقصد | Flooding و Learning | EVPN Route و Reachability |
| انتقال BUM | نیازمند Flooding کنترلشده | نیازمند طراحی Multicast یا Replication |
| پیچیدگی | سادهتر در طراحیهای محدود | تنظیمات بیشتر و مقیاسپذیری عملیاتی بهتر |
BGP EVPN چگونه اطلاعات شبکه را بین VTEPها منتقل میکند؟
در معماری BGP EVPN، پروتکل MP-BGP با استفاده از Address Family مربوط به L2VPN EVPN، اطلاعات Endpointها را میان Leafها یا از طریق Route Reflector منتشر میکند.
برای مثال، EVPN Route Type 2 اطلاعات MAC/IP را اعلام میکند و Route Type 3 برای اعلام عضویت و اطلاعات لازم جهت انتقال ترافیک BUM کاربرد دارد.
همچنین Route Distinguisher برای یکتا کردن مسیرهای مشابه استفاده میشود و Route Target تعیین میکند کدام اطلاعات مسیریابی باید در یک سرویس وارد یا از آن خارج شوند. این سازوکار به جداسازی اطلاعات Tenantها و جلوگیری از انتشار نامناسب مسیرها کمک میکند.
ترافیک BUM در VXLAN چیست؟
BUM مخفف Broadcast، Unknown Unicast و Multicast است. درخواستهای ARP و فریمهایی که MAC مقصد آنها ناشناخته است، از نمونههای این نوع ترافیک محسوب میشوند.
در شبکه VXLAN باید مشخص باشد که ترافیک BUM برای کدام VTEPها ارسال میشود. قابلیتهایی مانند ARP Suppression در طراحیهای سازگار میتوانند بخشی از این ترافیک را کاهش دهند؛ اما نیاز به مدیریت BUM را بهطور کامل از بین نمیبرند.
ارتباط بین شبکهها در VXLAN چگونه برقرار میشود؟
دو میزبان که در یک L2 VNI قرار دارند، میتوانند عضو یک Broadcast Domain باشند و در سطح Layer 2 ارتباط برقرار کنند. اما ارتباط میان میزبانهای متعلق به Subnetهای متفاوت به Routing نیاز دارد.
حتی اگر چند Segment در یک Fabric تعریف شده باشند، به این معنا نیست که تمام آنها مجوز ارتباط با یکدیگر را دارند. این تفاوت در طراحی شبکههای سازمانی، بهویژه هنگام جداسازی واحدهای مالی، منابع انسانی یا Tenantهای مستقل، اهمیت زیادی دارد.
تفاوت L2 VNI و L3 VNI چیست؟
L2 VNI برای مشخص کردن یک دامنه Bridging استفاده میشود. برای مثال، میزبانهای متعلق به Subnet برابر با 192.168.10.0/24 میتوانند در VNI 10010 قرار بگیرند و در Leafهای مختلف به یک Segment منطقی متصل باشند.
در مقابل، L3 VNI در معماریهای EVPN با یک VRF مرتبط است و در طراحی Symmetric IRB برای انتقال ترافیک مسیریابیشده میان VTEPها کاربرد دارد.
به زبان ساده، L2 VNI برای ارتباط در یک شبکه منطقی Layer 2 و L3 VNI برای پشتیبانی از Routing در محدوده یک Tenant به کار میرود.
Anycast Gateway در VXLAN چه کاربردی دارد؟
Distributed Anycast Gateway این امکان را فراهم میکند که چند Leaf، یک Default Gateway منطقی مشترک را برای Subnet مشخصی ارائه کنند.
در این معماری، ترافیک میزبان میتواند در همان Leaf محل اتصال وارد مسیر Layer 3 شود و نیازی نیست برای رسیدن به Gateway به یک روتر مرکزی منتقل شود. این قابلیت به بهینهسازی مسیر ترافیک و توزیع عملیات Routing در Fabric کمک میکند.
برای عملکرد صحیح این ساختار، تنظیم هماهنگ Gateway IP و MAC در Leafهای مربوط ضروری است.
ارتباط VRF و Inter-VNI Routing
VRF مخفف Virtual Routing and Forwarding است و امکان ایجاد جدولهای Routing مستقل را فراهم میکند.
اگر دو Subnet در L2 VNIهای متفاوت قرار داشته باشند، اما به یک VRF متصل باشند، با تنظیم صحیح Gateway و مسیرهای مسیریابی میتوان میان آنها ارتباط برقرار کرد.
در مقابل، ارتباط بین VRFهای مستقل به راهکارهایی مانند Route Leaking یا عبور ترافیک از سرویسهای امنیتی مشخص نیاز دارد. بنابراین جداسازی Segmentها و مجوز ارتباط میان آنها باید بهصورت مستقل طراحی شوند.
تفاوت Multicast و Ingress Replication در انتقال ترافیک VXLAN
برای انتقال ترافیک BUM در شبکه VXLAN، دو روش متداول Multicast و Ingress Replication وجود دارد.
در روش Multicast، شبکه Underlay وظیفه توزیع نسخههای موردنیاز بسته را میان VTEPهای عضو یک Segment برعهده دارد.
در روش Ingress Replication، خود VTEP مبدأ بسته را تکثیر کرده و نسخههای لازم را برای VTEPهای مقصد ارسال میکند. در این حالت، در طراحیهای پشتیبانیشده نیازی به فعالسازی Multicast در Underlay نیست.
Ingress Replication میتواند پیکربندی Underlay را سادهتر کند؛ بااینحال، با افزایش تعداد VTEPهای مقصد، مصرف منابع در VTEP مبدأ نیز ممکن است افزایش یابد.
کاربرد VXLAN در تجهیزات و شبکههای Cisco
پیادهسازی VXLAN در محصولات Cisco یکسان نیست. نوع Data Plane و Control Plane، قابلیتهای Routing و روش مدیریت Fabric به خانواده محصول و سیستمعامل آن بستگی دارد.
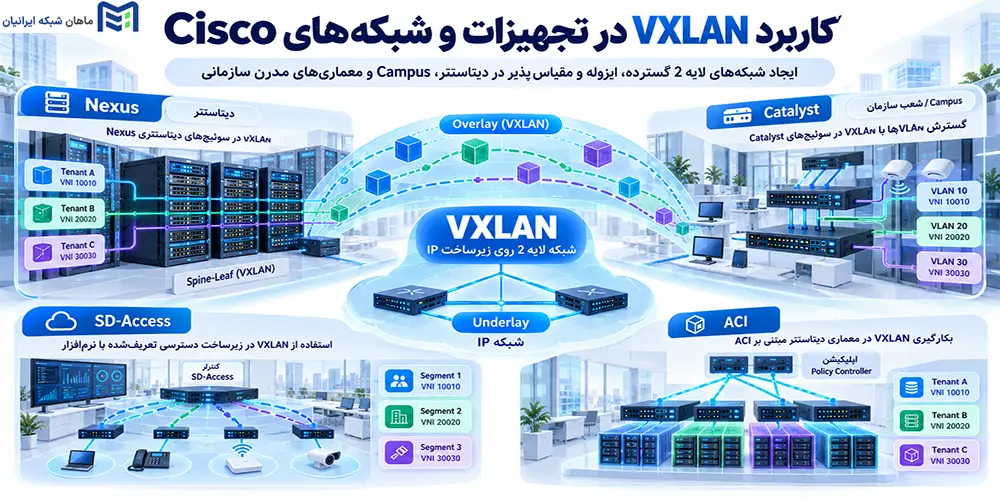
بنابراین هنگام انتخاب تجهیزات برای راهاندازی VXLAN، باید مدل دقیق دستگاه، نوع ASIC، نسخه نرمافزار، License و Release Notes بررسی شوند. وجود نام VXLAN در مشخصات یک خانواده محصول، به معنای پشتیبانی تمام مدلهای آن از قابلیتهای یکسان نیست.
VXLAN در سوئیچهای Cisco Nexus
مدلهای پشتیبانیشده Cisco Nexus 9000 با سیستمعامل NX-OS از تجهیزات پرکاربرد برای پیادهسازی VXLAN BGP EVPN در دیتاسنترها هستند.
در معماری متداول، سوئیچهای Leaf نقش VTEP را برعهده دارند، VLANهای محلی را به VNI نگاشت میکنند و اطلاعات MAC/IP را از طریق BGP EVPN منتشر میکنند.
قابلیتهایی مانند NVE، Anycast Gateway و Routing ممکن است بسته به مدل و نسخه NX-OS متفاوت باشند. به همین دلیل، پیش از اجرای دستورات CLI باید مستندات رسمی مربوط به همان مدل و Release بررسی شوند.
چرا VXLAN BGP EVPN در دیتاسنترهای Cisco اهمیت دارد؟
در دیتاسنترهایی که Workloadها میان رکها و سرورهای مختلف توزیع شدهاند، VXLAN EVPN امکان گسترش Segmentهای منطقی را بر بستر Routed Fabric فراهم میکند.
استفاده از VNI و VRF به جداسازی Tenantها کمک میکند و BGP EVPN اطلاعات محل قرارگیری Endpointها را در اختیار Leafها قرار میدهد.
این ترکیب، توسعه Fabric، استفاده از مسیرهای افزونه و مدیریت ارتباط میان Workloadها را ساختارمندتر میکند. البته بهرهبرداری پایدار همچنان به مانیتورینگ، مدیریت تغییرات و طراحی صحیح Underlay وابسته است.
پشتیبانی VXLAN در سوئیچهای Cisco Catalyst
برخی مدلها و نسخههای Cisco Catalyst 9000، از جمله مدلهای پشتیبانیشده Catalyst 9300 و Catalyst 9500، قابلیت BGP EVPN VXLAN را ارائه میکنند.
Cisco برای این خانوادهها راهنماهای مستقلی در نسخه IOS XE 17.18.x منتشر کرده است. بااینحال، انتشار این مستندات به معنای پشتیبانی تمام مدلهای Catalyst 9000 از امکانات یکسان نیست.
پشتیبانی عملی از قابلیتهای VXLAN باید بر اساس ASIC، نسخه IOS XE، License و محدودیتهای مقیاس هر دستگاه بررسی شود.
VXLAN در Cisco SD-Access و Cisco ACI
در Cisco SD-Access، فناوری VXLAN برای انتقال داده در Data Plane و پروتکل LISP برای تبادل اطلاعات در Control Plane استفاده میشود. اعمال Policy نیز با استفاده از سازوکارهایی مانند Cisco TrustSec انجام میگیرد.
در Cisco ACI نیز VXLAN برای انتقال ترافیک درون Fabric استفاده میشود، اما مدیریت شبکه مبتنی بر Policy و از طریق APIC انجام میشود.
بنابراین معماری VXLAN BGP EVPN در Cisco Nexus، راهکار SD-Access و Cisco ACI، با وجود استفاده مشترک از VXLAN Encapsulation، از نظر Control Plane، مدیریت و روش پیادهسازی متفاوت هستند.
| راهکار Cisco | نقش VXLAN | کاربرد |
|---|---|---|
| Nexus / NX-OS | Overlay با BGP EVPN در مدلهای پشتیبانیشده | Data Center Spine-Leaf |
| Catalyst / IOS XE | EVPN VXLAN در مدلها و Releaseهای مشخص | Campus Fabric |
| SD-Access | VXLAN Data Plane و LISP Control Plane | Campus مدیریتشده |
| ACI | VXLAN داخلی همراه با Policy و APIC | Data Center مبتنی بر Policy |
مهمترین کاربردهای VXLAN در شبکههای سازمانی و دیتاسنترها
استفاده از VXLAN زمانی توجیه بیشتری دارد که توسعه Segmentهای منطقی، جداسازی Tenantها و استقرار انعطافپذیر Workloadها اهمیت زیادی داشته باشد.
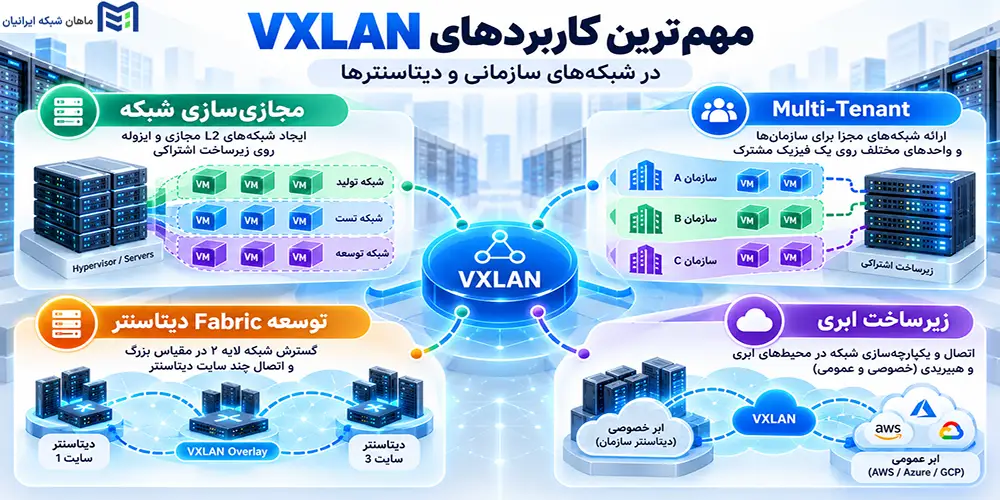
این فناوری در شبکههای بزرگ و توزیعشده مزایای قابلتوجهی ارائه میکند، اما برای شبکهای کوچک با تعداد محدود VLAN، لزوماً ارزش اجرایی بیشتری ایجاد نخواهد کرد.
مجازیسازی شبکه و جابهجایی ماشینهای مجازی
در زیرساختهای مجازیسازی، ماشینهای مجازی یا VMهای متعلق به یک Segment ممکن است روی Hostهایی قرار داشته باشند که به Leafهای متفاوت متصل هستند.
VXLAN امکان حفظ ارتباط منطقی میان این ماشینها را بدون نیاز به گسترش VLAN در تمام مسیرهای فیزیکی فراهم میکند.
بااینحال، جابهجایی موفق ماشینهای مجازی تنها به شبکه وابسته نیست و به سازگاری Hypervisor، زیرساخت ذخیرهسازی، وضعیت Sessionها و تنظیمات IP نیز نیاز دارد. بنابراین VXLAN بهتنهایی یک راهکار کامل برای Workload Mobility محسوب نمیشود.
طراحی شبکههای Multi-Tenant
فرض کنید یک سازمان برای واحد مالی VNI 10010، برای منابع انسانی VNI 10020 و برای محیط آزمایش VNI 10030 تعریف کرده است.
سرورهای هر واحد میتوانند در رکهای مختلف دیتاسنتر قرار داشته باشند، درحالیکه جداسازی منطقی شبکههای آنها حفظ شود.
اگر ارتباط میان این واحدها ضروری باشد، باید از طریق Routing و Policyهای مشخص برقرار شود. صرف حضور چند Segment در یک Fabric، به معنای مجاز بودن ارتباط آزاد میان آنها نیست.
توسعه شبکه دیتاسنتر و اتصال بخشهای مختلف Fabric
با افزایش ظرفیت پردازشی دیتاسنتر، میتوان Leafهای بیشتری به Fabric اضافه کرد و VNIهای موردنیاز را روی آنها ارائه داد.
در این ساختار، Underlay ارتباط IP میان VTEPها را فراهم میکند و Control Plane اطلاعات Endpointهای جدید را توزیع میکند. به این ترتیب، توسعه شبکه بدون وابستگی مستقیم به گسترش VLAN در تمام لینکهای فیزیکی امکانپذیر میشود.
البته ظرفیت جدولهای MAC، مقیاس BGP، تعداد VNIهای پشتیبانیشده و محدوده Fault Domain همچنان باید در طراحی در نظر گرفته شوند.
استفاده در زیرساختهای ابری و Software-Defined Networking
در زیرساختهای Cloud و شبکههای مبتنی بر Software-Defined Networking یا SDN، ایجاد سریع شبکههای منطقی مجزا برای پروژهها و Tenantهای مختلف اهمیت زیادی دارد.
Overlay امکان میدهد Segmentهای شبکه با وابستگی کمتر به محل فیزیکی سرورها تعریف شوند و از طریق ابزارهای Orchestration مدیریت شوند.
بااینحال، VXLAN تنها یکی از فناوریهای مورد استفاده در Data Plane است و نباید آن را معادل کامل SDN، اتوماسیون شبکه یا مدیریت امنیت دانست.
مزایا و محدودیتهای VXLAN چیست؟
انتخاب VXLAN باید براساس نیازهای واقعی شبکه، قابلیت تجهیزات و توان تیم فنی برای مدیریت زیرساخت انجام شود.
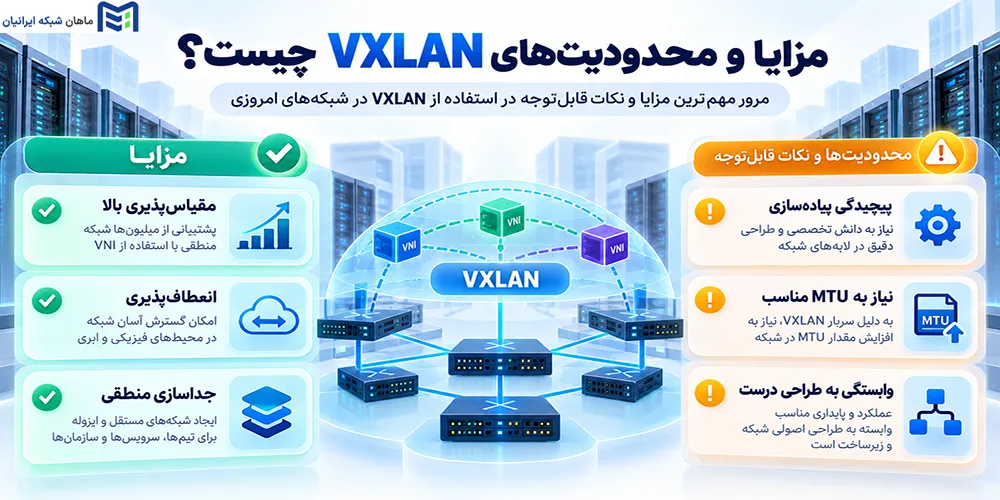
مقیاسپذیری بیشتر و امکان استفاده از Routed Fabric از مزایای مهم این فناوری هستند؛ اما سربار Encapsulation و وابستگی به عملکرد صحیح Underlay و Control Plane نیز پیچیدگی عملیاتی ایجاد میکنند.
مهمترین مزایای VXLAN
شناسه ۲۴بیتی VNI فضای بیشتری برای تعریف Segmentهای منطقی فراهم میکند و جداسازی تعداد زیادی Tenant یا سرویس مستقل را امکانپذیر میسازد.
استقلال نسبی Overlay از توپولوژی فیزیکی، استقرار Workloadها در Leafهای مختلف را سادهتر میکند. همچنین استفاده از Routed Underlay، بهرهگیری از ECMP و مسیرهای افزونه را امکانپذیر میسازد.
در طراحیهای مبتنی بر EVPN، انتشار اطلاعات MAC/IP نیز به شناسایی مقصدها و افزایش دیدپذیری شبکه کمک میکند.
محدودیتها و چالشهای VXLAN
عیبیابی VXLAN معمولاً پیچیدهتر از شبکههای VLAN سنتی است؛ زیرا مهندس شبکه باید وضعیت مسیرهای IP، نگاشت VNI، تونلهای VXLAN و تبادل اطلاعات EVPN را بررسی کند.
سازگاری سختافزار، ظرفیت جدولهای Forwarding، طراحی BUM و مانیتورینگ نیز از ملاحظات مهم هستند.
با افزایش تعداد Tenantها و Leafها، نیاز به مستندسازی، استانداردسازی پیکربندی و ابزارهای نظارتی بیشتر میشود. بنابراین استفاده از Overlay، پیچیدگی شبکه را از بین نمیبرد، بلکه مدیریت دقیقتری را در لایههای مختلف ضروری میکند.
چرا تنظیم MTU در VXLAN اهمیت دارد؟
در ساختار رایج VXLAN با هدر IPv4 بیرونی، سربار Encapsulation شامل ۱۴ بایت هدر Ethernet بیرونی، ۲۰ بایت IP، هشت بایت UDP و هشت بایت VXLAN است؛ یعنی در مجموع حدود ۵۰ بایت.
این مقدار بدون احتساب FCS، VLAN Tag بیرونی یا هدرهای اضافی محاسبه میشود.
در نتیجه، برای انتقال فریم داخلی با MTU برابر ۱۵۰۰ بایت، زیرساخت Underlay باید ظرفیت کافی برای حمل بسته کپسولهشده را داشته باشد.
تنظیم نامناسب MTU میتواند باعث Packet Drop یا Fragmentation شود و مشکلاتی ایجاد کند که تنها در برخی جریانهای ترافیکی مشاهده میشوند.
آیا VXLAN بهتنهایی امنیت شبکه را تأمین میکند؟
خیر. VXLAN با استفاده از VNI امکان جداسازی منطقی ترافیک را فراهم میکند، اما در ساختار استاندارد خود قابلیت رمزنگاری یا احراز هویت انتهابهانتها ندارد.
برای تأمین امنیت شبکه باید کنترل دسترسی میان Segmentها، حفاظت از Underlay، ACL، فایروال و در صورت نیاز راهکارهایی مانند IPsec بهصورت مستقل طراحی شوند.
همچنین ارسال بستههای VXLAN از مبدأهای غیرمجاز نباید در Underlay امکانپذیر باشد.
| مزیت | کاربرد عملی | محدودیت یا ملاحظه |
|---|---|---|
| فضای بزرگ VNI | جداسازی تعداد زیادی Tenant | محدودیت واقعی جدولها و ASIC همچنان وجود دارد |
| Overlay روی IP | توسعه Segment میان Leafهای مختلف | نیازمند Reachability و MTU مناسب |
| ECMP در Underlay | استفاده از مسیرهای افزونه | وابسته به طراحی Routing و کیفیت Hash |
| EVPN Control Plane | کشف مقصد و انتشار اطلاعات MAC/IP | افزایش پیچیدگی BGP، Route Target و مانیتورینگ |
| تفکیک منطقی شبکه | جداسازی ترافیک Segmentها | جایگزین سیاستهای امنیتی و رمزنگاری نیست |
مراحل طراحی و پیادهسازی VXLAN در شبکه Cisco
پیادهسازی VXLAN در تجهیزات Cisco باید از طراحی معماری آغاز شود، نه اجرای مستقیم چند دستور CLI.
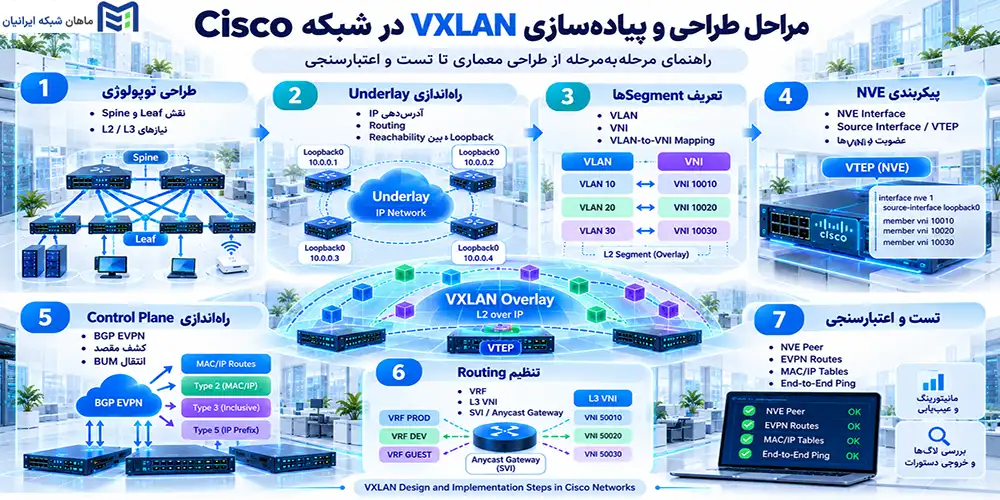
برای مثال، دستورات و قابلیتهای Nexus NX-OS را نمیتوان بدون بررسی سازگاری، روی Catalyst IOS XE اجرا کرد.
در این بخش، مراحل کلی راهاندازی VXLAN بررسی میشود. تنظیمات نهایی باید براساس مدل تجهیزات، نسخه سیستمعامل و مستندات رسمی همان پلتفرم انجام شوند.
پیشنیازهای راهاندازی VXLAN
پیش از شروع پیادهسازی، باید پشتیبانی سختافزاری دستگاه از NVE و قابلیتهای موردنیاز VXLAN بررسی شود.
سپس آدرس Loopback هر VTEP، ارتباط IP میان Loopbackها، MTU سرتاسری، VLAN/VNI Mapping، VRF و روش شناسایی مقصد مشخص شوند.
در صورت استفاده از EVPN، طراحی BGP Neighbor، Route Target و Route Distinguisher نیز ضروری است. روش انتقال BUM و تنظیمات Gateway باید از ابتدا در معماری شبکه در نظر گرفته شوند.
مراحل کلی راهاندازی VXLAN
- طراحی توپولوژی: نقش Leafها و Spineها، محل VTEPها و نیازهای ارتباطی Layer 2 و Layer 3 مشخص شود.
- راهاندازی Underlay: آدرسدهی IP و پروتکل Routing مناسب پیکربندی شده و Reachability میان Loopbackها بررسی شود.
- تعریف Segmentها: VLANها، VNIها و نگاشت VLAN-to-VNI براساس طراحی شبکه مشخص شوند.
- پیکربندی NVE: رابط NVE، آدرس مبدأ VTEP و عضویت VNIها مطابق مستندات پلتفرم تنظیم شوند.
- راهاندازی Control Plane: روش کشف مقصد مانند BGP EVPN و مکانیزم انتقال BUM فعال شود.
- تنظیم Routing: در صورت نیاز، VRF، L3 VNI، SVI و Distributed Anycast Gateway پیکربندی شوند.
- آزمایش ارتباط: وضعیت VNI، NVE Peer، مسیرهای EVPN، جدولهای MAC/IP و ارتباط واقعی میان میزبانها بررسی شود.
نمونه سناریوی ساده VXLAN روی Cisco Nexus
دو سوئیچ Cisco Nexus سازگار با NX-OS را بهعنوان Leaf-1 و Leaf-2 در نظر بگیرید.
در هر دو Leaf، شبکه VLAN 10 به VNI 10010 نگاشت شده است و هر دستگاه از یک آدرس Loopback مجزا برای VTEP استفاده میکند.
شبکه Underlay ارتباط IP میان این Loopbackها را برقرار میکند. در صورت استفاده از BGP EVPN، اطلاعات MAC میزبانها نیز میان VTEPها منتشر میشود.
هنگامی که Server A فریمی را برای Server B ارسال میکند، Leaf-1 فریم را در VXLAN کپسوله کرده و به IP مربوط به VTEP در Leaf-2 میفرستد. Leaf-2 پس از Decapsulation، فریم اصلی را به Server B تحویل میدهد.
این سناریو برای توضیح معماری است و نباید بهعنوان پیکربندی آماده اجرا در نظر گرفته شود.
عیبیابی VXLAN در Cisco؛ خطاها و دستورات کاربردی
برای عیبیابی VXLAN، بهتر است ابتدا وضعیت Underlay، سپس Overlay و در نهایت Control Plane بررسی شود.
نمایش وضعیت Up برای یک NVE Peer بهتنهایی تضمین نمیکند که نگاشت VNI، اطلاعات EVPN یا ارتباط میان Subnetها بهدرستی انجام شده است.
رایجترین دلایل برقرارنشدن ارتباط VXLAN
نبود IP Reachability میان VTEPها، MTU نامناسب، نگاشت اشتباه VLAN/VNI، ناهماهنگی Route Targetها و نبود اطلاعات MAC/IP از دلایل متداول اختلال در VXLAN هستند.
مشکلات Gateway، انتقال BUM و سیاستهای دسترسی نیز ممکن است ارتباط میان میزبانها را مختل کنند.
در فرایند عیبیابی، ابتدا ارتباط Loopbackها و وضعیت Routing بررسی میشود. سپس نوبت به VNI، جدولهای Control Plane و در نهایت ارتباط End-to-End و Policyهای امنیتی میرسد.
دستورات بررسی وضعیت VXLAN
در تجهیزات Cisco Nexus با سیستمعامل NX-OS و نسخههای پشتیبانیشده، دستورات زیر برای بررسی وضعیت VXLAN کاربرد دارند. البته خروجی و قالب برخی دستورات ممکن است بسته به Release متفاوت باشد.
| دستور نمونه | کاربرد |
|---|---|
| show nve peers | بررسی وضعیت VTEP Peerها |
| show nve vni | بررسی VNIهای پیکربندیشده و وضعیت آنها |
| show bgp l2vpn evpn summary | بررسی همسایههای BGP EVPN |
| show ip route | بررسی مسیرهای IP در Underlay |
| show l2route evpn mac all | مشاهده مسیرهای MAC محلی و راهدور در EVPN |
نمونه نمایشی و سادهشده خروجی دستور show nve peers:
| Interface | Peer-IP | State | LearnType |
|---|---|---|---|
| nve1 | 10.0.0.12 | Up | CP |
در این خروجی، وضعیت Up نشان میدهد که Peer در سطح NVE برقرار است و مقدار CP به یادگیری از طریق Control Plane اشاره دارد.
اگر با وجود این وضعیت، ارتباط میان میزبانها برقرار نباشد، باید VNI، مسیرهای MAC، تنظیمات VRF و فیلترهای ترافیکی نیز بررسی شوند.
VLAN یا VXLAN؛ کدامیک برای شبکه شما مناسبتر است؟
VLAN برای شبکههایی با تعداد محدود Segment و نیازهای ارتباطی متداول، معمولاً راهکاری سادهتر و اقتصادیتر است.
در مقابل، VXLAN زمانی انتخاب منطقیتری خواهد بود که شبکه به Overlay گسترده، Multi-Tenancy یا توسعه Fabric روی Routed Underlay نیاز داشته باشد.
بنابراین پیشرفتهتر بودن VXLAN بهتنهایی دلیل کافی برای مهاجرت از VLAN نیست.
چه زمانی VLAN انتخاب مناسبتری است؟
اگر شبکه از تعداد محدودی سوئیچ و VLAN تشکیل شده، ظرفیت شناسهها کافی است و نیازی به گسترش Segmentها میان Leafهای متعدد وجود ندارد، VLAN معمولاً گزینه مناسبتری است.
در چنین شرایطی، ترکیب VLAN، Routing و ACL میتواند نیازهای ارتباطی و امنیتی سازمان را با پیچیدگی کمتر برطرف کند.
چه زمانی استفاده از VXLAN منطقی است؟
اگر دیتاسنتر در حال توسعه است، Tenantهای متعددی وجود دارند یا Workloadها در بخشهای مختلف Fabric توزیع شدهاند، VXLAN میتواند انعطاف و مقیاسپذیری بیشتری فراهم کند.
بااینحال، موفقیت این معماری به طراحی صحیح Underlay، پشتیبانی تجهیزات و تسلط تیم فنی بر BGP EVPN و ابزارهای مانیتورینگ وابسته است.
سوالات متداول درباره VXLAN
VXLAN مخفف چیست؟
VXLAN مخفف Virtual Extensible LAN است. این فناوری با کپسولهسازی فریمهای Ethernet در UDP/IP، امکان گسترش یک Segment منطقی Layer 2 را روی زیرساخت IP فراهم میکند.
مهمترین تفاوت VLAN و VXLAN چیست؟
VLAN از شناسه ۱۲بیتی و برچسب IEEE 802.1Q برای تقسیمبندی شبکه Ethernet استفاده میکند. در مقابل، VXLAN از شناسه ۲۴بیتی VNI بهره میبرد و فریمها را روی شبکه IP کپسوله میکند.
آیا VXLAN به BGP EVPN نیاز دارد؟
خیر. VXLAN میتواند با روشهایی مانند Flood and Learn نیز پیادهسازی شود. BGP EVPN یکی از روشهای Control Plane برای توزیع اطلاعات مقصد است و در شبکههای بزرگ، مدیریتپذیری و مقیاسپذیری بیشتری فراهم میکند.
آیا VXLAN فقط در دیتاسنتر کاربرد دارد؟
خیر. اگرچه VXLAN بیشتر در دیتاسنترها و زیرساختهای Cloud استفاده میشود، در برخی معماریهای Campus Fabric نیز کاربرد دارد؛ از جمله پیادهسازیهای پشتیبانیشده Cisco Catalyst و Cisco SD-Access.
آیا تمام سوئیچهای Cisco از VXLAN پشتیبانی میکنند؟
خیر. قابلیتهای VXLAN به خانواده دستگاه، مدل، ASIC، License و نسخه سیستمعامل NX-OS یا IOS XE بستگی دارند. پشتیبانی از امکاناتی مانند EVPN، L3 VNI و Anycast Gateway باید در مستندات هر محصول بررسی شود.
آیا برای راهاندازی VXLAN وجود Multicast الزامی است؟
خیر. در طراحیهای پشتیبانیشده، میتوان ترافیک BUM را با Ingress Replication منتقل کرد و نیازی به Multicast در Underlay نداشت. انتخاب روش مناسب به معماری و ظرفیت زیرساخت بستگی دارد.
آیا VXLAN باعث افزایش تأخیر شبکه میشود؟
VXLAN به دلیل Encapsulation سربار پردازشی و حجمی دارد، اما این موضوع الزاماً به معنای افزایش محسوس تأخیر نیست. عملکرد واقعی به قابلیت سختافزاری تجهیزات، MTU، کیفیت Underlay و طراحی شبکه وابسته است.
آیا VXLAN امنیت بیشتری از VLAN دارد؟
VXLAN امکان جداسازی منطقی Segmentهای بیشتری را فراهم میکند، اما رمزنگاری ذاتی ندارد و جایگزین ACL یا فایروال نیست. امنیت شبکه به طراحی Policyهای دسترسی، محدودسازی ارتباط VTEPها و حفاظت از Underlay وابسته است.
کلام آخر؛ نقش VXLAN در آینده شبکههای Cisco
VXLAN فناوری مهمی برای ایجاد Segmentهای مجازی Layer 2 بر بستر شبکههای IP است و در معماریهای بزرگ، بخشی از محدودیتهای توسعه VLAN را برطرف میکند.
ترکیب VXLAN با BGP EVPN در تجهیزات Cisco Nexus، امکان شناسایی بهتر Endpointها و توسعه انعطافپذیر Fabric را فراهم میسازد. این فناوری در برخی معماریهای Cisco Catalyst و SD-Access نیز کاربرد دارد.
بااینحال، بهرهبرداری موفق به Underlay پایدار، MTU مناسب، Control Plane سازگار، سیاستهای امنیتی و ابزارهای عیبیابی وابسته است.
اگر VLAN نیازهای شبکه را بهخوبی برطرف میکند، مهاجرت به VXLAN ضرورتی ندارد؛ اما در دیتاسنترهای بزرگ و Multi-Tenant، بررسی VXLAN بخشی مهم از طراحی زیرساخت مدرن محسوب میشود.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور اچ پی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.