
در یک شبکه سازمانی، دانستن میزان مصرف پهنای باند هر اینترفیس کافی نیست. مدیر شبکه باید بتواند تشخیص دهد کدام کاربران بیشترین ترافیک را ایجاد میکنند، چه سرویسهایی با یکدیگر ارتباط دارند و علت افزایش ناگهانی مصرف شبکه چیست.
سوئیچ سیسکو با استفاده از فناوری Flexible NetFlow امکان جمعآوری و تحلیل اطلاعات جریانهای ترافیکی را فراهم میکند. این فناوری به مدیر شبکه کمک میکند ارتباطات پرترافیک، الگوهای غیرعادی و گلوگاههای احتمالی را شناسایی کند.
در این مقاله، علاوه بر بررسی مفهوم و اجزای Flexible NetFlow، نحوه پیکربندی آن روی سوئیچ Cisco Catalyst 9300، مشاهده خروجی دستورات، تحلیل دادهها و عیبیابی مشکلات رایج را بهصورت عملی آموزش میدهیم.
Flexible NetFlow چیست؟
Flexible NetFlow یا FNF فناوری توسعهیافته Cisco NetFlow برای جمعآوری، ثبت و تحلیل اطلاعات جریانهای ترافیکی شبکه است. این فناوری با استفاده از رکوردهای قابل تنظیم، اطلاعاتی مانند آدرس IP مبدأ و مقصد، پروتکل ارتباطی، پورتها، تعداد بستهها و حجم دادههای منتقلشده را ثبت میکند. سپس اطلاعات جمعآوریشده را برای تحلیل و گزارشگیری به سامانه مانیتورینگ ارسال میکند.
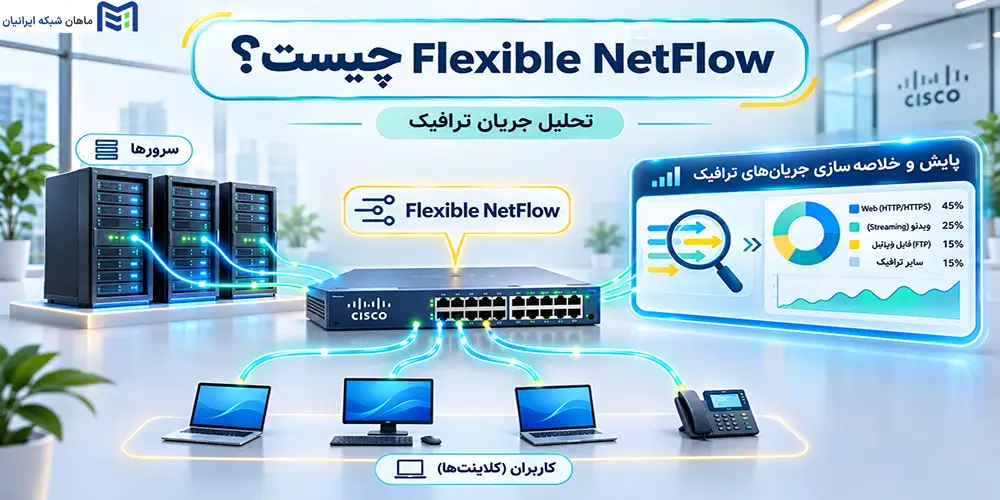
مهمترین قابلیت Flexible NetFlow Cisco، امکان انتخاب فیلدهای موردنیاز برای تحلیل ترافیک است. مدیر شبکه میتواند متناسب با هدف خود، رکوردهای متفاوتی برای بررسی مصرف پهنای باند، شناسایی ارتباطات یا تحلیل رویدادهای امنیتی تعریف کند.
نکته مهم این است که FNF اطلاعات جریان و متادیتای بستهها را جمعآوری میکند؛ بنابراین جایگزین Packet Capture یا ذخیره کامل محتوای بستههای شبکه نیست.
Flexible NetFlow چگونه کار میکند؟
عملکرد Flexible NetFlow بر شناسایی جریانهای ارتباطی، ثبت ویژگیهای آنها و انتقال دادههای جمعآوریشده برای تحلیل استوار است.
مفهوم Flow در مانیتورینگ شبکه
در مانیتورینگ ترافیک سوئیچ سیسکو، Flow مجموعهای از بستههای شبکه است که ویژگیهای شناسایی مشترکی دارند.
برای مثال، بستههایی که از یک کلاینت به سرور مشخصی و از طریق یک پروتکل و پورت معین ارسال میشوند، میتوانند در یک Flow قرار بگیرند.
هر Flow معمولاً یکطرفه است؛ بنابراین ارتباط کلاینت به سرور و پاسخ سرور به کلاینت ممکن است دو جریان مجزا ایجاد کنند. در نتیجه، یک Flow الزاماً معادل یک نشست کامل TCP نیست.
نقش 5-Tuple در شناسایی جریانهای شبکه
یکی از روشهای متداول شناسایی جریان، استفاده از پنج پارامتر یا 5-Tuple است:
| پارامتر | توضیح |
|---|---|
| Source IP | آدرس IP مبدأ |
| Destination IP | آدرس IP مقصد |
| Source Port | پورت مبدأ |
| Destination Port | پورت مقصد |
| Protocol | پروتکل ارتباطی مانند TCP یا UDP |
در Flexible NetFlow این پنج فیلد میتوانند کلید شناسایی جریان باشند؛ اما انتخاب کلیدها ثابت نیست و به هدف مانیتورینگ و محدودیتهای پلتفرم بستگی دارد.
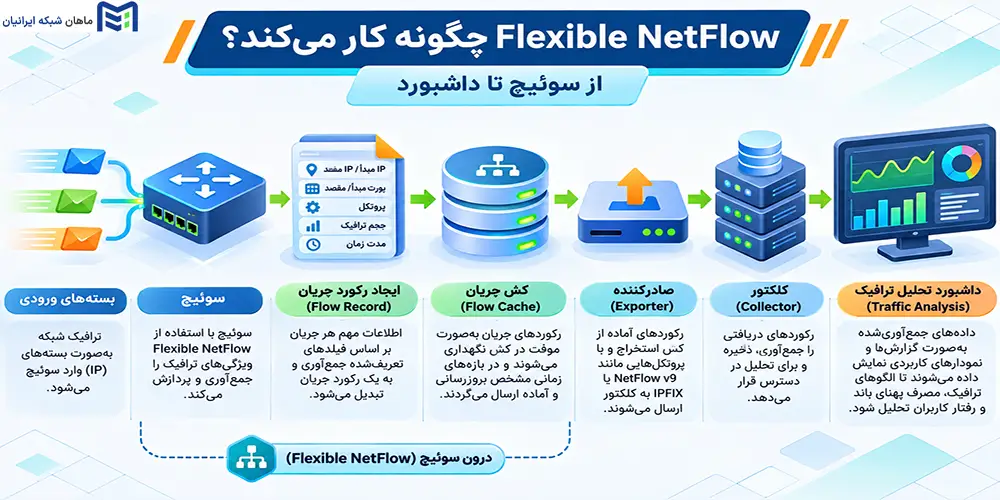
مراحل جمعآوری و انتقال اطلاعات ترافیک
فرایند جمعآوری اطلاعات در پنج مرحله انجام میشود:
- شناسایی بسته: سوئیچ، فیلدهای تعیینشده در Flow Record را از بسته استخراج میکند.
- بهروزرسانی Flow Cache: اگر جریان از قبل وجود داشته باشد، شمارندههای آن افزایش مییابند؛ در غیر این صورت، یک رکورد جدید ایجاد میشود.
- پایان یا زمانبندی خروجی جریان: پس از رسیدن به شرایط Timeout، رکورد برای خروجیگیری آماده میشود.
- ارسال به Collector: اطلاعات توسط Flow Exporter و با فرمت تعیینشده منتقل میشوند.
- تحلیل در داشبورد: Collector دادهها را پردازش و به گزارشهای قابلاستفاده تبدیل میکند.
دیاگرام جریان اطلاعات Flexible NetFlow
در این ساختار، سوئیچ Cisco جریانهای ترافیکی را شناسایی میکند، Monitor آنها را پایش میکند، Record و Cache جزئیات را نگه میدارند و Exporter دادهها را به NetFlow Collector و داشبورد تحلیل ارسال میکند.
مبدأ تولید ترافیک شبکه
نقطه عبور و مشاهده جریانهای ترافیکی
مدیریت پایش، اتصال Record و Exporter
فیلدهای Match و Collect برای تعریف جریان
نگهداری موقت جریانهای فعال و شمارندهها
ارسال رکوردها با NetFlow v9 / IPFIX / UDP
دریافت، ذخیرهسازی و پردازش دادههای جریان
نمایش Top Talkers، پهنای باند، الگوهای ترافیکی و تحلیلها این نمودار نشان میدهد که Flow Monitor هسته اصلی پایش است، در حالی که Flow Record ساختار داده را تعیین میکند، Flow Cache اطلاعات را موقتاً نگه میدارد و Flow Exporter آن را به Collector منتقل میکند.
اجزای اصلی Flexible NetFlow در سوئیچ Cisco
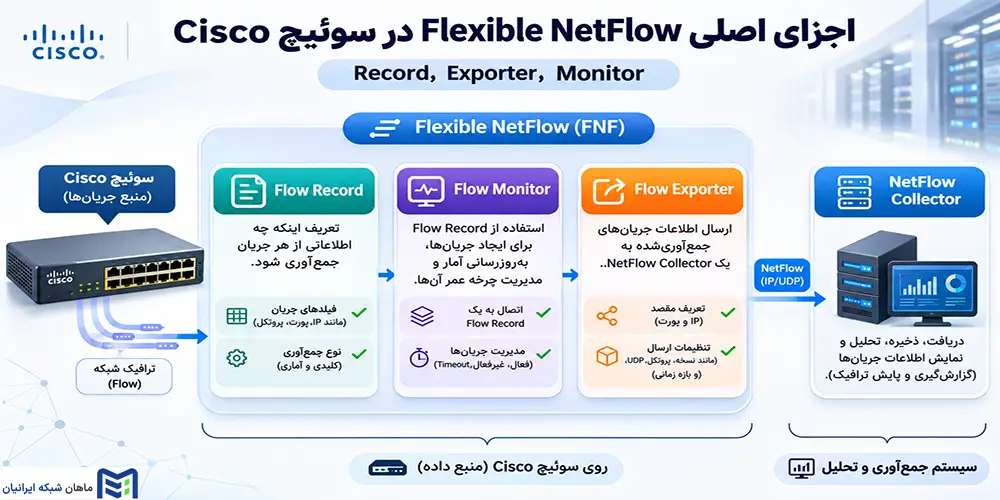
معماری Flexible NetFlow از چند مؤلفه مستقل تشکیل شده است. شناخت وظیفه هر مؤلفه برای پیکربندی صحیح و عیبیابی ضروری است.
Flow Record چیست؟
Flow Record مشخص میکند کدام فیلدها برای شناسایی جریان و کدام اطلاعات برای تحلیل آن ثبت شوند.
برای مثال، میتوان آدرسهای IP و پورتها را بهعنوان فیلدهای شناسایی و تعداد بایتها و بستهها را بهعنوان اطلاعات تکمیلی انتخاب کرد.
تفاوت Match و Collect در Flexible NetFlow
دو دستور اصلی در تعریف Record عبارتاند از match و collect.
| دستور | وظیفه | مثال |
|---|---|---|
| match | تعیین کلیدهای شناسایی Flow | match ipv4 source address |
| collect | ثبت اطلاعات تکمیلی جریان | collect counter bytes long |
دستور match مشخص میکند کدام بستهها به یک جریان تعلق دارند. تغییر یک فیلد کلیدی میتواند جریان جدیدی ایجاد کند.
در مقابل، collect اطلاعاتی مانند Byte Counter، Packet Counter و Timestamp را ثبت میکند، بدون اینکه بهتنهایی جریان جدیدی تعریف کند.
Flow Exporter چیست و چه وظیفهای دارد؟
Flow Exporter اطلاعات جمعآوریشده را به سرور Collector ارسال میکند.
مهمترین تنظیمات آن عبارتاند از:
Destination IP: آدرس سرور دریافتکننده- UDP Port: پورت انتقال رکوردها
- Export Protocol: فرمت خروجی مانند NetFlow v9 یا IPFIX
Exporter وظیفه تحلیل ترافیک را ندارد؛ تنها رکوردها را در قالب مشخص به مقصد ارسال میکند.
Flow Monitor چیست؟
Flow Monitor مؤلفهای است که Flow Record، Flow Cache و Flow Exporter را به یکدیگر مرتبط میکند.
Monitor روی اینترفیس سوئیچ فعال میشود و با استفاده از فیلدهای Record، اطلاعات جریانهای عبوری را جمعآوری میکند.
Flow Sampler چیست و چه زمانی استفاده میشود؟
Flow Sampler بهجای بررسی تمام بستهها، بخشی از آنها را طبق نرخ نمونهبرداری انتخاب میکند.
برای مثال، در Sampling Rate برابر 1 از 100، بهطور اسمی یک بسته از هر 100 بسته نمونهبرداری میشود. این روش میتواند مصرف منابع را کاهش دهد، اما دقت آماری را تحت تأثیر قرار میدهد.
Sampling معمولاً در لینکهای پرترافیک یا پلتفرمهایی که پایش کامل را پشتیبانی نمیکنند کاربرد دارد.
NetFlow Collector چیست؟
NetFlow Collector سامانهای برای دریافت، ذخیره، پردازش و نمایش رکوردهای ترافیکی است.
این سامانه میتواند گزارشهایی مانند Top Talkers، حجم ارتباطات، پروتکلهای پرترافیک و تغییرات الگوی مصرف ارائه دهد.
خلاصه اجزای Flexible NetFlow:
| جزء | وظیفه |
|---|---|
| Flow Record | تعیین فیلدهای ثبتشونده |
| Flow Exporter | ارسال رکوردها به Collector |
| Flow Monitor | مدیریت پایش و ارتباط اجزا |
| Flow Sampler | نمونهبرداری از بستهها |
| Flow Cache | نگهداری موقت اطلاعات جریان |
| Collector | دریافت، پردازش و نمایش دادهها |
تفاوت Flexible NetFlow با NetFlow معمولی و سایر روشهای مانیتورینگ
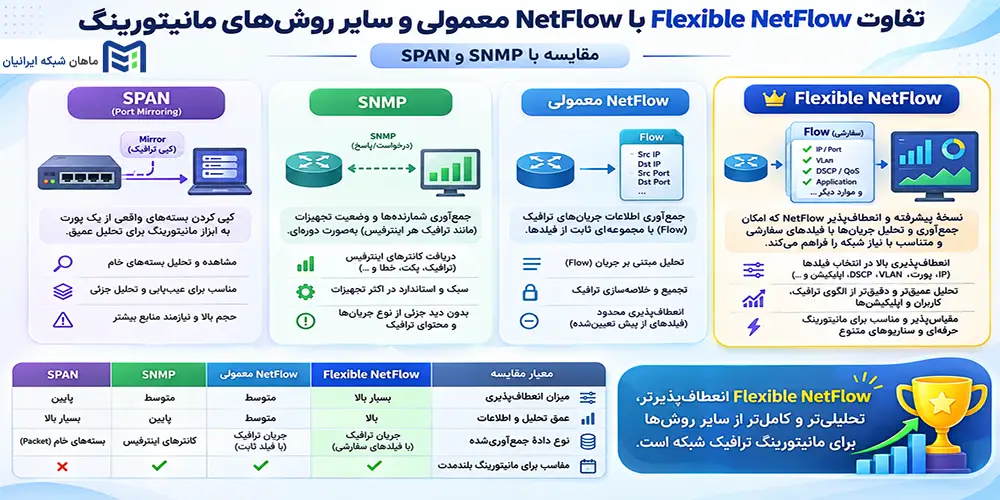
برای انتخاب روش مناسب تحلیل ترافیک شبکه Cisco، باید تفاوت FNF با NetFlow سنتی، SNMP و SPAN را شناخت.
تفاوت NetFlow و Flexible NetFlow چیست؟
در NetFlow سنتی، ساختار رکوردها محدودتر و عمدتاً از پیش تعیینشده است؛ اما Flexible NetFlow امکان تعریف فیلدهای کلیدی و تکمیلی متناسب با نیاز شبکه را فراهم میکند.
این انعطافپذیری برای تحلیل ارتباطات، مانیتورینگ اختصاصی و بررسی الگوهای امنیتی کاربرد دارد.
FNF معماری جمعآوری داده است؛ درحالیکه NetFlow v9 و IPFIX قالبها و پروتکلهای خروجی اطلاعات محسوب میشوند.
تفاوت NetFlow v5 ،NetFlow v9 و IPFIX
NetFlow v5 دارای ساختار رکورد ثابت است و انعطاف محدودی دارد.
NetFlow v9 از ساختار Template استفاده میکند؛ بنابراین Collector میتواند نوع و ترتیب فیلدهای موجود در رکورد را از Template دریافت کند.
IPFIX استانداردی مبتنی بر IETF و توسعهیافته از مفاهیم NetFlow v9 است که امکان تبادل اطلاعات جریان با ساختار قابل توسعه را فراهم میکند.
انتخاب فرمت باید بر اساس قابلیتهای سوئیچ، نوع رکورد و سازگاری Collector انجام شود.
تفاوت Flexible NetFlow با SNMP و SPAN
| فناوری | اطلاعات اصلی | کاربرد |
|---|---|---|
| SNMP | وضعیت تجهیزات و شمارنده اینترفیس | بررسی سلامت و مصرف لینک |
| SPAN | نسخه بستههای عبوری | تحلیل Packet با Wireshark |
| NetFlow سنتی | رکوردهای جریان با فیلدهای محدودتر | تحلیل Flowهای IP |
| Flexible NetFlow | رکوردهای جریان قابل تنظیم | تحلیل اختصاصی ترافیک |
SNMP برای نظارت بر وضعیت اینترفیس مناسب است، اما بهتنهایی مشخص نمیکند چه ارتباطاتی پهنای باند را مصرف کردهاند.
SPAN یا Port Mirroring امکان مشاهده بستههای واقعی را میدهد؛ البته ثبت و پردازش آنها به ظرفیت ابزار تحلیل وابسته است.
FNF برای تحلیل رفتار جریانها مناسبتر است و معمولاً داده بسیار کمتری نسبت به Full Packet Capture تولید میکند.
پیشنیازهای راهاندازی Flexible NetFlow در سوئیچهای Cisco
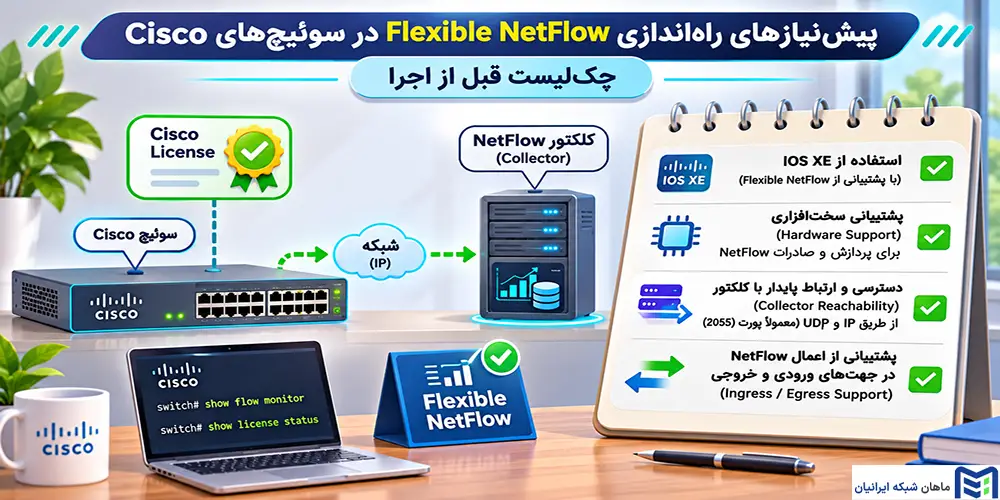
قبل از تنظیم NetFlow در سوئیچ Cisco، باید قابلیتهای سختافزاری، نسخه نرمافزار و مسیر دسترسی به Collector بررسی شوند.
کدام سوئیچهای سیسکو از Flexible NetFlow پشتیبانی میکنند؟
برخی از سوئیچهای خانواده Cisco Catalyst 9200، 9300، 9400، 9500 و 9600 از Flexible NetFlow پشتیبانی میکنند.
بااینحال، پشتیبانی از FNF به معنای یکسان بودن قابلیتها در تمام مدلها نیست.
نوع ASIC، نسخه IOS XE، جهت مانیتورینگ و نوع اینترفیس میتواند محدودیت ایجاد کند.
برای نمونه، در برخی Releaseهای Catalyst 9500X، قابلیت FNF فقط در جهت Ingress و با Sampling پشتیبانی میشود.
بررسی نسخه IOS XE و لایسنسهای موردنیاز
برای شناسایی نسخه سیستمعامل و مدل سوئیچ از دستور زیر استفاده کنید:
show version
سپس وضعیت لایسنس را بررسی کنید:
show license summary
در برخی پلتفرمها، قابلیت Full NetFlow به لایسنس Cisco DNA Add-on وابسته است و بدون آن فقط Sampled NetFlow در دسترس خواهد بود. بنابراین نیازمندی لایسنس باید برای مدل و Release دقیق بررسی شود.
آمادهسازی NetFlow Collector و ارتباط شبکه
Collector باید آدرس IP قابلدسترسی داشته باشد، فرمت خروجی را پشتیبانی کند و روی پورت UDP تعیینشده آماده دریافت اطلاعات باشد.
همچنین مسیر لایه سوم، تنظیمات فایروال، Source Interface و قابلیت دریافت Templateهای NetFlow v9 باید بررسی شوند.
بررسی پشتیبانی از Ingress و Egress
Ingress به ترافیکی اشاره دارد که وارد اینترفیس میشود؛ Egress ترافیکی است که از اینترفیس خارج میشود.
پشتیبانی از هر جهت و امکان استفاده روی پورت فیزیکی، SVI یا Port-Channel وابسته به پلتفرم است. برای مثال، در مستندات Catalyst 9300 محدودیتهایی برای ترکیب NetFlow با AVC/NBAR و برخی انواع Port-Channel ذکر شده است.
چکلیست پیشنیازهای راهاندازی:
| پیشنیاز | مورد قابل بررسی |
|---|---|
| مدل سختافزار | مدل دقیق سوئیچ و نوع ASIC |
| نسخه نرمافزار | IOS XE و راهنمای همان Release |
| لایسنس | قابلیتهای مجاز Full یا Sampled NetFlow |
| نقطه پایش | نوع اینترفیس و پشتیبانی Ingress/Egress |
| Collector | آدرس IP، پورت UDP و فرمت دریافت |
| ارتباط شبکه | Source Interface، مسیر و فایروال |
پس از تأیید این موارد، میتوان پیکربندی را در محیط آزمایشگاهی آغاز کرد.
آموزش پیکربندی Flexible NetFlow در سوئیچ Cisco (مرحلهبهمرحله)
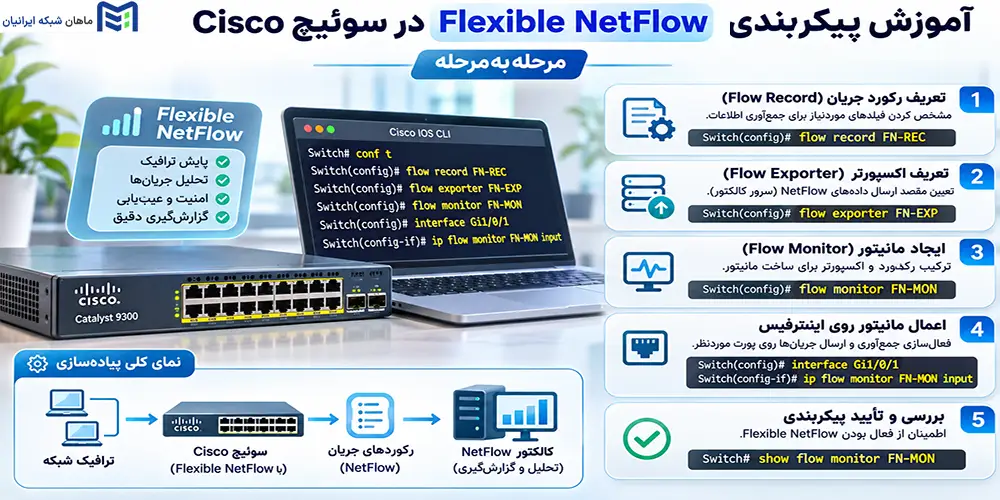
در این بخش، آموزش Flexible NetFlow را با یک سناریوی آزمایشگاهی روی سوئیچ Cisco Catalyst 9300 انجام میدهیم.
هدف، ثبت ترافیک IPv4 ورودی یک اینترفیس و ارسال اطلاعات آن به سرور Collector است.
پیشفرض این آموزش، پشتیبانی مدل و نسخه IOS XE از رکورد موردنظر و قابلیت Full NetFlow است.
مشخصات سناریوی پیکربندی:
| پارامتر | مقدار نمونه |
|---|---|
| سوئیچ | Cisco Catalyst 9300 با IOS XE سازگار |
| اینترفیس مورد پایش | GigabitEthernet1/0/1 |
| سرور Collector | 192.0.2.50 |
| Source Interface | Vlan10 |
| پورت مقصد | UDP 2055 |
| فرمت خروجی | NetFlow v9 |
| جهت مانیتورینگ | Ingress / input |
آدرس 192.0.2.50 از محدوده مخصوص مستندسازی انتخاب شده و باید در محیط واقعی تغییر کند. همچنین فرض میکنیم Vlan10 از قبل دارای IP معتبر و مسیر دسترسی به Collector است.
مرحله اول؛ تعریف Flow Record
ابتدا رکوردی برای شناسایی جریانهای IPv4 ایجاد میکنیم. این رکورد پنج فیلد اصلی شناسایی جریان و شمارندههای بایت، بسته و زمان را ثبت میکند.
configure terminalدر این پیکربندی:
- دستورات match پنج فیلد شناسایی Flow را تعیین میکنند.
collect counter bytes long حجم داده هر جریان را با شمارنده ۶۴ بیتی ثبت میکند.تفاوت عملکرد دو گروه دستور به این صورت است:
| نوع فیلد | مثال | نتیجه |
|---|---|---|
| Match | Source IP | شناسایی و تفکیک جریان |
| Match | Destination Port | تفکیک ارتباطات بر اساس پورت |
| Collect | Byte Counter | اندازهگیری حجم داده |
| Collect | Timestamp | ثبت زمان فعالیت جریان |
اعتبارسنجی: پس از تعریف رکورد، با دستور show flow record FNF-RECORD-IN بررسی کنید که تمام فیلدها ثبت شده باشند.
اگر سوئیچ دستور یا فیلدی را نپذیرفت، ابتدا پشتیبانی آن را در راهنمای Release بررسی کنید. حذف یا جایگزینی تصادفی فیلدها ممکن است نتیجه تحلیل را تغییر دهد.
مرحله دوم؛ ایجاد Flow Exporter
در مرحله دوم، مقصد ارسال اطلاعات و مشخصات ارتباط با Collector تعیین میشود.
configure terminalدستور destination آدرس سرور دریافتکننده را مشخص میکند و source Vlan10 باعث میشود بستههای خروجی با آدرس IP اینترفیس Vlan10 ارسال شوند.
دستور transport udp 2055 پورت مقصد را تعیین میکند. پورت 2055 مقدار نمونه است و باید با تنظیمات Collector مطابقت داشته باشد.
در نهایت، export-protocol netflow-v9 فرمت خروجی را مشخص میکند.
اعتبارسنجی: با اجرای show flow exporter FNF-EXPORT، آدرس مبدأ، مقصد، پورت و فرمت خروجی را بررسی کنید.
توجه داشته باشید که صرفاً تعریف Exporter به معنای ارسال موفق رکوردها نیست. همچنین در برخی پلتفرمها نمیتوان از پورت Management بهعنوان Source Interface استفاده کرد.
مرحله سوم؛ ساخت Flow Monitor و تنظیم Cache Timeout
Flow Monitor رکورد تعریفشده را به Exporter متصل میکند و پارامترهای نگهداری اطلاعات در Cache را مشخص میسازد.دستور record مشخص میکند چه اطلاعاتی جمعآوری شوند؛ درحالیکه exporter مقصد انتقال دادهها را تعیین میکند.
دو دستور cache timeout نیز زمان نگهداری رکوردها را کنترل میکنند.
تفاوت Active Timeout و Inactive Timeout
Active Timeout: حداکثر مدت نگهداری یک جریان فعال را پیش از خروجیگیری دورهای مشخص میکند. برای جریانهای طولانی، رکورد پس از این زمان صادر شده و جریان میتواند در رکورد جدید ادامه پیدا کند.
Inactive Timeout: تعیین میکند پس از چه مدت بدون مشاهده بسته جدید، جریان غیرفعال تلقی شده و رکورد آن برای خروجیگیری آماده شود.
در این مثال، Active Timeout برابر ۶۰ ثانیه و Inactive Timeout برابر ۱۵ ثانیه است.
این اعداد صرفاً مقادیر آزمایشگاهی هستند. انتخاب مناسب آنها به نوع ترافیک، ظرفیت تجهیزات و نیاز گزارشگیری بستگی دارد.
اعتبارسنجی: خروجی show flow monitor FNF-MONITOR-IN باید نام Record، Exporter و Timeoutهای تعیینشده را نشان دهد. رفتار این پارامترها در مستندات IOS XE سیسکو نیز تشریح شده است.
مرحله چهارم؛ فعالسازی Flow Monitor روی اینترفیس
اکنون Monitor را روی اینترفیس موردنظر فعال میکنیم.
configure terminalپارامتر input مشخص میکند که جریانهای واردشونده به اینترفیس پایش شوند.
در این سناریو، ترافیکی که از اینترفیس خارج میشود لزوماً در گزارشها دیده نخواهد شد؛ مگر اینکه از نقطه پایش دیگری عبور کند یا مانیتورینگ خروجی جداگانهای داشته باشد.
اعتبارسنجی: دستور زیر باید نام Monitor و جهت Input را نمایش دهد:
show flow interface GigabitEthernet1/0/1
اگر Monitor نمایش داده نشد، پشتیبانی اینترفیس و صحت دستور را بررسی کنید.
فعالسازی NetFlow روی چند اینترفیس
برای پایش چند پورت، میتوان Monitor را روی اینترفیسهای دیگر نیز اعمال کرد؛ مشروط بر اینکه مدل، جهت پایش و منابع سختافزاری از آن پشتیبانی کنند.
پشتیبانی از SVI، پورت فیزیکی و Port-Channel یکسان نیست. برای مثال، در برخی Releaseهای Catalyst 9300 اعمال مانیتور روی Layer 2 Port-Channel مجاز نیست، اما روی پورتهای عضو آن پشتیبانی میشود.
همچنین از پایش دوباره یک ترافیک در چند نقطه بدون طراحی مشخص خودداری کنید؛ زیرا احتمال دوبارهشماری وجود دارد.
مرحله پنجم؛ بررسی صحت پیکربندی
پس از پایان تنظیمات، باید ارتباط میان Record، Exporter، Monitor و اینترفیس بررسی شود.
دستورات زیر را در حالت Privileged EXEC اجرا کنید:
show flow record FNF-RECORD-INکاربرد هر دستور:
| دستور | نتیجه مورد انتظار |
|---|---|
| show flow record | نمایش فیلدهای Match و Collect |
| show flow exporter | نمایش مقصد، مبدأ و پروتکل خروجی |
| show flow monitor | نمایش Record، Exporter و Cache |
| show flow interface | نمایش اینترفیس و جهت مانیتورینگ |
| show running-config … expand | نمایش تنظیمات Monitor و اجزای وابسته |
در خروجی Flow Monitor باید Record و Exporter صحیح به آن متصل باشند و وضعیت Cache مطابق قابلیتهای پلتفرم نمایش داده شود.
دستور دارای پارامتر expand در مستندات عیبیابی Cisco برای Catalyst 9000 معرفی شده است؛ بااینحال، دسترسی به آن را در Release دستگاه بررسی کنید.
اگر همه تنظیمات صحیح بودند، هنوز نمیتوان نتیجه گرفت دادهها به Collector رسیدهاند. اعتبارسنجی دریافت، مرحلهای مستقل است.
مرحله ششم؛ مشاهده دادهها در NetFlow Collector
در آخرین مرحله، باید دریافت واقعی اطلاعات روی سرور مانیتورینگ تأیید شود.
ابتدا روی Collector، دریافت NetFlow v9 از دستگاه موردنظر را فعال کنید. سپس مطمئن شوید سرور روی UDP 2055 گوش میدهد و آدرس Source مربوط به Vlan10 را میپذیرد.
برای بررسی سمت سوئیچ از دستورات زیر استفاده کنید:
show flow monitor FNF-MONITOR-IN cache format tableدر Collector این موارد را بررسی کنید:
- دستگاه Cisco با آدرس مبدأ صحیح شناسایی شده باشد.
- شمارنده دریافت Datagramها یا Flowها افزایش پیدا کند.
- Templateهای NetFlow v9 دریافت و پردازش شوند.
- جریانهای IPv4 در جدول ارتباطات نمایش داده شوند.
- نمودار مصرف پهنای باند برای بازه زمانی انتخابشده داده داشته باشد.
خروجی نمونه: ممکن است در داشبورد ارتباطی مانند 192.0.2.10 → 198.51.100.20 با پروتکل TCP و حجم 56,000,000 بایت مشاهده شود.
این داده مصنوعی است و فقط قالب یک ارتباط قابلتحلیل را نشان میدهد.
اگر سوئیچ رکورد ارسال میکند اما Collector چیزی نمایش نمیدهد، دریافت UDP، فایروال، Templateها و قابلیت رمزگشایی NetFlow v9 را جداگانه بررسی کنید.
چگونه اطلاعات ترافیک را با Flexible NetFlow مشاهده و تحلیل کنیم؟
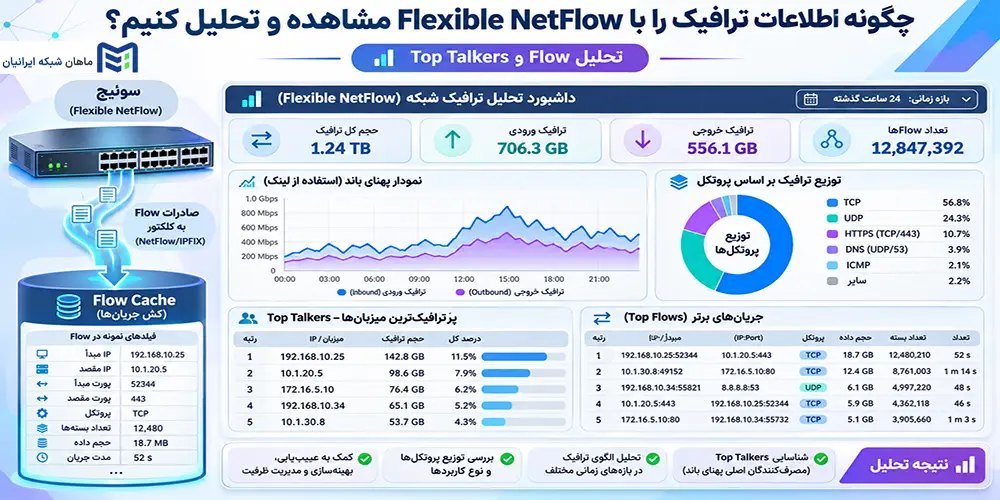
پس از پیکربندی Flexible NetFlow، باید دادههای خام را به اطلاعات قابلاستفاده برای تصمیمگیری تبدیل کرد.
مشاهده Flow Cache در سوئیچ Cisco
برای مشاهده جریانهای موجود در Cache از دستور زیر استفاده کنید:
show flow monitor FNF-MONITOR-IN cache format table
در خروجی، بسته به فیلدهای Record، اطلاعات زیر قابل مشاهده است:
- Source/Destination IP: طرفهای ارتباط
- Source/Destination Port: پورتهای ارتباطی
- Protocol: نوع پروتکل مانند TCP یا UDP
- Packets: تعداد بستههای جریان
- Bytes: حجم داده منتقلشده
فیلدهای کلیدی برای تفکیک جریانها استفاده میشوند و شمارندهها اطلاعات تکمیلی آنها را نمایش میدهند.
بررسی آمار Flow Monitor و Flow Exporter
show flow monitor FNF-MONITOR-IN statisticsدر آمار Monitor، تعداد جریانهای ثبتشده، ورودیهای Cache و جریانهای پایانیافته را بررسی کنید.
در آمار Exporter، تعداد Datagramهای ارسالشده، بایتهای خروجی و خطاهای احتمالی اهمیت دارند.
سه وضعیت را نباید یکسان فرض کرد: ثبت Flow در Cache، ارسال توسط Exporter و دریافت موفق در Collector.
شناسایی کاربران با بیشترین مصرف پهنای باند
Top Talkers به کاربران یا ارتباطاتی اشاره دارد که بیشترین ترافیک را در بازه زمانی مشخص ایجاد کردهاند.
جدول خروجی نمونه تحلیل ترافیک:
| IP مبدأ | IP مقصد | پروتکل | بایت | تفسیر نمونه |
|---|---|---|---|---|
| 192.0.2.10 | 198.51.100.20 | TCP | 56,000,000 | ارتباط پرترافیک |
| 192.0.2.11 | 198.51.100.21 | UDP | 8,500,000 | حجم کمتر؛ نیازمند بررسی نرخ مصرف |
تمام مقادیر جدول مصنوعی هستند و آدرسها برای مستندسازی استفاده شدهاند.
برای محاسبه میانگین نرخ مصرف در یک بازه مشخص:
برای مثال، انتقال 56 میلیون بایت طی ۶۰ ثانیه، میانگینی حدود 7.47 Mbps دارد.
بنابراین حجم کل ترافیک با نرخ مصرف پهنای باند متفاوت است. برای تشخیص پیک مصرف، باید بازه زمانی و نرخ انتقال را نیز بررسی کرد.
کاربردهای Flexible NetFlow در مدیریت و امنیت شبکه
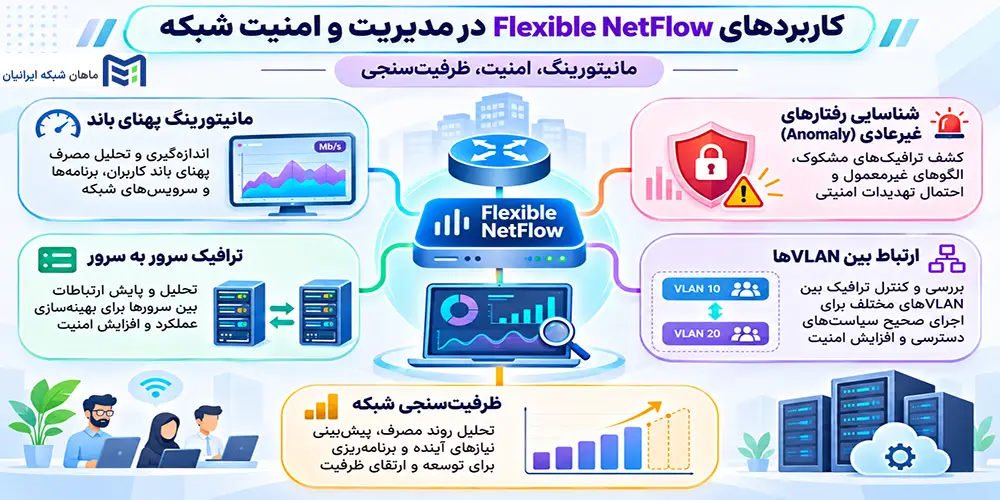
مانیتورینگ پهنای باند و شناسایی گلوگاههای شبکه
FNF مشخص میکند کدام کاربران، سرورها یا سرویسها بیشترین حجم ترافیک را تولید میکنند.
برای مثال، اگر در ساعات کاری مصرف یک لینک افزایش پیدا کند، میتوان با بررسی Top Talkers ارتباطات پرترافیک را شناسایی و درباره اصلاح سیاستهای شبکه تصمیمگیری کرد.
شناسایی ترافیک غیرعادی و حملات احتمالی
افزایش ناگهانی تعداد Flowها، ارتباط با تعداد زیادی مقصد یا تغییر غیرمعمول الگوی مصرف میتواند نشانهای از فعالیت مشکوک باشد.
این اطلاعات برای Anomaly Detection و بررسی احتمال حملاتی مانند DDoS مفید هستند؛ اما شناسایی الگوی مشکوک با FNF به معنای اثبات قطعی حمله نیست.
برای تأیید باید از ابزارهایی مانند IDS/IPS، تحلیل لاگ و Packet Capture کمک گرفت.
تحلیل ترافیک بین VLANها و سرورهای سازمان
سناریوی سازمانی اول: ارتباط شبکه حسابداری با سرور داخلی
فرض کنید سیستمهای حسابداری در VLAN 20 و سرور مالی در VLAN 30 قرار دارند.
مدیر شبکه میتواند با پایش نقطه مناسب در مسیر ارتباط، آدرسهای مبدأ و مقصد، پورتهای مورد استفاده و حجم داده تبادلشده را بررسی کند.
اگر کلاینتی خارج از محدوده مورد انتظار با سرور ارتباط برقرار کند، این رویداد برای بررسی بیشتر مشخص میشود.
البته FNF فقط ترافیکی را مشاهده میکند که از نقطه پایش عبور کرده باشد.
ظرفیتسنجی و برنامهریزی توسعه شبکه
سناریوی سازمانی دوم: افزایش مصرف لینک واحد پشتیبانگیری
در سازمانی که پشتیبانگیری شبانه انجام میشود، میتوان روند انتقال داده بین سرورها را در بازههای مختلف بررسی کرد.
اگر حجم مصرف و نرخ انتقال طی چند هفته افزایش پیدا کند، این اطلاعات میتواند به برنامهریزی ارتقای لینک یا تجهیزات کمک کند.
تحلیل روند FNF در کنار شمارندههای SNMP و شاخصهای ظرفیت سوئیچ، تصویر دقیقتری از نیاز آینده شبکه ارائه میدهد.
خطاهای رایج Flexible NetFlow در سوئیچ Cisco و روش رفع آنها
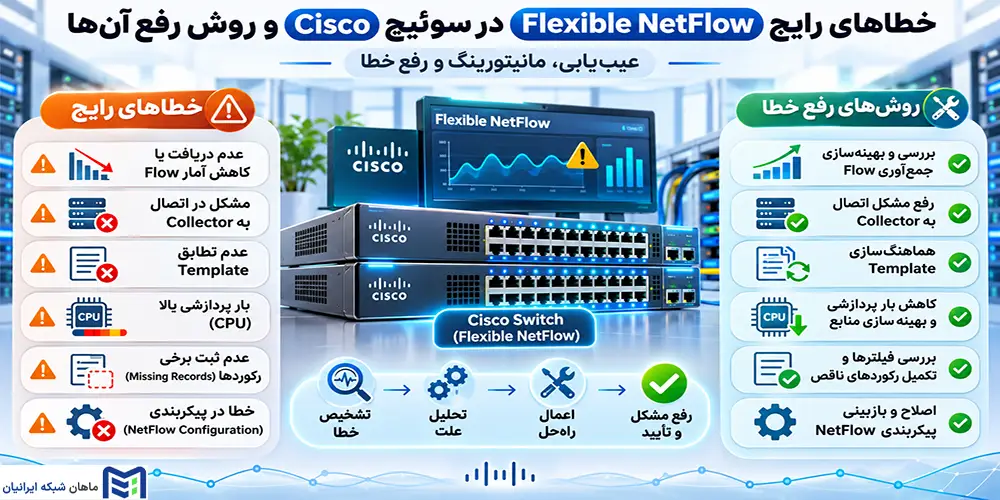
چرا NetFlow Collector هیچ اطلاعاتی دریافت نمیکند؟
نشانه: رکوردها روی سوئیچ ثبت میشوند، اما داشبورد خالی است.
علت محتمل: آدرس یا پورت اشتباه، فایروال، Source Interface نامناسب، نبود مسیر شبکه یا ناسازگاری پروتکل خروجی.
تشخیص: آمار show flow exporter FNF-EXPORT statistics، مسیر شبکه و دریافت UDP در سمت Collector را بررسی کنید.
راهکار: مقصد، پورت، مسیر و تنظیمات NetFlow v9 را در دو سمت یکسانسازی کنید.
چرا Flow Monitor روی اینترفیس فعال نمیشود؟
نشانه: دستور پیکربندی با خطا مواجه میشود یا Monitor به اینترفیس متصل نمیشود.
علت محتمل: فیلدهای Record، نوع اینترفیس، لایسنس یا قابلیتهایی مانند AVC با محدودیت پلتفرم ناسازگار هستند.
تشخیص: خروجی show version و show flow record FNF-RECORD-IN را با راهنمای مدل تطبیق دهید.
راهکار: از ترکیب Record و اینترفیسی استفاده کنید که در Release مربوطه پشتیبانی میشود.
چرا Flow Cache خالی است؟
نشانه: دستور مشاهده Cache هیچ جریان فعالی نشان نمیدهد.
علت محتمل: نبود ترافیک، جهت پایش اشتباه، پایان یافتن جریانها یا محدودیت سختافزاری.
تشخیص: ترافیک آزمایشی ایجاد کنید و خروجی show flow interface و آمار Monitor را بررسی کنید.
راهکار: جهت پایش و مسیر واقعی عبور بستهها را اصلاح کنید. خالی بودن لحظهای Cache الزاماً نشانه خرابی نیست.
چرا حجم ترافیک گزارششده با مقدار واقعی متفاوت است؟
نشانه: آمار Collector با شمارندههای اینترفیس مطابقت ندارد.
علت محتمل: Sampling، پایش چندباره ترافیک، تفاوت نقطه اندازهگیری یا تفاوت مبنای شمارش بایتها.
تشخیص: نرخ Sampling، محل مانیتورینگ و بازه زمانی گزارش را بررسی کنید.
راهکار: آمار را با بازه و تعریف اندازهگیری یکسان مقایسه کنید و از دوبارهشماری جلوگیری کنید.
چرا Collector داده خام دریافت میکند اما داشبورد آن را نمایش نمیدهد؟
نشانه: دیتاگرام های UDP دریافت میشوند، ولی Flowها بهدرستی رمزگشایی نمیشوند.
علت محتمل: نبود Template، پشتیبانی ناقص Decoder یا ناسازگاری فرمت.
تشخیص: وضعیت دریافت Templateهای v9 و لاگهای Collector را بررسی کنید.
راهکار: Decoder سازگار را فعال کنید و دریافت Template را تأیید کنید.
خلاصه جدول عیبیابی:
| نشانه | علت محتمل | اقدام تشخیصی | راهکار |
|---|---|---|---|
| Collector خالی | IP، پورت یا مسیر اشتباه | آمار Exporter و بررسی UDP | اصلاح مقصد و Reachability |
| خطا در اعمال Monitor | فیلد یا اینترفیس ناسازگار | بررسی Record و Release | تطبیق با راهنمای مدل |
| Flow Cache خالی | نبود ترافیک یا جهت اشتباه | آمار Monitor و Flow Interface | اصلاح نقطه پایش |
| اختلاف آمار | Sampling یا دوبارهشماری | بررسی Sampling و مسیر | اصلاح روش اندازهگیری |
| داده خام بدون نمودار | مشکل Template یا Decoder | بررسی لاگ Collector | فعالسازی پشتیبانی v9/IPFIX |
بهترین روشهای بهینهسازی Flexible NetFlow در شبکههای سازمانی
انتخاب Flow Record متناسب با هدف مانیتورینگ
فقط فیلدهایی را ثبت کنید که برای تحلیل ضروری هستند. برای بررسی مصرف پهنای باند، شمارندههای Byte و Packet اهمیت دارند؛ درحالیکه تحلیل امنیتی ممکن است به اطلاعات بیشتری نیاز داشته باشد.
افزایش غیرضروری فیلدها میتواند مصرف منابع را بیشتر کند.
تنظیم مناسب Sampling و Cache Timeout
Sampling بار تحلیل را کاهش میدهد، اما ممکن است دقت آمار را محدود کند.
Timeout کوتاهتر، گزارشهای سریعتری تولید میکند ولی تعداد Exportها را افزایش میدهد. مقادیر باید بر اساس حجم ترافیک و ظرفیت Collector انتخاب شوند.
نکات امنیتی انتقال اطلاعات NetFlow
Collector را در شبکه مدیریتی امن قرار دهید و دسترسی به دادههای جریان را محدود کنید.
از انتقال غیرضروری Export روی شبکه عمومی جلوگیری کنید. انتقال NetFlow v9 بر بستر UDP بهخودیخود محرمانگی یا رمزنگاری دادهها را تضمین نمیکند.
جلوگیری از مصرف غیرضروری منابع سوئیچ
پیش از فعالسازی گسترده، ظرفیت ASIC، تعداد Flowهای همزمان و منابع Flow Cache را بررسی کنید.
محدودیتهای سختافزاری در مدلهای مختلف متفاوت هستند؛ بنابراین بدون بررسی مستندات دستگاه، نمیتوان آستانه ثابتی برای تمام سوئیچهای Cisco تعیین کرد.
سؤالات متداول درباره Flexible NetFlow
Flexible NetFlow چیست و چه کاربردی دارد؟
Flexible NetFlow فناوری Cisco برای جمعآوری و تحلیل اطلاعات جریانهای شبکه است. این قابلیت به مدیران شبکه امکان میدهد ارتباطات میان سیستمها، میزان مصرف پهنای باند، پروتکلهای مورد استفاده و تغییرات الگوی ترافیک را مشاهده و بررسی کنند.
تفاوت Flexible NetFlow با NetFlow معمولی چیست؟
تفاوت اصلی در انعطاف انتخاب فیلدهای جریان است. NetFlow سنتی از ساختارهای محدودتری استفاده میکند؛ اما Flexible NetFlow امکان تعریف رکوردهای اختصاصی را فراهم میسازد و برای نیازهای متفاوت مانیتورینگ، تحلیل ارتباطات و بررسی امنیتی مناسبتر است.
آیا همه سوئیچهای Cisco از Flexible NetFlow پشتیبانی میکنند؟
خیر. پشتیبانی از Flexible NetFlow به مدل سوئیچ، ASIC، نسخه IOS XE، لایسنس و نوع اینترفیس بستگی دارد. حتی بین دستگاههای یک خانواده نیز ممکن است قابلیت Full NetFlow، Sampling یا مانیتورینگ Ingress و Egress متفاوت باشد.
جمعبندی؛ آیا Flexible NetFlow برای مانیتورینگ شبکه مناسب است؟
Flexible NetFlow انتخاب مناسبی برای سازمانهایی است که به دید دقیقتری از ارتباطات شبکه، مصرف پهنای باند، جریانهای پرترافیک و الگوهای غیرعادی نیاز دارند. بااینحال، بهرهبرداری مؤثر از آن به انتخاب درست Flow Record، پشتیبانی سختافزاری سوئیچ، تنظیم نقطه پایش و سازگاری NetFlow Collector وابسته است. اگر هدف، تحلیل محتوای کامل بستهها باشد، ابزارهایی مانند SPAN و Packet Capture مکملهای ضروریتری هستند. برای بررسی قابلیتهای مانیتورینگ سوئیچهای Cisco و انتخاب تجهیز متناسب با زیرساخت سازمان، میتوانید از مشاوره تخصصی مجموعه ماهان شبکه ایرانیان استفاده کنید.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور اچ پی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.