

Cisco ISE چیست؟
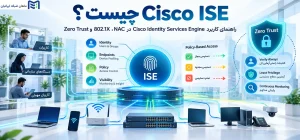
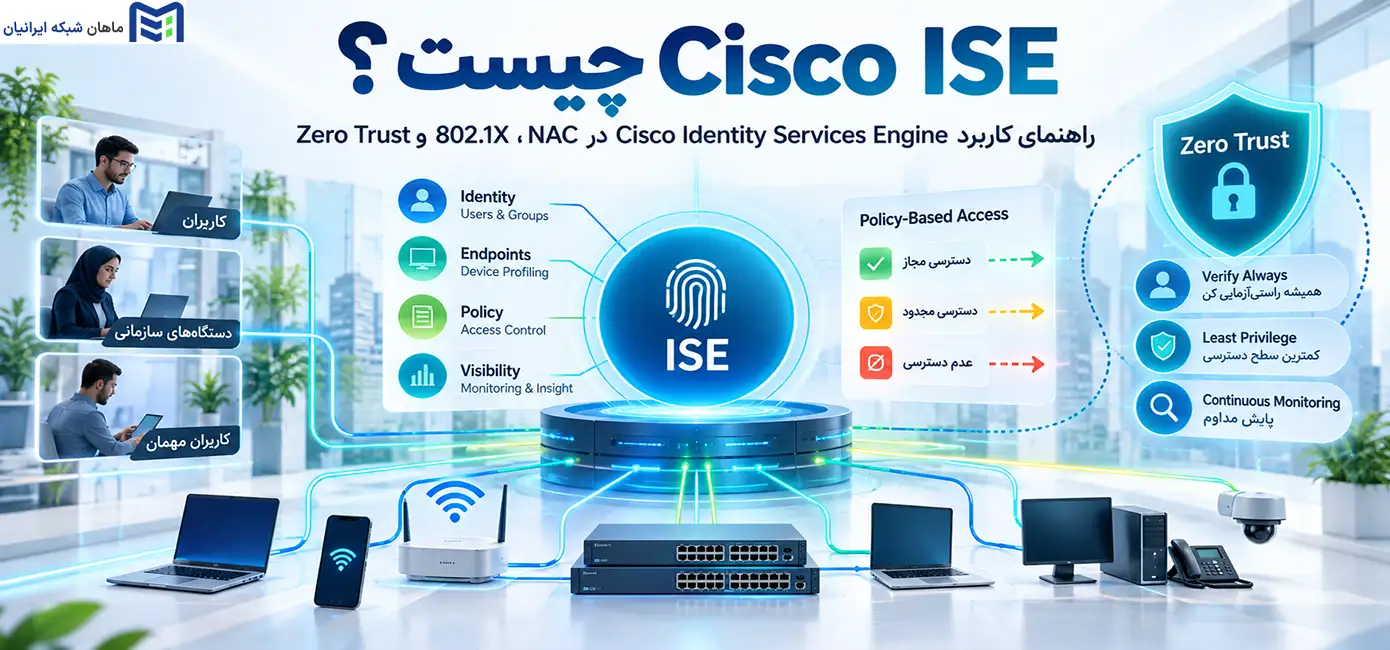
Cisco ISE یا Cisco Identity Services Engine یک پلتفرم کنترل دسترسی به شبکه یا NAC است که هویت کاربران و دستگاهها را بررسی میکند و براساس Policyهای تعریفشده مشخص میکند هر کاربر یا Endpoint، تحت چه شرایطی و به کدام منابع شبکه دسترسی داشته باشد. ISE علاوه بر Authentication، قابلیتهایی مانند Authorization، Profiling، Posture Assessment، Visibility و Policy Enforcement را نیز فراهم میکند.
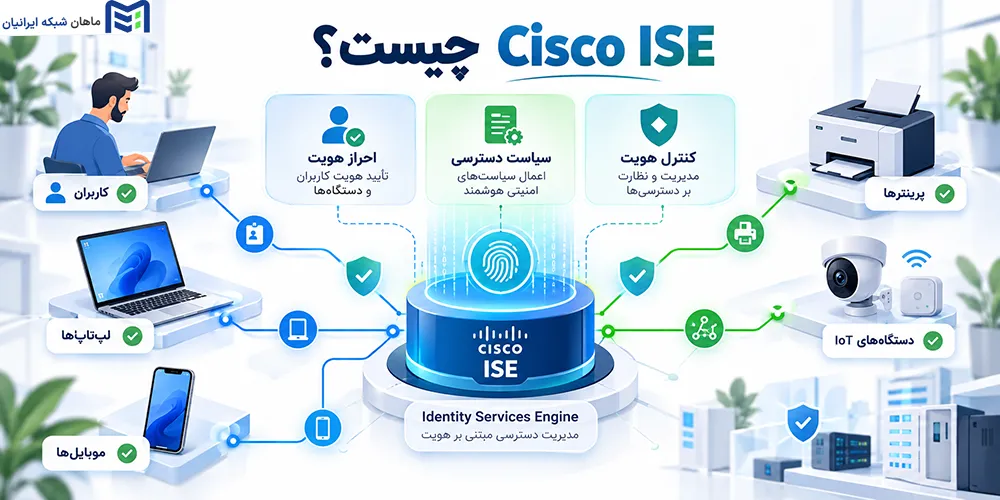
به بیان ساده، Cisco ISE فقط یک Authentication Server نیست. این پلتفرم اطلاعات مربوط به Identity، نوع Endpoint، محل اتصال، وضعیت دستگاه و سایر Contextهای قابل استفاده را در تصمیمگیری دسترسی وارد میکند. نتیجه این فرایند میتواند اجازه دسترسی، دسترسی محدود، قرار گرفتن در یک Segment مشخص یا جلوگیری از اتصال باشد.
برای مثال، در یک سازمان ممکن است کارمند بخش مالی فقط به ERP و سرویسهای موردنیاز خود دسترسی داشته باشد، مهمان فقط به اینترنت متصل شود، دوربین IP فقط با شبکه نظارتی ارتباط برقرار کند و مدیر شبکه به Management Network دسترسی داشته باشد. Cisco ISE کمک میکند چنین تفاوتهایی بهصورت Policy تعریف شوند و در نقاط دسترسی شبکه اعمال شوند.
Cisco ISE مخفف چیست؟
ISE مخفف Identity Services Engine است و نام کامل محصول Cisco Identity Services Engine نوشته میشود. واژه Identity در این نام اهمیت زیادی دارد، زیرا تصمیمگیری درباره دسترسی فقط بر پایه آدرس IP یا محل فیزیکی اتصال انجام نمیشود و هویت کاربر یا دستگاه نیز در Policy نقش پیدا میکند.
چرا سازمانها به Cisco ISE نیاز دارند؟
در یک شبکه کوچک ممکن است مدیر شبکه بتواند دسترسی چند سیستم را با VLAN، تنظیمات سوئیچ یا چند Rule محدود مدیریت کند. اما وقتی صدها یا هزاران لپتاپ، موبایل، IP Phone، Printer، Camera، تجهیزات IoT و دستگاه مهمان به شبکه متصل میشوند، یک سؤال اساسی مطرح میشود: شبکه چگونه تشخیص دهد هر دستگاه متعلق به چه کسی است و باید به چه منابعی دسترسی داشته باشد؟
Cisco ISE برای پاسخ به همین مسئله استفاده میشود. این پلتفرم با ترکیب Identity، Authentication، Endpoint Context و Policy کمک میکند تصمیمگیری دسترسی بهصورت متمرکز انجام شود و Network Access Control از یک مدل صرفاً مبتنی بر Port یا VLAN به مدلی مبتنی بر هویت و شرایط اتصال نزدیک شود.
Cisco ISE چگونه کار میکند؟
Cisco ISE درخواست دسترسی را از تجهیزات شبکه مانند Switch، زیرساخت Wireless یا VPN دریافت میکند، اطلاعات هویتی و Context مربوط به کاربر یا Endpoint را بررسی میکند، Policy مناسب را انتخاب میکند و نتیجه Authorization را برای اعمال روی شبکه برمیگرداند. در این فرایند ممکن است از Identity Sourceهایی مانند Active Directory نیز استفاده شود.
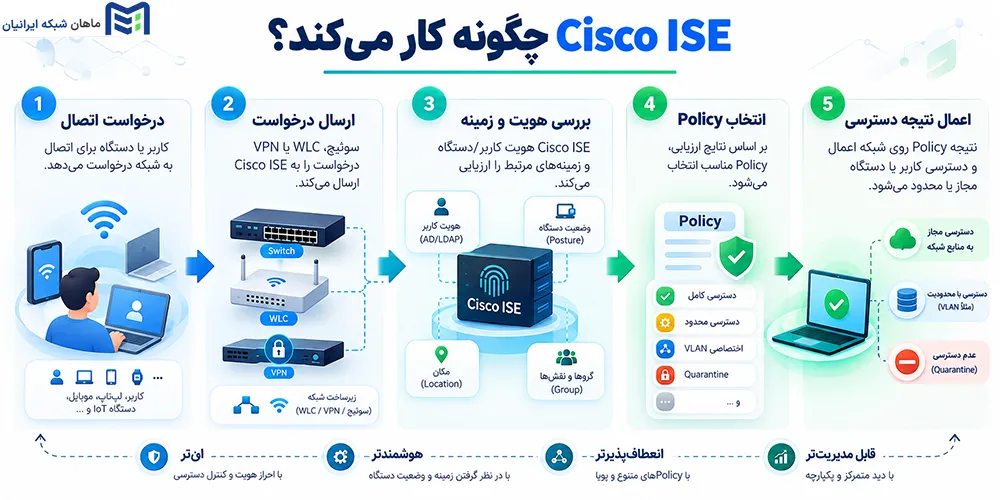
بهصورت ساده، فرایند کار Cisco ISE در شش مرحله انجام میشود:
- کاربر یا دستگاه درخواست اتصال به شبکه را ارسال میکند.
- تجهیز شبکه مانند Switch، WLC یا VPN درخواست احراز هویت را دریافت میکند.
- اطلاعات لازم برای بررسی به Cisco ISE ارسال میشود.
- ISE هویت کاربر یا Endpoint و شرایط مرتبط با اتصال را بررسی میکند.
- Policy مناسب براساس اطلاعات موجود انتخاب میشود.
- سطح دسترسی مشخص میشود و تجهیز شبکه نتیجه را روی Session اعمال میکند.
در این معماری، Cisco ISE نقش مهمی در تصمیمگیری Policy دارد و تجهیز دسترسی شبکه نتیجه آن Policy را اجرا میکند. به همین دلیل کیفیت Policyها، اطلاعات Identity و قابلیت تجهیزات شبکه روی نتیجه نهایی تأثیر مستقیم دارند.
سه مرحله اصلی Authentication، Authorization و Accounting
یکی از مفاهیم پایه در Cisco ISE، مدل AAA است. AAA از سه بخش Authentication، Authorization و Accounting تشکیل میشود و هر بخش به سؤال متفاوتی درباره دسترسی پاسخ میدهد.
Authentication
Authentication مشخص میکند کاربر یا دستگاه چه کسی است. در این مرحله ممکن است Credential کاربر، Certificate یا سایر روشهای تعریفشده در معماری احراز هویت بررسی شوند.
Authorization
Authorization بعد از شناسایی مشخص میکند کاربر یا Endpoint اجازه دسترسی به چه منابعی را دارد. در این مرحله Policy میتواند براساس Group، نوع Device، وضعیت Compliance یا Contextهای دیگر نتیجه متفاوتی ایجاد کند.
Accounting
Accounting اطلاعات مرتبط با Session و رویدادهای دسترسی را ثبت میکند تا برای Visibility، گزارشگیری، Monitoring و Troubleshooting استفاده شود. بنابراین AAA فقط به پذیرش یا رد یک نام کاربری و رمز عبور محدود نمیشود و چرخه کاملتری از مدیریت دسترسی را پوشش میدهد.
اجزای اصلی معماری Cisco ISE چیست؟
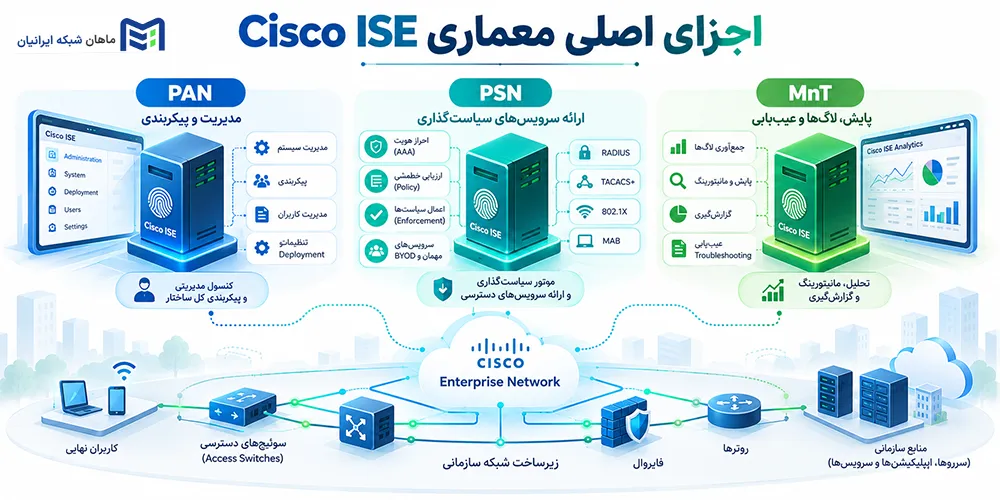
معماری Cisco ISE میتواند براساس اندازه سازمان و نیاز عملیاتی از یک Deployment ساده تا ساختارهای Distributed و High Availability توسعه پیدا کند. سه نقش اصلی که در معماری ISE مطرح میشوند PAN، PSN و MnT هستند و هرکدام وظیفه متفاوتی را انجام میدهند.
PAN یا Policy Administration Node
Policy Administration Node یا PAN برای مدیریت Policyها و تنظیمات مرکزی ISE استفاده میشود. مدیر شبکه از این بخش برای پیکربندی سیاستها، تنظیمات و مدیریت محیط ISE استفاده میکند.
PSN یا Policy Service Node
Policy Service Node یا PSN درخواستهای Authentication و Authorization را پردازش میکند. تجهیزات Network Access درخواستها را به PSN میفرستند و PSN براساس Policy و اطلاعات موردنیاز، نتیجه دسترسی را مشخص میکند.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
MnT یا Monitoring and Troubleshooting Node
Monitoring and Troubleshooting Node یا MnT اطلاعات مربوط به Logging، Monitoring، Reporting و Troubleshooting را در اختیار تیم شبکه قرار میدهد. این نقش برای بررسی Sessionها، خطاهای احراز هویت و مشکلات دسترسی اهمیت زیادی دارد.
در جدول زیر وظیفه اصلی هر Node را کنار هم آوردهایم تا تفاوت PAN، PSN و MnT در معماری Cisco ISE روشنتر شود.
| Node | وظیفه اصلی |
|---|---|
| PAN | مدیریت و پیکربندی Policy و تنظیمات مرکزی را انجام میدهد. |
| PSN | درخواستهای Authentication و Authorization را پردازش میکند. |
| MnT | Logging، Monitoring، Reporting و Troubleshooting را پشتیبانی میکند. |
در Deploymentهای واقعی ممکن است این نقشها براساس ظرفیت، افزونگی و معماری سازمان روی Nodeهای مختلف توزیع شوند. بنابراین طراحی معماری ISE باید قبل از پیادهسازی و متناسب با تعداد Endpointها، حجم درخواستها و نیاز Availability انجام شود.
NAC چیست و Cisco ISE چه نقشی در Network Access Control دارد؟
Network Access Control یا NAC مجموعهای از فناوریها و Policyها برای شناسایی کاربران و دستگاههای متصل به شبکه و کنترل سطح دسترسی آنها براساس هویت، نوع دستگاه، وضعیت امنیتی و سایر شرایط تعریفشده است. Cisco ISE در این معماری میتواند نقش تصمیمگیرنده Policy را برای دسترسی به شبکه برعهده بگیرد.
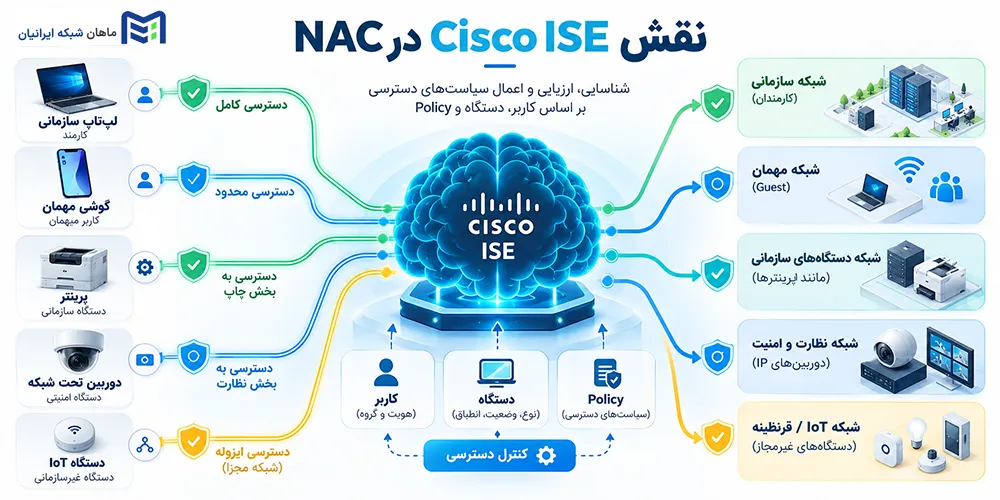
NAC زمانی اهمیت پیدا میکند که داشتن IP Address یا MAC Address بهتنهایی برای شناخت Endpoint کافی نباشد. شبکه باید بداند Device متصلشده یک لپتاپ سازمانی، تلفن IP، Printer، دوربین، موبایل شخصی یا تجهیز IoT است و براساس همان اطلاعات تصمیم مناسب را اعمال کند.
شناسایی کاربران و دستگاههای متصل به شبکه
Cisco ISE میتواند اطلاعات Identity و Endpoint را در فرایند تصمیمگیری Policy استفاده کند. این موضوع به مدیر شبکه کمک میکند بهجای تعریف دسترسی یکسان برای تمام تجهیزات متصل به یک VLAN، میان گروههای مختلف کاربر و Device تفاوت ایجاد کند.
Endpoint Profiling در Cisco ISE چیست؟
Endpoint Profiling فرایندی است که Cisco ISE با استفاده از اطلاعات قابل مشاهده درباره Endpoint تلاش میکند نوع و ویژگیهای دستگاه متصل به شبکه را شناسایی کند و نتیجه این شناسایی را در Policy به کار بگیرد. به این ترتیب شبکه میتواند میان دستگاههایی مانند Windows Laptop، Smartphone، IP Phone، Printer، IP Camera و IoT Device تمایز ایجاد کند.
Profiling بهتنهایی جای Authentication قوی را نمیگیرد، اما Context بیشتری برای تصمیمگیری فراهم میکند. برای مثال اگر دستگاه بهعنوان Printer شناسایی شود، Policy میتواند آن را به Segment مخصوص چاپگرها هدایت کند و دسترسی آن را فقط به سرویسهای موردنیاز محدود کند.
Posture Assessment چیست؟
Posture Assessment به این سؤال پاسخ میدهد که «آیا دستگاه با الزامات امنیتی سازمان سازگار است؟» در حالی که Authentication بیشتر روی سؤال «چه کسی هستید؟» تمرکز میکند.
در Posture ممکن است وضعیت سیستمعامل، نرمافزارهای امنیتی، Compliance دستگاه و شرایط امنیتی تعریفشده توسط سازمان بررسی شوند. این تفاوت مهم است، زیرا یک کاربر ممکن است هویت معتبر داشته باشد اما از دستگاهی استفاده کند که با Policy امنیتی سازمان سازگار نیست. در چنین شرایطی Policy میتواند سطح دسترسی متفاوتی برای Session تعیین کند.
کاربرد Cisco ISE در احراز هویت 802.1X
IEEE 802.1X استانداردی برای کنترل دسترسی مبتنی بر Port است که پیش از ارائه دسترسی کامل به شبکه، هویت کاربر یا دستگاه را بررسی میکند. Cisco ISE میتواند در این معماری نقش Authentication Server و Policy Server را برعهده بگیرد و نتیجه احراز هویت و Authorization را برای تجهیز کنترلکننده دسترسی ارسال کند.
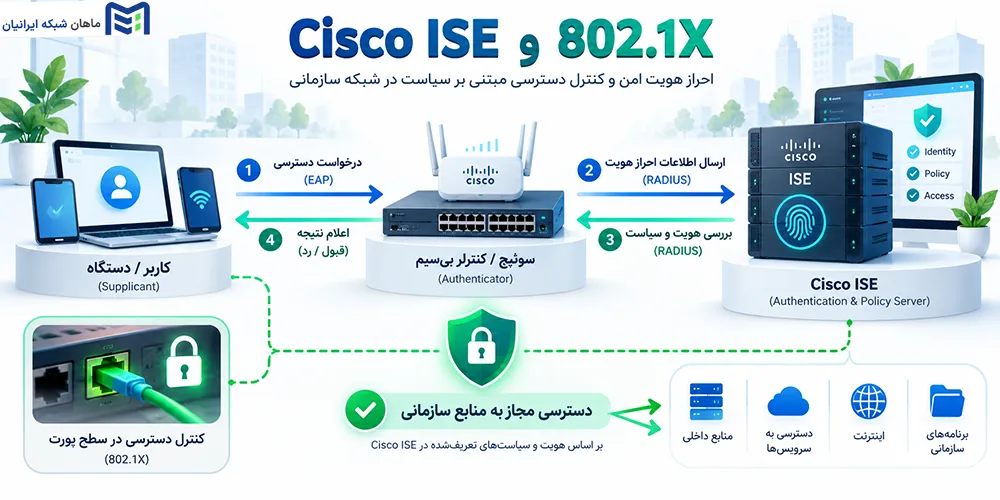
هدف در اینجا توضیح تمام جزئیات استاندارد 802.1X نیست، بلکه مشخص کردن جایگاه Cisco ISE در این معماری است. در شبکه Wired یا Wireless، درخواست اتصال از Endpoint شروع میشود و تجهیز Access قبل از ایجاد دسترسی مناسب، فرایند Authentication را انجام میدهد.
اجزای 802.1X کداماند؟
معماری 802.1X سه جزء اصلی دارد. Supplicant همان کاربر یا Endpoint درخواستکننده اتصال است. Authenticator معمولاً Switch یا زیرساخت Wireless است که دسترسی را کنترل میکند. Authentication Server نیز در این سناریو Cisco ISE است که درخواست را بررسی میکند و نتیجه مناسب را برمیگرداند.
ارتباط Cisco ISE با RADIUS
RADIUS در فرایند AAA میان Network Access Device و Cisco ISE استفاده میشود. تجهیز دسترسی اطلاعات موردنیاز را در فرایند RADIUS به ISE ارسال میکند و ISE براساس Authentication و Authorization Policy نتیجه را تعیین میکند.
به همین دلیل وقتی درباره Cisco ISE و 802.1X صحبت میشود، RADIUS یکی از اجزای مهم ارتباط میان تجهیزات دسترسی و Policy Server محسوب میشود. بااینحال Cisco ISE فقط یک RADIUS Server ساده نیست و قابلیتهای دیگری مانند Profiling، Posture، Guest، BYOD و Segmentation را نیز در اختیار سازمان قرار میدهد.
اگر یک دستگاه از 802.1X پشتیبانی نکند چه میشود؟
MAB یا MAC Authentication Bypass روشی است که برای Endpointهایی استفاده میشود که امکان اجرای 802.1X را ندارند. در این روش MAC Address دستگاه در فرایند شناسایی استفاده میشود و ISE میتواند براساس Policy درباره دسترسی آن تصمیم بگیرد.
Printer، IP Phone، Camera و بعضی تجهیزات IoT نمونههایی هستند که ممکن است در برخی سناریوها از MAB استفاده کنند. MAB نسبت به Authentication مبتنی بر Credential یا Certificate روش ضعیفتری محسوب میشود، زیرا MAC Address بهتنهایی هویت قابل اعتمادی مشابه یک Credential قوی ایجاد نمیکند.
در جدول زیر تفاوت کلی 802.1X و MAB را از نظر روش Authentication، سطح امنیت و Endpoint مناسب مقایسه کردهایم.
| روش | نوع Authentication | سطح امنیت نسبی | Endpoint مناسب |
|---|---|---|---|
| 802.1X | هویت کاربر یا دستگاه با روش احراز هویت تعریفشده بررسی میشود. | قویتر است. | لپتاپ، کلاینت سازمانی و Endpointهای پشتیبان 802.1X مناسب هستند. |
| MAB | از MAC Address دستگاه برای شناسایی استفاده میشود. | محدودتر است. | Printer، Camera، IP Phone و برخی IoTها در صورت نیاز استفاده میشوند. |
کاربرد Cisco ISE در Zero Trust چیست؟
Cisco ISE در معماری Zero Trust میتواند Identity، Device Context، Posture و سایر Contextهای قابل استفاده را در تصمیمگیری Policy وارد کند و دسترسی مبتنی بر Least Privilege را پشتیبانی کند. نقش ISE فقط Authentication اولیه نیست، بلکه کمک میکند سطح دسترسی براساس هویت، شرایط Endpoint و Policy سازمان تعیین شود.
عبارت «Never Trust, Always Verify» مفهوم کلی Zero Trust را بیان میکند، اما اجرای عملی Zero Trust فقط با یک مرحله Login انجام نمیشود. سازمان باید بداند چه کسی متصل شده، از چه دستگاهی استفاده میکند و چه سطحی از دسترسی برای آن Session ضروری است.
احراز هویت مبتنی بر Identity
در مدل سنتی ممکن است محل اتصال یا VLAN نقش اصلی را در اعتماد به کاربر داشته باشد. در رویکرد مبتنی بر Identity، هویت کاربر یا دستگاه نیز وارد تصمیمگیری میشود. این موضوع اجازه میدهد دو Endpoint متصل به یک زیرساخت فیزیکی، براساس Policy سطح دسترسی متفاوتی دریافت کنند.
Least Privilege Access
Least Privilege یعنی هر کاربر یا دستگاه فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود واقعاً به آنها نیاز دارد.
برای مثال کارمند مالی باید به ERP دسترسی داشته باشد، Guest فقط به اینترنت متصل شود، دوربین IP فقط با شبکه نظارتی ارتباط داشته باشد و Network Admin به Management Network دسترسی دریافت کند. بنابراین اتصال موفق به LAN نباید به معنی دریافت سطح دسترسی یکسان برای همه Endpointها باشد.
محصول پیشنهادی جهت خرید سوئیچ سیسکو
Network Segmentation با Cisco ISE
Segmentation کمک میکند گروههای مختلف کاربر و Endpoint از نظر Policy از یکدیگر جدا شوند. Cisco ISE میتواند در طراحی Policy-based Segmentation نقش داشته باشد و تصمیم دسترسی را براساس Identity یا Context به گروه مناسب مرتبط کند.
Cisco TrustSec و SGT چیست؟
در Cisco TrustSec میتوان Endpointها یا Sessionها را با Security Group Tag یا SGT طبقهبندی کرد و Policy ارتباط میان گروهها را تعریف کرد. در این مدل وابستگی Policy فقط به IP Address محدود نمیشود و Identity یا Security Group نیز در تصمیمگیری ارتباط نقش پیدا میکند.
برای مثال میتوان کاربر مالی، Guest، دوربین امنیتی و مدیر شبکه را در گروههای متفاوت قرار داد و مشخص کرد هر گروه اجازه ارتباط با چه گروه یا منبعی را داشته باشد.
مهمترین کاربردهای Cisco ISE در شبکه سازمانی
Cisco ISE زمانی ارزش بیشتری ایجاد میکند که سازمان بخواهد دسترسی کاربران و Endpointها را بهصورت متمرکز و مبتنی بر Policy مدیریت کند. کاربرد آن فقط به یک نوع شبکه یا یک سناریوی Authentication محدود نمیشود.
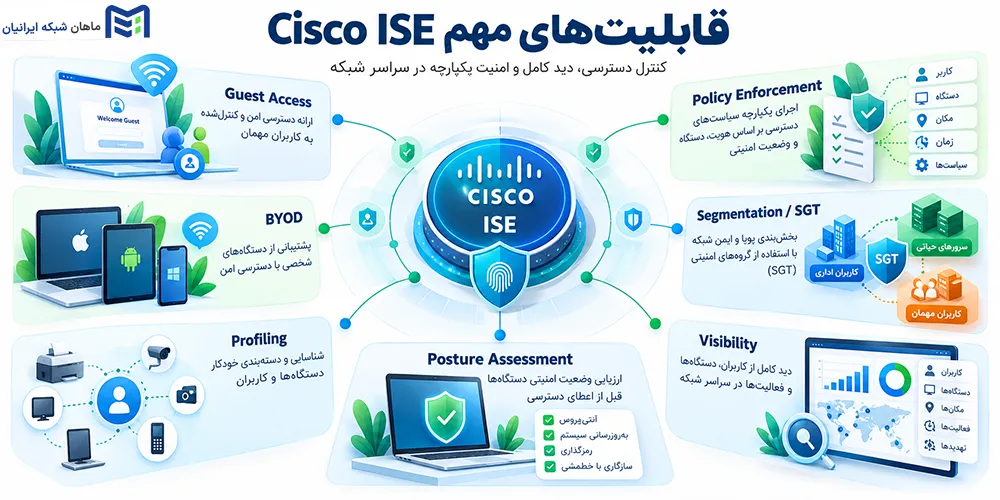
در جدول زیر کاربردهای اصلی Cisco ISE و یک نمونه عملی برای هرکدام را آوردهایم تا ارتباط قابلیتها با سناریوهای واقعی شبکه روشنتر شود.
| کاربرد | مثال عملی |
|---|---|
| کنترل دسترسی کاربران | کارمند پس از Authentication فقط به منابع مجاز واحد خود دسترسی پیدا میکند. |
| Guest Access | مهمان دسترسی محدود و کنترلشده به اینترنت دریافت میکند. |
| BYOD | دستگاه شخصی کاربر براساس Policy متفاوت از لپتاپ سازمانی مدیریت میشود. |
| IoT و OT | تجهیزی مانند Camera یا Printer شناسایی و در Segment مناسب قرار میگیرد. |
| Wired و Wireless Access | Policy دسترسی در شبکه کابلی و بیسیم براساس Identity اعمال میشود. |
| Dynamic Policy | سطح دسترسی براساس User Group، Device Type، Compliance یا Context تغییر میکند. |
Guest Access برای سازمانهایی اهمیت دارد که میخواهند کاربران مهمان بدون دریافت دسترسی مشابه کارکنان به شبکه متصل شوند. BYOD نیز زمانی مطرح میشود که کارکنان از دستگاه شخصی خود استفاده میکنند و سازمان باید میان Device شخصی و Device مدیریتشده تفاوت ایجاد کند.
در محیطهای IoT و OT نیز Profiling اهمیت بیشتری پیدا میکند، زیرا همه تجهیزات قابلیت Authentication یکسانی ندارند. ISE میتواند نوع Endpoint را بهعنوان یکی از ورودیهای Policy در نظر بگیرد و برای Deviceهای مختلف رفتار دسترسی متفاوتی تعریف کند.
کنترل دسترسی شبکههای Wired و Wireless
Cisco ISE فقط برای شبکه کابلی طراحی نشده است. Policy دسترسی میتواند در سناریوهای Wired و Wireless مورد استفاده قرار بگیرد و براساس Identity و شرایط Session نتیجه متفاوتی ایجاد کند.
اعمال Dynamic Policy
یکی از کاربردهای مهم ISE این است که Policy فقط یک Rule ثابت برای همه کاربران نباشد. User Group، Device Type، Compliance و Contextهای مختلف میتوانند در تصمیمگیری دخالت داشته باشند و نتیجه Authorization را تغییر دهند.
قابلیتهای مهم Cisco ISE
قابلیتهای اصلی Cisco ISE شامل Network Access Control، احراز هویت 802.1X، AAA مبتنی بر RADIUS، Endpoint Profiling، Posture Assessment، Guest Access، BYOD، Policy-based Segmentation، TrustSec و SGT، Monitoring، Visibility و Integration با راهکارهای امنیتی میشوند.
NAC چارچوب کنترل دسترسی را فراهم میکند و 802.1X یکی از روشهای مهم برای Authentication در لایه دسترسی محسوب میشود. RADIUS ارتباط AAA را میان Network Access Device و ISE پشتیبانی میکند و Profiling اطلاعات بیشتری درباره نوع Endpoint ارائه میدهد.
Posture شرایط امنیتی Device را در Policy وارد میکند و Guest و BYOD برای مدیریت سناریوهای مهمان و دستگاه شخصی استفاده میشوند. Segmentation، TrustSec و SGT نیز برای تفکیک دسترسی گروههای مختلف کاربرد دارند. Visibility و Monitoring به تیم شبکه کمک میکنند رفتار Sessionها و رخدادهای دسترسی را بررسی کند.
Cisco ISE چگونه با سایر ابزارهای امنیتی ارتباط برقرار میکند؟
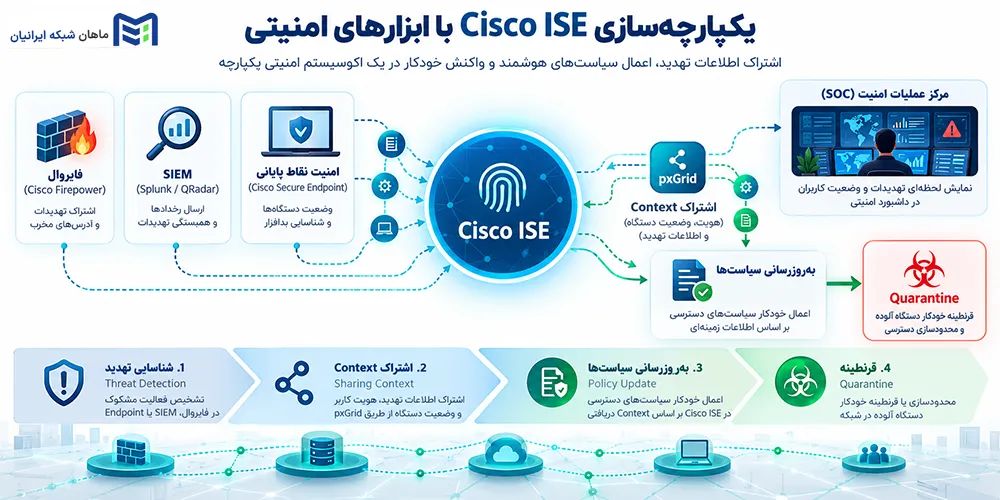
Cisco ISE قرار نیست بهصورت یک سیستم کاملاً جدا از سایر ابزارهای امنیتی کار کند. در یک معماری یکپارچه، اطلاعات Identity، Endpoint، Session و Security Context میتوانند برای هماهنگ شدن تصمیمهای امنیتی میان چند سیستم استفاده شوند.
pxGrid چیست؟
pxGrid مکانیزمی برای اشتراک Context امنیتی و اطلاعاتی مانند Endpoint، Session و Security Group میان Cisco ISE و سیستمهای سازگار است. هدف آن این است که اطلاعاتی که ISE درباره هویت و Session در اختیار دارد، در صورت طراحی Integration مناسب برای سایر اجزای امنیتی نیز قابل استفاده باشد.
نقش Integration در واکنش به تهدیدها
یک سناریوی ساده میتواند از شناسایی Threat آغاز شود. سپس Context مربوط به Endpoint میان سیستمهای سازگار به اشتراک گذاشته میشود، Policy براساس شرایط جدید تغییر میکند و در نهایت دسترسی Endpoint میتواند محدود یا Quarantine شود.
این فرایند نشان میدهد ارزش Integration فقط در تبادل داده نیست، بلکه اطلاعات Context میتوانند به تصمیم عملی درباره Access تبدیل شوند. طراحی این زنجیره باید با Policy سازمان و قابلیت ابزارهای درگیر هماهنگ شود.
تفاوت Cisco ISE با Active Directory چیست؟
Cisco ISE و Active Directory جایگزین مستقیم یکدیگر نیستند. Active Directory بیشتر روی مدیریت Identity، Domain و اطلاعات کاربران و سیستمها تمرکز دارد، در حالی که Cisco ISE از Identity و Context برای تصمیمگیری و اعمال Policy دسترسی شبکه استفاده میکند. این دو میتوانند در یک معماری مکمل یکدیگر باشند.
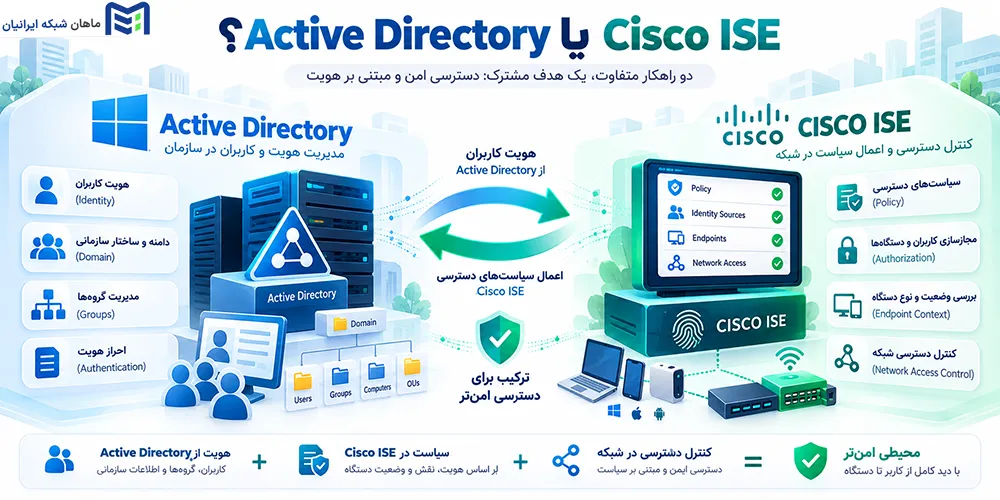
در جدول زیر نقش Cisco ISE و Active Directory را از منظر کنترل دسترسی شبکه مقایسه کردهایم تا تفاوت وظایف آنها روشنتر شود.
| ویژگی | Cisco ISE | Active Directory |
|---|---|---|
| وظیفه اصلی | کنترل دسترسی و Policy شبکه را مدیریت میکند. | Identity و Domain را مدیریت میکند. |
| Authentication | پشتیبانی میکند. | پشتیبانی میکند. |
| NAC | ارائه میکند. | بهتنهایی ارائه نمیکند. |
| Endpoint Profiling | ارائه میکند. | ارائه نمیکند. |
| Network Policy | گسترده و مبتنی بر Context است. | در این حوزه محدودتر است. |
| نقش در 802.1X | میتواند Policy و Authentication Server باشد. | میتواند Identity Source مورد استفاده قرار گیرد. |
برای مثال ISE میتواند برای Authentication کاربر به اطلاعات Identity موجود در Active Directory مراجعه کند، اما تصمیم درباره سطح دسترسی شبکه را براساس Authorization Policy خود انجام دهد. بنابراین داشتن Active Directory نیاز به NAC را بهصورت خودکار برطرف نمیکند.
تفاوت Cisco ISE با RADIUS Server ساده چیست؟
Cisco ISE میتواند از RADIUS در فرایند AAA استفاده کند، اما قابلیتهای آن بسیار گستردهتر از یک RADIUS Server ساده است. ISE علاوه بر Authentication و Authorization، قابلیتهایی مانند Endpoint Profiling، Posture Assessment، Guest و BYOD، Segmentation، Context Awareness و Policy Enforcement را نیز در یک پلتفرم NAC ترکیب میکند.
در جدول زیر تفاوت کلی Cisco ISE و یک RADIUS Server ساده را از منظر قابلیتهای موردنیاز برای NAC مقایسه کردهایم.
| قابلیت | Cisco ISE | RADIUS Server ساده |
|---|---|---|
| Authentication | ارائه میکند. | ارائه میکند. |
| Authorization | ارائه میکند. | ارائه میکند. |
| Endpoint Profiling | ارائه میکند. | معمولاً محدود یا فاقد آن است. |
| Posture Assessment | ارائه میکند. | بهصورت معمول ارائه نمیکند. |
| Guest و BYOD | پشتیبانی میکند. | معمولاً محدود است. |
| Policy Segmentation | پشتیبانی میکند. | محدود است. |
| Context Awareness | گستردهتر است. | محدودتر است. |
بنابراین اگر هدف فقط پاسخ دادن به درخواستهای RADIUS باشد، مسئله با نیاز یک سازمان به NAC کامل تفاوت دارد. Cisco ISE زمانی مطرح میشود که Identity، Endpoint Context و Policy باید در کنار یکدیگر برای کنترل دسترسی استفاده شوند.
مزایا و چالشهای استفاده از Cisco ISE
Cisco ISE میتواند Visibility شبکه را افزایش دهد، مدیریت Policy را متمرکزتر کند، Authentication و Authorization کاربران و Endpointها را ساختاریافتهتر انجام دهد و اجرای Least Privilege، Segmentation، Guest Access و BYOD را پشتیبانی کند. Integration با سایر ابزارهای امنیتی نیز میتواند Automation و واکنش مبتنی بر Context را تقویت کند.
در مقابل، پیادهسازی ISE نیازمند طراحی دقیق است. Policyهای پیچیده بدون برنامهریزی میتوانند مدیریت را دشوار کنند و Deploymentهای بزرگ به معماری مناسب نیاز دارند. اجرای 802.1X نیز به هماهنگی Endpointها و Network Infrastructure وابسته است.
Certificate Management، Licensing و ظرفیت Infrastructure باید پیش از Rollout بررسی شوند. همچنین اجرای گسترده بدون Pilot میتواند باعث اختلال برای کاربران یا Endpointهایی شود که رفتار آنها در مرحله طراحی بهدرستی پیشبینی نشده است.
به همین دلیل مزیت واقعی ISE فقط از نصب پلتفرم به دست نمیآید و کیفیت طراحی Identity Source، Authentication Policy، Authorization Policy، Endpoint Strategy و Monitoring در موفقیت Deployment نقش اساسی دارد.
مراحل کلی پیادهسازی Cisco ISE در سازمان
پیادهسازی Cisco ISE بهتر است با شناسایی کاربران و Endpointهای موجود شروع شود. در مرحله بعد Network Infrastructure و Identity Sourceها بررسی میشوند و سپس Authentication Policy و Authorization Policy طراحی میشوند.
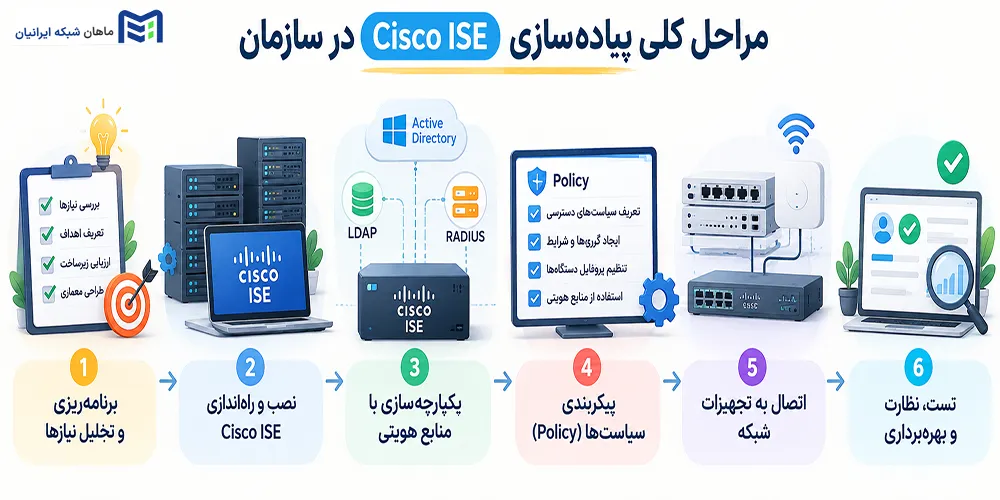
بعد از مشخص شدن Policyها، باید وضعیت آمادگی شبکه برای 802.1X بررسی شود و روش دسترسی Endpointهایی که از 802.1X استفاده نمیکنند نیز مشخص شود. MAB میتواند در بعضی از این سناریوها مطرح شود، اما باید محدودیتهای امنیتی آن در طراحی در نظر گرفته شوند.
در مرحله بعد بهتر است Pilot روی تعداد محدودی Switch، User و Endpoint اجرا شود. رفتار Authentication، Authorization، Profiling و دسترسی کاربران در Pilot بررسی میشود و در صورت مشاهده مشکل، Policyها قبل از Rollout گسترده اصلاح میشوند.
پس از Pilot، Monitoring و Troubleshooting اهمیت پیدا میکنند. در نهایت Deployment میتواند بهصورت تدریجی به بخشهای بیشتری از شبکه توسعه پیدا کند.
چرا Pilot Deployment اهمیت دارد؟
Pilot کمک میکند تعداد محدودی Switch، User و Endpoint زیر Policy جدید قرار بگیرند و مشکلات Authentication، Authorization، Certificate، Profiling یا دسترسی قبل از Rollout وسیع شناسایی شوند. پس از پایدار شدن Policyها میتوان دامنه Deployment را بهصورت مرحلهای توسعه داد.
اجرای مرحلهای همچنین باعث میشود تیم شبکه استثناهای واقعی را شناسایی کند. برای مثال ممکن است یک Printer قدیمی، تجهیز IoT یا سیستم تخصصی رفتار متفاوتی نسبت به Endpointهای معمول سازمان داشته باشد و به Policy جداگانه نیاز پیدا کند.
Cisco ISE برای چه سازمانهایی مناسب است؟
Cisco ISE بیشتر در محیطهایی ارزش ایجاد میکند که تعداد Endpoint زیادی دارند، شبکه Wired و Wireless سازمانی دارند، Guest یا BYOD را مدیریت میکنند، از تجهیزات IoT یا OT استفاده میکنند، به Segmentation نیاز دارند یا الزامات امنیتی و Compliance برای آنها اهمیت دارد.
همچنین سازمانی که میخواهد Access را براساس Identity و Context مدیریت کند، میتواند از قابلیتهای ISE استفاده کند. در چنین محیطی سؤال اصلی فقط این نیست که «آیا این Device به شبکه وصل میشود؟» بلکه این است که «این کاربر یا Device پس از اتصال دقیقاً به چه منابعی دسترسی دارد؟»
در مقابل، برای یک شبکه بسیار کوچک با چند سیستم و ساختار ساده، هزینه و پیچیدگی چنین Deploymentی ممکن است با نیاز واقعی شبکه تناسب نداشته باشد. تصمیم نهایی باید براساس تعداد Endpoint، پیچیدگی Policy، الزامات امنیتی، مهارت تیم و هزینه Infrastructure گرفته شود.
جمعبندی
Cisco ISE به سازمانها کمک میکند دسترسی کاربران و دستگاهها به شبکه را دقیقتر و متمرکزتر مدیریت کنند. بهجای اینکه هر دستگاه پس از اتصال به شبکه بهصورت یکسان در نظر گرفته شود، میتوان مشخص کرد چه کسی با چه دستگاهی وارد شبکه شده و براساس شرایط تعریفشده، به چه بخشهایی اجازه دسترسی داشته باشد.
این راهکار با شناسایی کاربران و تجهیزات، کنترل سطح دسترسی و اعمال سیاستهای امنیتی، دید بهتری نسبت به دستگاههای متصل به شبکه در اختیار مدیران قرار میدهد. در نتیجه سازمان میتواند دسترسی کارکنان، مهمانان، تجهیزات شخصی و دستگاههای مختلف را متناسب با نیاز هر گروه مدیریت کند.
در نهایت، ارزش اصلی Cisco ISE در ایجاد کنترل بیشتر بر دسترسی به شبکه است. البته نتیجه مناسب زمانی به دست میآید که سیاستهای دسترسی، ساختار شبکه و نیازهای امنیتی سازمان بهدرستی طراحی شوند. به همین دلیل، Cisco ISE را باید بخشی از یک برنامه جامع برای مدیریت دسترسی و افزایش امنیت شبکه در نظر گرفت، نه راهکاری که بهتنهایی تمام نیازهای امنیتی سازمان را برطرف کند.
سوالات متداول
Cisco ISE چیست؟
Cisco ISE یا Cisco Identity Services Engine یک پلتفرم NAC و Policy-based Access Control است که هویت کاربران و Endpointها را بررسی میکند و براساس Policy مشخص میکند هر Session تحت چه شرایطی به چه منابعی دسترسی داشته باشد. ISE علاوه بر Authentication، قابلیتهایی مانند Authorization، Profiling، Posture و Segmentation را نیز ارائه میکند.
Cisco ISE چه کاربردی دارد؟
Cisco ISE برای کنترل دسترسی شبکه، Authentication و Authorization، 802.1X، Endpoint Profiling، Guest Access، BYOD، Posture Assessment، Segmentation و Visibility استفاده میشود. هدف اصلی آن این است که دسترسی کاربران و دستگاهها فقط براساس اتصال فیزیکی یا IP تعیین نشود و Identity و Context نیز در Policy نقش داشته باشند.
آیا Cisco ISE یک RADIUS Server است؟
Cisco ISE از RADIUS در فرایند AAA استفاده میکند و میتواند Authentication و Authorization را انجام دهد، اما فقط یک RADIUS Server ساده نیست. ISE یک پلتفرم NAC است و قابلیتهایی مانند Profiling، Posture، Guest و BYOD، Segmentation و Context-based Policy را نیز در اختیار سازمان قرار میدهد.
تفاوت Cisco ISE و Active Directory چیست؟
Active Directory بیشتر برای مدیریت Identity، Domain و کاربران استفاده میشود، در حالی که Cisco ISE از Identity و Context برای تصمیمگیری درباره دسترسی شبکه استفاده میکند. این دو جایگزین یکدیگر نیستند و میتوانند در یک معماری مکمل باشند؛ برای مثال ISE میتواند Active Directory را بهعنوان Identity Source استفاده کند.
انتخاب تجهیزات مناسب، تنها به خرید یک مدل خاص محدود نمیشود؛ بلکه به انتخاب کانفیگی متناسب با نیاز واقعی سازمان بستگی دارد. در ماهان شبکه ایرانیان، کارشناسان فنی با بررسی تعداد کاربران، نوع نرمافزارهای سازمانی، نیازهای پردازشی و بودجه شما، مناسبترین مدل و کانفیگ را پیشنهاد میدهند. اگر برای خرید سرور اچ پی یا سایر تجهیزات شبکه جهت ارتقاء زیرساخت خود به راهنمایی نیاز دارید، پیش از تصمیمگیری با کارشناسان ما مشورت کنید تا با اطمینان، راهکاری متناسب با نیاز امروز و توسعه آینده کسبوکار خود انتخاب کنید.